Selama puluhan tahun, jaringan perusahaan bergantung pada model yang sangat terpusat. Kantor cabang mengalirkan seluruh lalu lintasnya melalui pusat data perusahaan atau wilayah cloud utama, tempat tumpukan keamanan yang berat memeriksa setiap paket sebelum diteruskan ke tujuan akhirnya. Meskipun arsitektur hub-and-spoke ini membuat pengawasan administratif menjadi mudah, arsitektur tersebut telah menabrak batas kinerja yang pasti. Seiring aplikasi bergeser ke edge dan volume data membengkak hingga petabyte, membawa lalu lintas bolak-balik sejauh ribuan kilometer menimbulkan penalti latensi yang tidak dapat ditoleransi oleh alur kerja modern.
Di sinilah optimasi perutean edge berperan: pergeseran mendasar dalam cara jaringan menemukan, memprioritaskan, dan meneruskan data. Dengan mendekatkan kecerdasan perutean ke tempat pengguna, sensor IoT, dan beban kerja lokal berada, organisasi dapat melewati lompatan yang tidak perlu dan menyederhanakan konektivitas mereka secara drastis. Namun mencapai hal ini membutuhkan lebih dari sekadar perangkat keras yang lebih cepat; diperlukan pemikiran ulang total tentang bagaimana kebijakan perutean, penegakan keamanan, dan infrastruktur saling bertemu.
Hambatan Latensi pada Arsitektur Jaringan Tradisional
Keterbatasan utama perutean lama adalah inefisiensi geometrisnya. Ketika pengguna di kantor regional mengakses aplikasi lokal yang berjalan di node edge terdekat, memaksa permintaan tersebut melewati gateway keamanan terpusat yang jauh menimbulkan penundaan propagasi yang tidak perlu. Pada aplikasi waktu nyata, seperti sistem manufaktur otomatis, platform keuangan frekuensi tinggi, atau alat kolaborasi jarak jauh yang imersif, tambahan latensi puluhan milidetik saja dapat menurunkan kinerja.
Selain itu, biaya bandwidth melonjak tajam pada model terpusat. Mengangkut data mentah melintasi jaringan area luas (WAN) hanya untuk memprosesnya lalu mengirimnya kembali menciptakan kemacetan tulang punggung yang tidak perlu. Optimasi perutean edge mengatasinya dengan mendesentralisasi proses pengambilan keputusan, sehingga router dan gateway cerdas dapat menilai kondisi jaringan lokal dan mengarahkan paket secara dinamis melalui jalur yang paling efisien.
Teknologi Kunci yang Menggerakkan Konektivitas Edge Modern
Perutean edge modern tidak digerakkan oleh satu terobosan tunggal, melainkan oleh pertemuan beberapa paradigma jaringan dan komputasi yang semakin matang. Para pengambil keputusan TI yang ingin memodernisasi infrastruktur mereka harus memahami bagaimana komponen-komponen ini saling berinteraksi.
1. WAN Terdefinisi Perangkat Lunak (SD-WAN) dan Pemilihan Jalur Cerdas
Router tradisional mengandalkan tabel perutean statis yang secara membabi buta mengikuti metrik yang dikonfigurasi sebelumnya, seperti jumlah hop. SD-WAN memperkenalkan perutean yang sadar aplikasi, tetapi sistem edge generasi berikutnya melangkah lebih jauh dengan terus memantau jitter, kehilangan paket, dan latensi secara waktu nyata. Jika tautan broadband utama menurun kualitasnya, router edge langsung mengalihkan lalu lintas suara atau video yang kritis ke tautan 5G sekunder atau serat khusus tanpa memutus sesi.
2. DNS Terdistribusi dan Kerangka Resolusi Cerdas
Perutean dimulai saat sebuah perangkat me-resolve nama domain. Secara historis, resolver DNS bertindak sebagai direktori pencarian sederhana, sering kali mengembalikan alamat IP yang menunjuk ke pusat data yang jauh. Arsitektur edge modern mengintegrasikan caching DNS lokal dan perutean otoritatif di edge. Dengan memahami kedekatan geografis dan topologis klien yang meminta, jaringan dapat langsung mengarahkan kueri DNS ke node komputasi fungsional terdekat.
3. Zero-Trust Network Access (ZTNA) di Edge
Mendesentralisasi perutean menghadirkan tantangan keamanan yang mendalam: jika lalu lintas tidak melewati firewall perimeter terpusat, bagaimana menjaga jaringan tetap aman? Jawabannya terletak pada penyematan mikro-perimeter dan penegakan ZTNA yang ringan langsung ke lapisan perutean edge. Alih-alih memercayai seluruh subnet, router edge memeriksa dan mengautentikasi setiap sesi aplikasi secara langsung, memastikan kinerja tinggi tidak dibayar dengan postur keamanan.
Daftar Periksa Praktis untuk Menerapkan Optimasi Perutean Edge
Beralih dari model hub-and-spoke terpusat ke strategi perutean edge terdistribusi memerlukan perencanaan yang cermat. Tim TI dan rekayasa jaringan dapat menggunakan daftar periksa berikut untuk memandu peningkatan infrastruktur mereka:
- Audit Aliran Lalu Lintas Saat Ini: Petakan di mana aplikasi Anda sebenarnya berada dan identifikasi seberapa banyak lalu lintas yang melakukan perjalanan bolak-balik tak perlu ke pusat data terpusat.
- Evaluasi Redundansi Last-Mile: Pastikan lokasi edge Anda memiliki pilihan konektivitas yang beragam, seperti kombinasi serat khusus, broadband, dan cadangan nirkabel 5G berkecepatan tinggi, agar router edge memiliki jalur alternatif yang layak.
- Terapkan Kebijakan yang Sadar Aplikasi: Kategorikan beban kerja Anda berdasarkan sensitivitas latensi agar mesin perutean dapat memprioritaskan lalu lintas yang kritis bagi misi dibandingkan sinkronisasi latar belakang rutin.
- Desentralisasi Inspeksi Keamanan: Tinggalkan kebiasaan mengembalikan seluruh telemetri keamanan ke pusat dengan menerapkan firewall terdistribusi dan node secure access service edge (SASE) di dekat perangkat keras perutean edge.
- Pantau Metrik Waktu Nyata: Terapkan alat observabilitas yang melacak jitter, kehilangan paket, dan konvergensi tabel perutean di edge, bukan sekadar memantau penggunaan CPU dan memori tingkat tinggi.
Jalan ke Depan bagi Infrastruktur Internet
Seiring jaringan 5G semakin matang, komputasi edge berkembang, dan otomatisasi berbasis AI mengambil alih operasi TI rutin, permintaan akan perutean yang cerdas dan menyembuhkan diri sendiri hanya akan semakin cepat. Organisasi yang berpegang pada desain jaringan yang kaku dan terpusat akan semakin sulit bersaing dengan kecepatan dan ketangkasan pesaing yang native-edge.
Pada akhirnya, optimasi perutean edge bukan sekadar memangkas beberapa milidetik dari waktu ping; ini tentang membangun fondasi yang tangguh dan adaptif untuk generasi layanan digital berikutnya. Dengan mendekatkan kecerdasan perutean ke sumber data, perusahaan dapat membuka tingkat kinerja baru, mengurangi kemacetan tulang punggung, dan menyiapkan infrastruktur mereka untuk tuntutan masa depan.
Panduan terkait
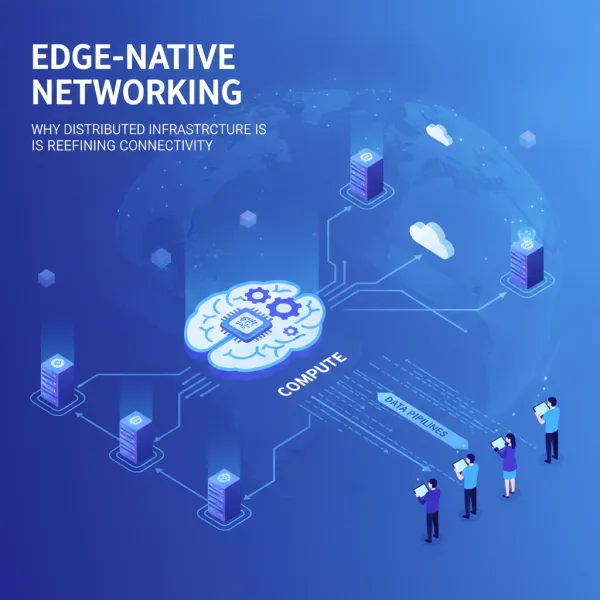
- Jaringan edge-native: mengapa infrastruktur terdistribusi mendefinisikan ulang konektivitas
- Arsitektur jaringan local-first: mengapa konektivitas yang mampu bekerja offline itu penting
- Ketahanan infrastruktur cloud: merancang arsitektur yang tahan gangguan
- Layanan infrastruktur TI dan keamanan
Untuk gambaran umum, lihat artikel Wikipedia tentang SD-WAN.