几十年来,网络安全的讨论大多集中在数字领域。企业构建起高耸的数字堡垒,配备多层防火墙、先进的终端检测系统和零信任软件架构。然而,当 IT 团队执着于软件补丁和云配置错误时,一种更隐蔽、更阴险的威胁途径正日益凸显:物理层。
硬件级网络安全早已不再只是情报机构或专业工业控制系统才需要担心的理论问题。随着边缘计算的扩展、物联网(IoT)设备的激增,以及全球供应链日趋复杂,构成我们数字基础设施的物理组件已成为关键的攻击面。了解这些漏洞如何产生、并学会缓解它们,对现代 IT 决策者和开发人员来说都至关重要。
硬件漏洞的演变
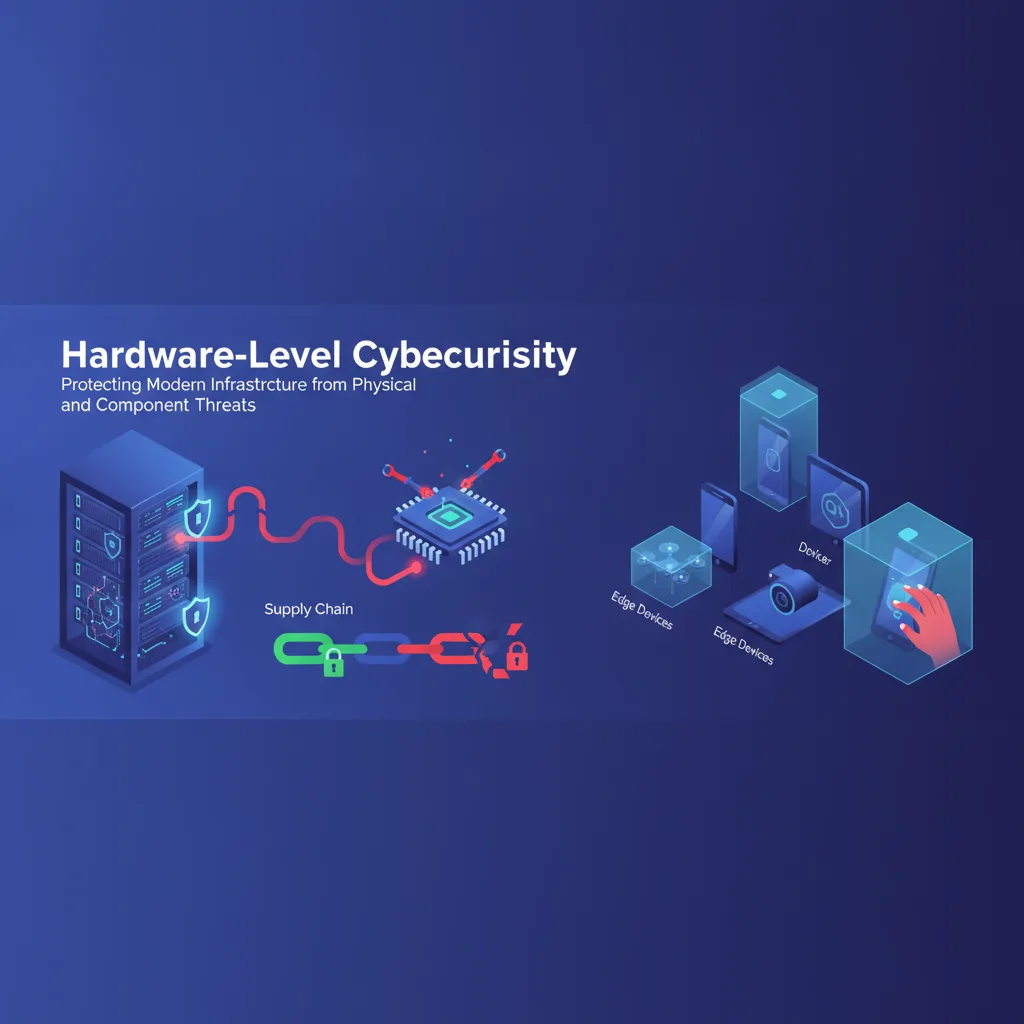
传统的网络安全模型假定,只要设备存放在上锁的机房或密封在企业机箱内,其底层硬件就天然安全。遗憾的是,现代威胁已经彻底打破了这一假设。硬件级安全涵盖直接嵌入物理芯片、电路板和外设接口中的缺陷、恶意改动以及侧信道弱点。
这些漏洞通常分为几个不同的类别:
- 供应链拦截:组件在制造或运输过程中被拦截、改动或调包,从而植入恶意微芯片或固件后门。
- 侧信道攻击:利用功耗、电磁辐射或声学发射等物理现象,从处理器中提取加密密钥和敏感数据。
- 物理篡改与探测:使用专业测试设备、逻辑分析仪或立体视觉装置直接接触电路板,以绘制总线图、截获未加密的数据线并转储闪存内容。
- 被入侵的固件和 Bootrom:在操作系统加载之前就已运行的基础代码存在缺陷,使攻击者能够获得持久的 root 级控制权,即使清空硬盘或重装系统也无法清除。
由于这些攻击针对的是系统的物理层或基础层,它们往往完全绕过传统的杀毒软件和操作系统级监控工具。这种隐蔽性使硬件风险对企业网络而言格外危险。
为什么边缘计算和物联网加剧了风险
向去中心化架构的转变极大地扩大了硬件威胁的范围。传统数据中心通常配有生物识别门禁、保安和全天候视频监控,而边缘设备和物联网传感器往往部署在无人看管的野外。它们位于工厂车间,悬挂在智慧城市的电线杆上,或运行在偏远的零售自助终端里。
当物理接触设备轻而易举时,只要掌握基本的硬件破解工具,攻击者就可以直接连接调试端口、直接读取闪存芯片,或植入恶意硬件。一旦某个边缘节点在硬件层面被攻陷,它往往就能充当通往整个企业网络的隐秘桥梁,完全绕过边界防御。
增强硬件安全的可行步骤
要保护基础设施免受硬件级威胁,需要转变思路,将物理安全规程与传统 IT 风险管理结合起来。企业可以采用主动的多层防御策略,大幅降低风险敞口。
1. 审查并审计硬件供应链
可见性是抵御被篡改组件的第一道防线。只与制造流程透明、质量保证标准严格的可信供应商合作。
- 实施严格的供应商风险评估,涵盖组件来源和分包商透明度。
- 使用加密验证工具和安全启动机制,确认组件在运输途中未被改动。
- 对敏感的企业硬件部署,采用防拆封包装并跟踪序列号。
2. 实施安全启动和硬件信任根
确保设备在运行任何软件之前能够验证自身的完整性。以可信平台模块(TPM)或安全飞地等专用加密处理器为基础的硬件信任根,为系统验证提供了不可更改的基石。
- 在所有服务器、工作站和边缘网关上启用安全启动,以阻止未经授权的引导程序和未签名的操作系统。
- 配置固件更新机制,要求必须有来自可信内部机构的加密签名。
- 定期审计固件配置,以发现意外的持久化机制或制造商遗留的调试标志。
3. 加固物理访问和接口
对于部署在高安全级别数据中心之外的任何设备,物理加固都是必不可少的。应将物理可接触性视为严重级别的漏洞。
- 在关键边缘硬件上,禁用、物理移除或封死不必要的物理端口(例如闲置的 USB 排针、JTAG/UART 调试引脚和辅助串行接口)。
- 使用防篡改外壳和机箱入侵开关,一旦设备外壳被打开便向系统管理员告警。
- 即使在偏远或半公共场所,也应尽可能把边缘硬件部署在上锁且受监控的机柜中。
4. 为韧性与快速隔离而设计
始终假设硬件可能被攻陷。网络架构应当限制任何单个受损物理组件的影响范围。
- 将物联网和边缘设备划分到隔离的 VLAN 或零信任网络区域,以防止横向移动。
- 实施以行为异常为重点的持续网络监控,留意边缘节点发出的异常出站流量。
- 维护完善的硬件资产清单日志,以便在发现漏洞时能够迅速定位、隔离并更换受影响的设备。
夯实现代技术的根基
随着技术不断演进,物理硬件与数字软件之间的界限日益模糊。黑客和高级威胁行为者深知,攻陷物理层能够获得深入而持久的访问权限,常规的软件修复手段对此无能为力。只要正视硬件级风险,并把物理安全考量直接融入采购、部署和监控的全生命周期,您就能构建出足以抵御现代威胁的韧性基础设施。