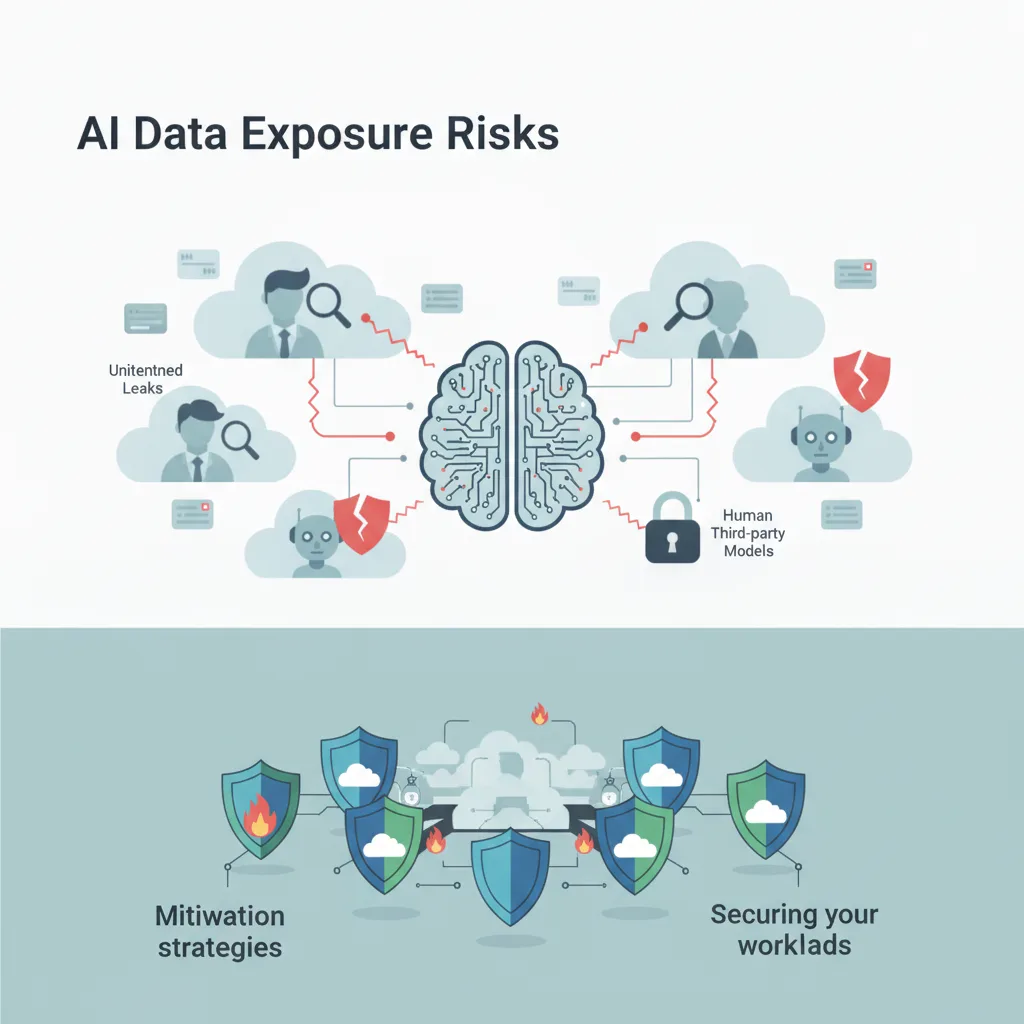
在各组织争相把先进的人工智能能力融入日常工作流程的同时,一场微妙却关键的安全转变正在发生。私有企业数据与公共通用模型之间的界线从未如此模糊。当云应用无缝地把用户文件、电子邮件和运营遥测数据路由到外部语言模型或自动化推理流水线时,安全团队面临着一个复杂的新领域:AI 数据暴露风险。
对于希望在不牺牲数据主权或合规要求的前提下发挥人工智能威力的 IT 决策者、开发人员和安全专业人员来说,弄清这些路径如何运作、又会在哪里失效,至关重要。
AI 数据暴露风险剖析
传统的云安全主要侧重于边界防御、边界防火墙配置,以及隔离租户边界内的基于角色的访问控制(RBAC)。然而,现代由 AI 驱动的架构引入了动态数据流,这些数据流往往绕过传统的安全监控工具。
当应用调用云托管的 AI API 时,数据经常被提取、分词,并传输到第三方端点。尽管许多企业服务协议禁止使用客户数据训练模型,但复杂的供应链、多租户缓存层以及“人在回路”的标注工作流在现实中仍会产生漏洞。如果员工把敏感的内部文档、客户记录或专有源代码上传到已连接的助手中,这些数据可能在无意间暴露给人工标注员,或被存放在组织法律边界之外的辅助处理队列中。
这种变化改变了威胁模型。漏洞不再只是被攻破的数据库或被盗的凭据,而是获得授权的用户通过合法的自动化处理渠道无意间泄露了机密数据。
AI 工作流中的关键漏洞向量
要构建有效的防御策略,安全团队必须认清企业数据泄露到 AI 流水线中的具体途径:
- 隐式上下文纳入:自动化智能体和智能助手常常会自动把历史邮件往来、本地文件和日历元数据拉入上下文窗口,发送给模型的信息远多于用户的本意。
- 第三方模型微调流水线:在没有严格清洗的情况下,把非结构化企业数据输入自定义模型训练或检索增强生成(RAG)向量数据库。
- 人在回路的审核环节:许多云服务会使用人工审核员评估模型的准确性和边缘案例,这意味着包含敏感标识信息的原始提示词和回复可能被外部承包商看到。
- 影子 AI 的采用:员工在企业网络上使用消费级 AI 工具或未经审查的浏览器扩展,把专有代码或财务报告粘贴到外部平台。
降低 AI 数据暴露风险的可行步骤
缓解这些风险需要结合技术防护、策略执行和架构重新设计。组织不能只相信政策文件,而必须落实在基础设施层面强制保障数据隐私的技术控制措施。
1. 实施客户端数据脱敏与令牌化
在任何文本或文档离开本地网络或安全 VPC 之前,部署自动化的数据防泄漏(DLP)过滤器和令牌化代理。这些工具会检测个人身份信息(PII)、财务号码和专有凭据,并在载荷到达外部 AI API 之前,用随机令牌将其替换。
2. 限制上下文范围与默认权限
将企业 AI 助手和云办公套件配置为以零信任的默认权限运行。除非用户为某项特定的、有时间限制的任务明确调用,否则应禁用对个人邮件归档、共享云盘和内部代码仓库的自动访问。
3. 审计并限制模型遥测协议
与法务和采购团队密切合作,审查企业服务级别协议(SLA)。确保云服务提供商保证训练数据零留存,并验证人工标注退出机制已在所有已连接租户中以程序化方式强制执行。
4. 在可行时部署本地优先和开放权重的替代方案
对于涉及专有源代码、医疗记录或财务分析的高度敏感工作负载,可考虑在私有的、物理隔离(air-gapped)的基础设施上部署开放权重模型。在本地运行模型可确保您的数据永远不会跨越公共网络边界,也不会接触第三方服务器。
安全最佳实践检查清单
请使用这份实用检查清单,评估您的组织目前防范 AI 驱动数据泄露的状况:
- 梳理云环境中所有现有的 AI API 集成和数据摄取流水线。
- 就哪些类型的数据可以由外部语言模型处理,制定明确的治理政策。
- 部署能够检查出站 API 载荷中是否含有敏感企业关键词或未脱敏 PII 的网络监控工具。
- 定期开展安全意识培训,强调把内部数据粘贴到未经审查的消费级 AI 工具中的风险。
- 对向量数据库和 RAG 知识库实施严格的访问控制,防止未授权的跨部门数据检索。
结论
把人工智能融入企业工作流程,带来了不可否认的生产力和运营收益,但也从根本上改变了安全格局。认识到数据暴露风险已从传统的边界入侵延伸到自动化处理和人工标注流水线之后,组织就可以主动采取措施,保护自己最宝贵的资产。
保障 AI 前沿阵地的安全并不意味着叫停创新,而是要构建可靠的技术防护措施、执行严格的数据治理,并对组织数字足迹的流向保持完全的可见性。
相关指南
如需了解概况,请参阅维基百科上关于数据防泄漏的文章。