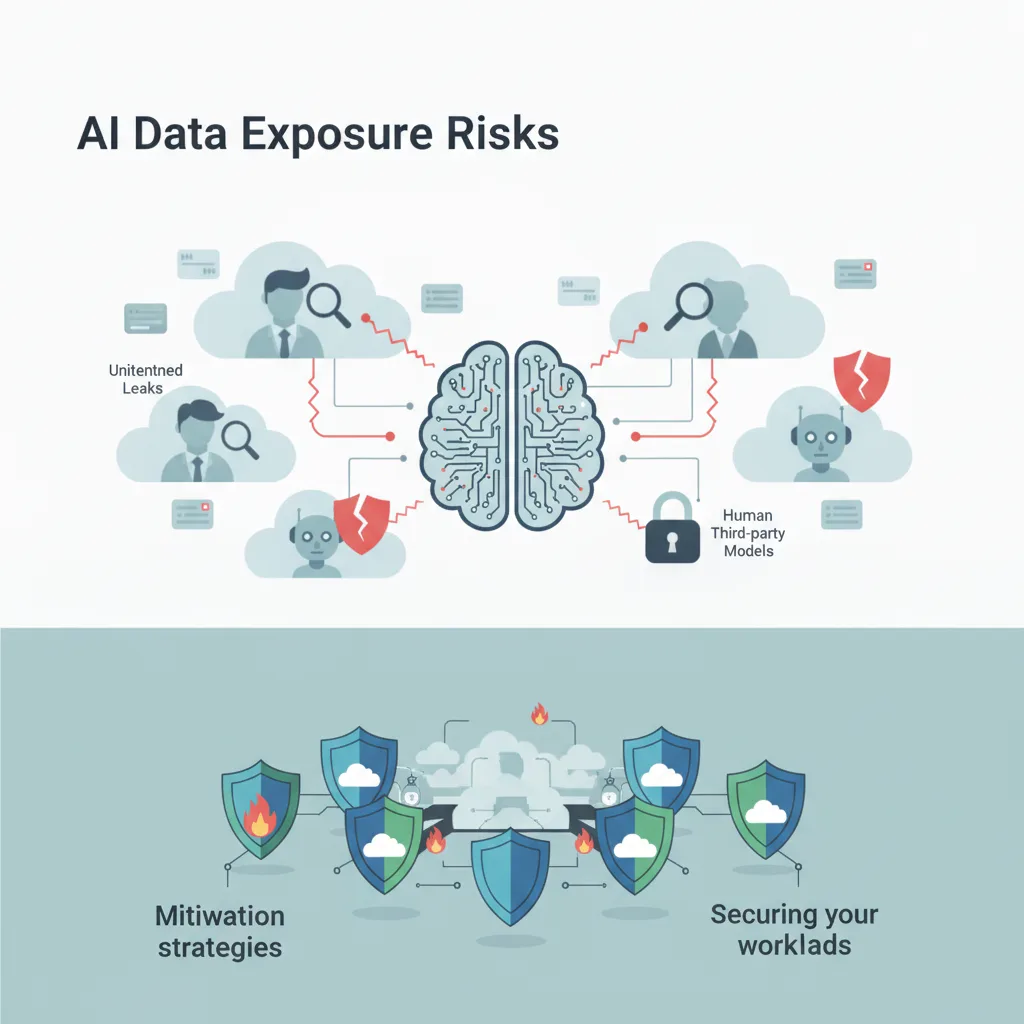
Saat organisasi berlomba memasukkan kemampuan kecerdasan buatan tingkat lanjut ke dalam alur kerja harian, terjadi pergeseran keamanan yang halus namun krusial. Batas antara data perusahaan yang privat dan model utilitas publik belum pernah setipis ini. Ketika aplikasi cloud secara mulus mengalirkan berkas pengguna, email, dan telemetri operasional ke model bahasa eksternal atau pipeline penalaran otomatis, tim keamanan menghadapi wilayah baru yang kompleks berupa risiko paparan data AI.
Memahami bagaimana jalur-jalur ini bekerja—dan di mana letak kegagalannya—sangat penting bagi pengambil keputusan TI, pengembang, dan profesional keamanan yang ingin memanfaatkan kekuatan kecerdasan buatan tanpa mengorbankan kedaulatan data atau kewajiban kepatuhan.
Anatomi Risiko Paparan Data AI
Keamanan cloud tradisional berfokus pada pertahanan perimeter, konfigurasi firewall perimeter, dan kontrol akses berbasis peran (RBAC) di dalam batas tenant yang terisolasi. Namun, arsitektur modern berbasis AI menghadirkan aliran data dinamis yang sering melewati alat pemantauan keamanan lama.
Ketika sebuah aplikasi memanfaatkan API AI yang dihosting di cloud, data kerap diekstrak, ditokenisasi, dan dikirim ke endpoint pihak ketiga. Meskipun banyak perjanjian layanan perusahaan melarang pelatihan model dengan data pelanggan, kenyataan rantai pasok yang kompleks, lapisan cache multi-tenant, dan alur anotasi dengan keterlibatan manusia menciptakan kerentanan. Jika seorang karyawan mengunggah dokumentasi internal yang sensitif, catatan pelanggan, atau kode sumber milik perusahaan ke asisten yang terhubung, data tersebut dapat tanpa sengaja terpapar kepada annotator manusia atau tersimpan di antrean pemrosesan tambahan di luar batas hukum organisasi.
Dinamika ini menggeser model ancaman. Kerentanannya tidak lagi sebatas database yang dibobol atau kredensial yang dicuri; melainkan pengguna yang berwenang secara tidak sengaja membocorkan data rahasia melalui saluran pemrosesan otomatis yang sah.
Vektor Kerentanan Utama dalam Alur Kerja AI
Untuk membangun strategi pertahanan yang efektif, tim keamanan harus mengenali vektor spesifik tempat data perusahaan bocor ke pipeline AI:
- Penyertaan Konteks Implisit: Agen otomatis dan asisten pintar sering menarik riwayat utas email, berkas lokal, dan metadata kalender ke dalam jendela konteks secara otomatis, sehingga mengirim jauh lebih banyak informasi ke model daripada yang dimaksudkan pengguna.
- Pipeline Fine-Tuning Model Pihak Ketiga: Memasukkan data perusahaan tak terstruktur ke pelatihan model khusus atau database vektor retrieval-augmented generation (RAG) tanpa sanitasi yang ketat.
- Siklus Peninjauan dengan Keterlibatan Manusia: Banyak layanan cloud memakai peninjau manusia untuk menilai akurasi model dan kasus tepi, sehingga prompt dan respons mentah yang berisi pengenal sensitif dapat dilihat oleh kontraktor eksternal.
- Adopsi Shadow AI: Karyawan menggunakan alat AI kelas konsumen atau ekstensi browser yang belum diperiksa di jaringan perusahaan, lalu menempelkan kode milik perusahaan atau laporan keuangan ke platform eksternal.
Langkah Nyata untuk Mengurangi Risiko Paparan Data AI
Mengurangi risiko ini memerlukan perpaduan pagar pengaman teknis, penegakan kebijakan, dan perancangan ulang arsitektur. Organisasi tidak bisa sekadar memercayai dokumen kebijakan; mereka harus menerapkan kontrol teknis yang menegakkan privasi data di tingkat infrastruktur.
1. Terapkan Masking Data dan Tokenisasi di Sisi Klien
Sebelum teks atau dokumen apa pun keluar dari jaringan lokal atau VPC aman Anda, gunakan filter pencegahan kehilangan data (DLP) otomatis dan proxy tokenisasi. Alat ini mendeteksi Informasi Identitas Pribadi (PII), nomor keuangan, dan kredensial milik perusahaan, lalu menggantinya dengan token acak sebelum payload mencapai API AI eksternal.
2. Batasi Cakupan Konteks dan Izin Bawaan
Konfigurasikan asisten AI perusahaan dan suite produktivitas cloud agar beroperasi dengan izin bawaan zero-trust. Nonaktifkan akses otomatis ke arsip email pribadi, drive bersama, dan repositori kode internal, kecuali dipanggil secara eksplisit oleh pengguna untuk tugas tertentu yang dibatasi waktu.
3. Audit dan Batasi Perjanjian Telemetri Model
Bekerjalah erat dengan tim hukum dan pengadaan untuk meninjau perjanjian tingkat layanan (SLA) perusahaan. Pastikan penyedia cloud Anda menjamin tidak ada penyimpanan data untuk pelatihan, dan verifikasi bahwa opsi penolakan anotasi manusia ditegakkan secara terprogram di seluruh tenant yang terhubung.
4. Gunakan Alternatif Lokal dan Open-Weight Jika Memungkinkan
Untuk beban kerja yang sangat sensitif seperti kode sumber milik perusahaan, rekam medis, atau analitik keuangan, pertimbangkan menjalankan model open-weight pada infrastruktur privat yang terisolasi (air-gapped). Menjalankan model secara lokal memastikan data Anda tidak pernah melintasi batas jaringan publik atau menyentuh server pihak ketiga.
Daftar Periksa Praktik Terbaik Keamanan
Gunakan daftar periksa praktis ini untuk menilai postur organisasi Anda saat ini terhadap kebocoran data akibat AI:
- Petakan semua integrasi API AI yang ada dan pipeline penyerapan data di seluruh lingkungan cloud Anda.
- Tetapkan kebijakan tata kelola yang jelas tentang jenis data apa saja yang boleh diproses oleh model bahasa eksternal.
- Terapkan alat pemantauan jaringan yang mampu memeriksa payload API keluar untuk mencari kata kunci perusahaan yang sensitif atau PII yang tidak disamarkan.
- Selenggarakan pelatihan kesadaran keamanan secara berkala yang menekankan risiko menempelkan data internal ke alat AI konsumen yang belum diperiksa.
- Terapkan kontrol akses yang ketat pada database vektor dan basis pengetahuan RAG untuk mencegah pengambilan data lintas departemen tanpa izin.
Kesimpulan
Integrasi kecerdasan buatan ke dalam alur kerja perusahaan menawarkan manfaat produktivitas dan operasional yang tak terbantahkan, tetapi juga mengubah lanskap keamanan secara mendasar. Dengan menyadari bahwa risiko paparan data kini meluas melampaui pelanggaran perimeter tradisional hingga ke pemrosesan otomatis dan pipeline anotasi manusia, organisasi dapat mengambil langkah proaktif untuk melindungi aset mereka yang paling berharga.
Mengamankan garda depan AI bukan berarti menghentikan inovasi; ini tentang membangun pagar pengaman teknis yang kokoh, menegakkan tata kelola data yang ketat, dan menjaga visibilitas penuh atas ke mana jejak digital organisasi Anda mengalir.
Panduan terkait
- Agen AI otonom: dari chatbot hingga orkestrator alur kerja
- Keamanan siber tingkat perangkat keras: melindungi infrastruktur modern
- Apa itu keamanan aplikasi?
- Layanan AI agentik dan otomatisasi
Untuk gambaran umum, lihat artikel Wikipedia tentang pencegahan kehilangan data.