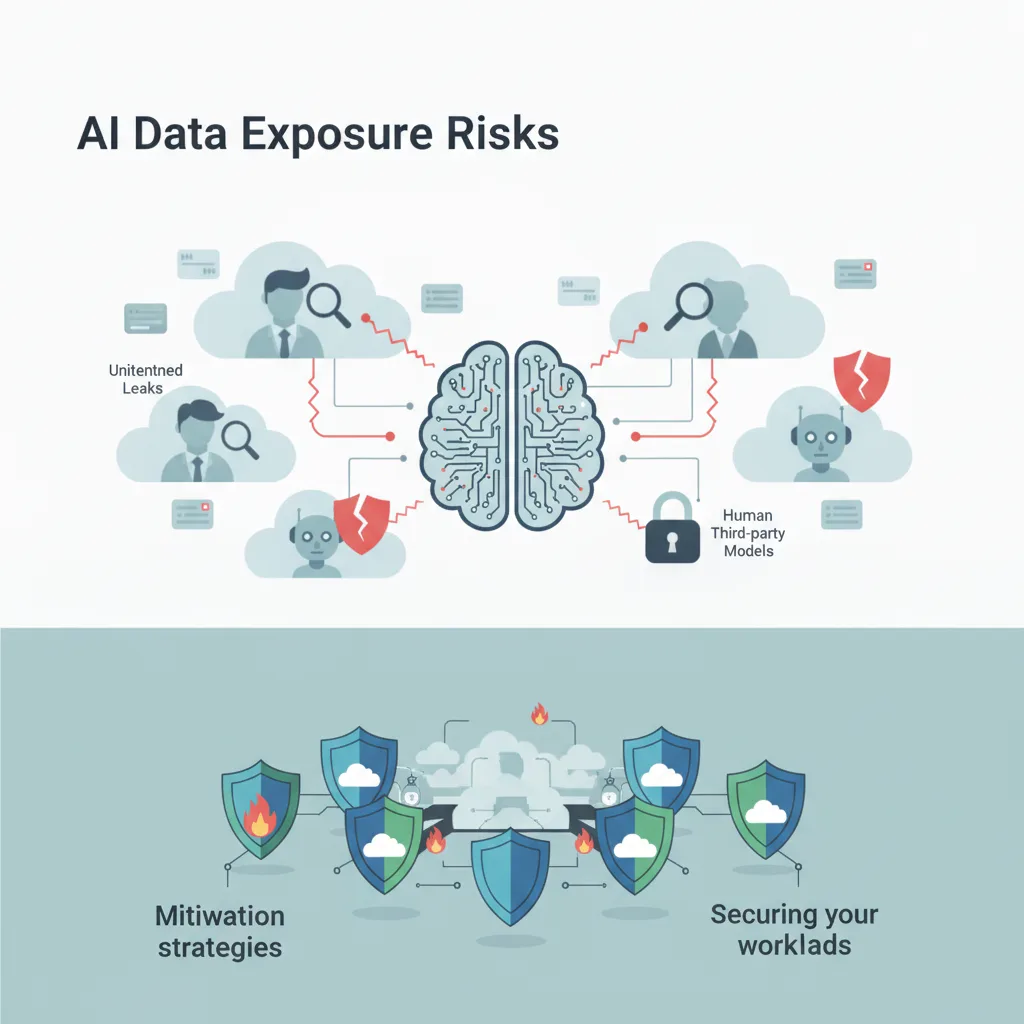
जब संगठन उन्नत आर्टिफ़िशियल इंटेलिजेंस क्षमताओं को अपने रोज़मर्रा के वर्कफ़्लो में जोड़ने की होड़ में हैं, तब सुरक्षा में एक सूक्ष्म लेकिन अहम बदलाव आ रहा है। निजी एंटरप्राइज़ डेटा और सार्वजनिक यूटिलिटी मॉडल के बीच की सीमा पहले कभी इतनी पतली नहीं थी। जब क्लाउड एप्लिकेशन उपयोगकर्ताओं की फ़ाइलें, ईमेल और ऑपरेशनल टेलीमेट्री बिना किसी रुकावट के बाहरी लैंग्वेज मॉडल या स्वचालित रीज़निंग पाइपलाइन तक भेज देते हैं, तो सुरक्षा टीमों के सामने AI डेटा एक्सपोज़र जोखिमों का एक जटिल नया क्षेत्र खड़ा हो जाता है।
इन रास्तों के काम करने के तरीके को, और वे कहां विफल होते हैं, समझना उन IT निर्णयकर्ताओं, डेवलपरों और सुरक्षा पेशेवरों के लिए ज़रूरी है जो डेटा संप्रभुता या अनुपालन की बाध्यताओं से समझौता किए बिना आर्टिफ़िशियल इंटेलिजेंस की शक्ति का लाभ उठाना चाहते हैं।
AI डेटा एक्सपोज़र जोखिमों की संरचना
पारंपरिक क्लाउड सुरक्षा का ज़ोर मुख्य रूप से परिधि सुरक्षा, परिधि फ़ायरवॉल कॉन्फ़िगरेशन और अलग-थलग टेनेंट सीमाओं के भीतर रोल-आधारित एक्सेस कंट्रोल (RBAC) पर था। लेकिन आधुनिक AI-संचालित आर्किटेक्चर गतिशील डेटा प्रवाह लाते हैं, जो अक्सर पुराने सुरक्षा मॉनिटरिंग टूल्स की पकड़ से बाहर रहते हैं।
जब कोई एप्लिकेशन क्लाउड-होस्टेड AI API का उपयोग करता है, तो डेटा को अक्सर निकाला जाता है, टोकनाइज़ किया जाता है और थर्ड-पार्टी एंडपॉइंट तक भेजा जाता है। कई एंटरप्राइज़ सेवा समझौते ग्राहक डेटा पर मॉडल प्रशिक्षण को प्रतिबंधित करते हैं, फिर भी जटिल सप्लाई चेन, मल्टी-टेनेंट कैशिंग लेयर और ह्यूमन-इन-द-लूप एनोटेशन वर्कफ़्लो की हकीकत कमज़ोरियां पैदा करती है। यदि कोई कर्मचारी संवेदनशील आंतरिक दस्तावेज़, ग्राहक रिकॉर्ड या मालिकाना सोर्स कोड किसी कनेक्टेड असिस्टेंट में अपलोड कर देता है, तो वह डेटा अनजाने में मानव एनोटेटरों के सामने उजागर हो सकता है या संगठन की कानूनी परिधि के बाहर किसी सहायक प्रोसेसिंग क्यू में जमा हो सकता है।
यह गतिशीलता थ्रेट मॉडल को बदल देती है। कमज़ोरी अब केवल सेंध लगा डेटाबेस या चोरी हुआ क्रेडेंशियल नहीं है; यह अधिकृत उपयोगकर्ता हैं जो वैध, स्वचालित प्रोसेसिंग चैनलों के ज़रिए अनजाने में गोपनीय डेटा लीक कर देते हैं।
AI वर्कफ़्लो में प्रमुख कमज़ोरी वेक्टर
प्रभावी रक्षा रणनीति बनाने के लिए सुरक्षा टीमों को उन विशिष्ट रास्तों को पहचानना होगा जिनसे एंटरप्राइज़ डेटा AI पाइपलाइन में रिसता है:
- अप्रत्यक्ष संदर्भ समावेश: स्वचालित एजेंट और स्मार्ट असिस्टेंट अक्सर पुराने ईमेल थ्रेड, लोकल फ़ाइलें और कैलेंडर मेटाडेटा को अपने-आप कॉन्टेक्स्ट विंडो में खींच लेते हैं, जिससे मॉडल को उपयोगकर्ता की मंशा से कहीं ज़्यादा जानकारी चली जाती है।
- थर्ड-पार्टी मॉडल फ़ाइन-ट्यूनिंग पाइपलाइन: असंरचित एंटरप्राइज़ डेटा को कठोर सैनिटाइज़ेशन के बिना कस्टम मॉडल प्रशिक्षण या रिट्रीवल-ऑगमेंटेड जनरेशन (RAG) वेक्टर डेटाबेस में डालना।
- ह्यूमन-इन-द-लूप समीक्षा चक्र: कई क्लाउड सेवाएं मॉडल की सटीकता और किनारे के मामलों को परखने के लिए मानव समीक्षकों का उपयोग करती हैं, यानी संवेदनशील पहचानकर्ताओं वाले कच्चे प्रॉम्प्ट और उत्तर बाहरी ठेकेदारों को दिख सकते हैं।
- शैडो AI का अपनाया जाना: कर्मचारी कॉर्पोरेट नेटवर्क पर उपभोक्ता-स्तर के AI टूल या बिना जांचे ब्राउज़र एक्सटेंशन का उपयोग करते हैं और मालिकाना कोड या वित्तीय रिपोर्ट बाहरी प्लेटफ़ॉर्म में पेस्ट कर देते हैं।
AI डेटा एक्सपोज़र जोखिम घटाने के व्यावहारिक कदम
इन जोखिमों को कम करने के लिए तकनीकी गार्डरेल, नीति प्रवर्तन और आर्किटेक्चर के पुनर्गठन का मिश्रण चाहिए। संगठन केवल नीति दस्तावेज़ों पर भरोसा नहीं कर सकते; उन्हें ऐसे तकनीकी नियंत्रण लागू करने होंगे जो इन्फ्रास्ट्रक्चर स्तर पर डेटा गोपनीयता सुनिश्चित करें।
1. क्लाइंट-साइड डेटा मास्किंग और टोकनाइज़ेशन लागू करें
किसी भी टेक्स्ट या दस्तावेज़ के आपके लोकल नेटवर्क या सुरक्षित VPC से बाहर जाने से पहले स्वचालित डेटा लॉस प्रिवेंशन (DLP) फ़िल्टर और टोकनाइज़ेशन प्रॉक्सी तैनात करें। ये टूल व्यक्तिगत पहचान योग्य जानकारी (PII), वित्तीय संख्याएं और मालिकाना क्रेडेंशियल पहचानते हैं और पेलोड के बाहरी AI API तक पहुंचने से पहले उन्हें यादृच्छिक टोकन से बदल देते हैं।
2. कॉन्टेक्स्ट स्कोपिंग और डिफ़ॉल्ट अनुमतियां सीमित करें
एंटरप्राइज़ AI असिस्टेंट और क्लाउड प्रोडक्टिविटी सुइट को ज़ीरो-ट्रस्ट डिफ़ॉल्ट अनुमतियों के साथ चलने के लिए कॉन्फ़िगर करें। निजी ईमेल आर्काइव, साझा ड्राइव और आंतरिक कोड रिपॉज़िटरी की स्वचालित पहुंच बंद रखें, जब तक उपयोगकर्ता किसी विशिष्ट, समय-सीमित कार्य के लिए उसे स्पष्ट रूप से न बुलाए।
3. मॉडल टेलीमेट्री समझौतों का ऑडिट करें और उन्हें सीमित करें
एंटरप्राइज़ सर्विस लेवल एग्रीमेंट (SLA) की समीक्षा के लिए कानूनी और खरीद टीमों के साथ मिलकर काम करें। सुनिश्चित करें कि आपके क्लाउड प्रोवाइडर प्रशिक्षण के लिए शून्य डेटा रिटेंशन की गारंटी दें, और जांच लें कि मानव एनोटेशन से बाहर रहने का विकल्प सभी कनेक्टेड टेनेंट में प्रोग्रामेटिक रूप से लागू है।
4. जहां संभव हो, लोकल-फ़र्स्ट और ओपन-वेट विकल्प अपनाएं
मालिकाना सोर्स कोड, स्वास्थ्य रिकॉर्ड या वित्तीय एनालिटिक्स जैसे अत्यंत संवेदनशील वर्कलोड के लिए निजी, एयर-गैप्ड इन्फ्रास्ट्रक्चर पर ओपन-वेट मॉडल तैनात करने पर विचार करें। मॉडल को लोकल चलाने से यह सुनिश्चित होता है कि आपका डेटा कभी सार्वजनिक नेटवर्किंग सीमाओं को पार नहीं करता और थर्ड-पार्टी सर्वरों तक नहीं पहुंचता।
सुरक्षा सर्वोत्तम पद्धतियों की चेकलिस्ट
AI-संचालित डेटा लीक के विरुद्ध अपने संगठन की मौजूदा स्थिति का आकलन करने के लिए इस व्यावहारिक चेकलिस्ट का उपयोग करें:
- अपने क्लाउड वातावरण में मौजूद सभी AI API इंटीग्रेशन और डेटा इनजेशन पाइपलाइन का नक्शा बनाएं।
- इस बारे में स्पष्ट गवर्नेंस नीतियां तय करें कि बाहरी लैंग्वेज मॉडल किस प्रकार के डेटा को प्रोसेस कर सकते हैं।
- ऐसे नेटवर्क मॉनिटरिंग टूल तैनात करें जो बाहर जाने वाले API पेलोड में संवेदनशील एंटरप्राइज़ कीवर्ड या बिना मास्क किए PII की जांच कर सकें।
- नियमित सुरक्षा जागरूकता प्रशिक्षण चलाएं, जिसमें बिना जांचे उपभोक्ता AI टूल में आंतरिक डेटा पेस्ट करने के जोखिमों पर ज़ोर हो।
- अलग-अलग विभागों के बीच अनधिकृत डेटा पुनर्प्राप्ति रोकने के लिए वेक्टर डेटाबेस और RAG नॉलेज बेस पर सख़्त एक्सेस कंट्रोल लागू करें।
निष्कर्ष
एंटरप्राइज़ वर्कफ़्लो में आर्टिफ़िशियल इंटेलिजेंस का समावेश उत्पादकता और परिचालन के निर्विवाद लाभ देता है, लेकिन यह सुरक्षा परिदृश्य को बुनियादी रूप से भी बदल देता है। यह स्वीकार करके कि डेटा एक्सपोज़र के जोखिम अब पारंपरिक परिधि उल्लंघनों से आगे बढ़कर स्वचालित प्रोसेसिंग और मानव एनोटेशन पाइपलाइन तक फैल गए हैं, संगठन अपनी सबसे मूल्यवान संपत्तियों की रक्षा के लिए सक्रिय कदम उठा सकते हैं।
AI के इस नए मोर्चे को सुरक्षित करने का मतलब नवाचार को रोकना नहीं है; इसका मतलब मज़बूत तकनीकी गार्डरेल बनाना, सख़्त डेटा गवर्नेंस लागू करना और इस बात पर पूरी दृश्यता रखना है कि आपके संगठन का डिजिटल पदचिह्न कहां-कहां जाता है।
संबंधित गाइड
- स्वायत्त AI एजेंट: चैटबॉट से वर्कफ़्लो ऑर्केस्ट्रेटर तक
- हार्डवेयर-स्तर की साइबर सुरक्षा: आधुनिक इन्फ्रास्ट्रक्चर की रक्षा
- एप्लिकेशन सुरक्षा क्या है?
- एजेंटिक AI और ऑटोमेशन सेवाएं
सामान्य परिचय के लिए डेटा लॉस प्रिवेंशन पर विकिपीडिया लेख देखें।