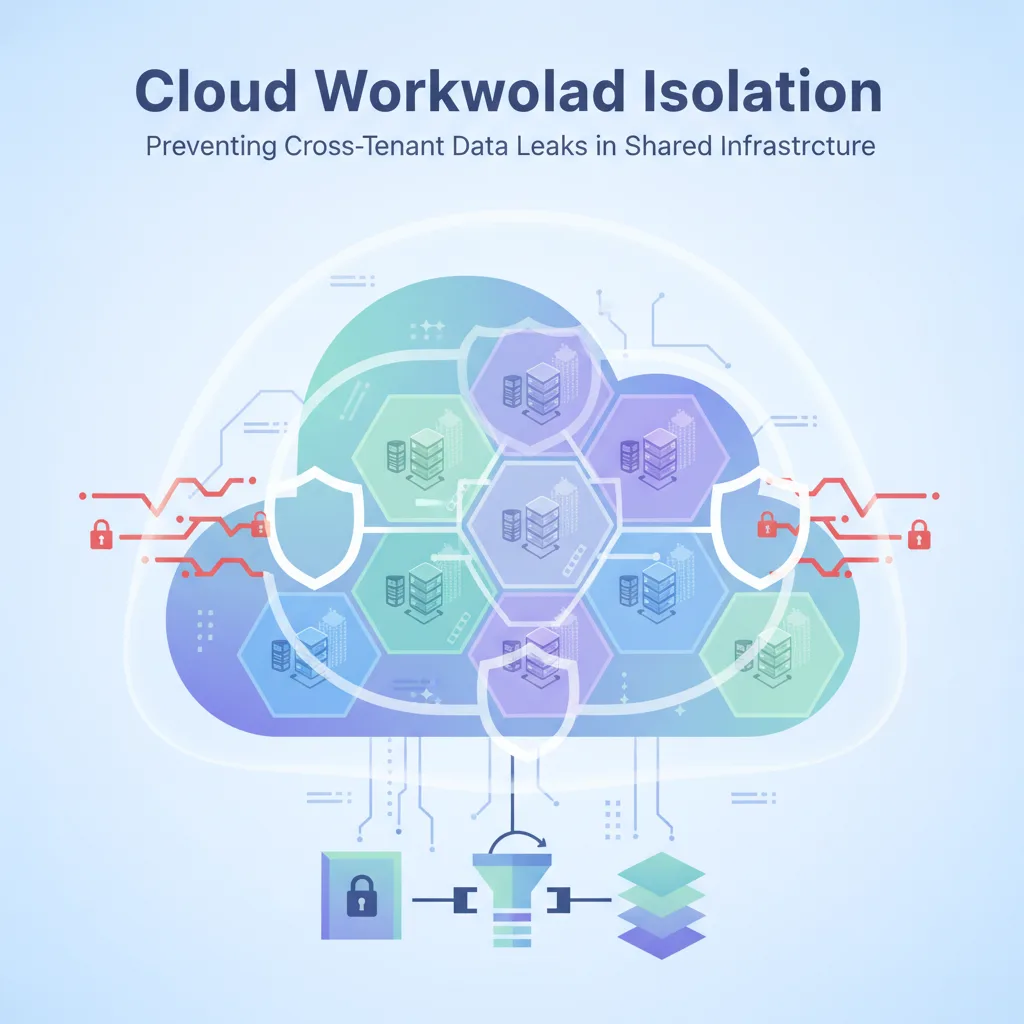
随着企业越来越依赖共享的多租户云架构来提升效率、扩大业务规模,保护工作负载免遭意外暴露变得前所未有地重要。云的承诺建立在虚拟化和资源池化之上,但这些优势本身也带来了复杂的安全挑战。当多个应用、团队或外部租户共用底层的计算、存储和网络层时,容错空间会大幅缩小。
近期科技行业发生的多起高调安全事件印证了一个反复出现的事实:便利往往与边界安全相互冲突。无论是访问控制列表配置错误、自动化流水线权限过于宽松,还是逻辑分段不足,共享环境都很容易成为未授权数据访问的突破口。对于工程负责人和云架构师而言,实施可靠的云工作负载隔离早已不只是合规清单上的一个勾选项,而是一项基本的架构要求。
认识多租户风险向量
现代云基础设施依赖层层抽象。虚拟机监控程序(hypervisor)把物理硬件划分为虚拟机,容器运行时共享宿主机操作系统内核,软件定义网络在虚拟私有云之间转发流量。这些抽象带来了巨大的可扩展性和成本节约,同时也创造了新的攻击路径。只要任何一层的隔离边界失效——无论是容器运行时、IAM 策略,还是对象存储桶的配置——敏感数据就可能跨越租户边界泄露。
在自动化和由智能体驱动的云生态中,风险会被进一步放大。当自主系统或内部开发工具被授予与云 API 交互的广泛权限时,一次配置错误就可能暴露内部代码仓库、环境变量或数据库凭据。要实现真正的工作负载隔离,需要采用纵深防御策略,并假设任何单一层最终都有可能被攻破。
云工作负载隔离的关键架构模式
保护现代云基础设施,需要超越传统的边界防御,建立严格的逻辑与物理边界。以下是工程团队用于加固共享环境的核心模式:
1. 加固的运行时隔离
标准容器运行时共享宿主机内核,一旦发生容器逃逸就可能引入漏洞。可采取以下措施降低风险:
- MicroVM:采用轻量级虚拟化技术,为容器提供硬件级隔离,同时避免传统虚拟机的额外开销。
- Namespace 与 Cgroup:严格执行 Linux 内核命名空间隔离和控制组资源限制,防止“嘈杂邻居”问题以及对宿主机层面的未授权可见性。
- 只读根文件系统:将应用容器配置为不可变的根文件系统,在进程被攻陷时防止持久化篡改。
2. 最小权限 IAM 与身份边界
过度授权的凭据是导致云数据暴露的主要原因之一。实施细粒度的身份管理可以保护工作负载免受横向移动攻击:
- 限定范围的服务账户:确保每个微服务或自主工具都使用独立且严格受限的 IAM 角色,只能访问必要的资源。
- 短期凭据:摒弃静态 API 密钥和长期有效的令牌,改用由安全身份提供商生成的动态短期凭据。
- 基于资源的策略:将基于主体的 IAM 策略与基于资源的策略(例如严格的 S3 存储桶或数据库访问策略)结合起来,建立双重锁定的安全态势。
3. 网络分段与微分段
扁平的内部网络会让攻破某个组件的攻击者轻松扫描并入侵相邻服务。现代云网络需要严格的边界:
- 虚拟私有云(VPC)对等连接限制:避免过于宽泛的对等关系,通过托管的 API 网关或服务网格转发服务间通信。
- 零信任网络访问(ZTNA):集群内每一次服务间调用都要求经过加密验证和授权。
- 出站流量过滤:限制内部工作负载的出站互联网流量,防止数据被未授权地外泄到外部端点。
检查清单:审计您的云工作负载隔离状况
在部署新应用或扩展现有多租户基础设施之前,工程团队应进行一次全面的隔离审计。请使用以下可操作的检查清单,找出云安全架构中的薄弱环节:
- 检查计算边界:高风险或面向外部的工作负载,是否已隔离在专用主机实例或加固的 microVM 上,而不是共享的标准集群中?
- 审计密钥管理:所有环境变量、API 令牌和数据库密码是否都已从代码仓库中清除,并仅通过专用的密钥存储进行管理?
- 强制存储加密:数据在传输和静态存储时是否都已加密,且加密密钥与数据存储层分开管理?
- 验证 IAM 权限范围:您是否已审计所有服务角色,确保没有任何工作负载在敏感资源命名空间上拥有通配符权限(例如
*)? - 实施持续监控:是否已部署自动化防护措施,实时检测未授权的配置漂移、公开的 S3 存储桶或异常的网络流量模式?
在云中平衡速度与安全
实施严格的工作负载隔离,往往会招致追求快速迭代和部署速度的开发团队的抵触。不过,现代云工具可以让组织把安全防护直接自动化到 CI/CD 流水线中。基础设施即代码(IaC)扫描工具能够在过度宽松的安全组或未加密的存储桶进入生产环境之前就将其发现。
归根结底,在多租户环境中把云安全当作事后补救,会带来不可接受的业务风险。采取“偏执式隔离”的态度——把计算、存储和网络的每一层都视为可能不可信——组织就能充分发挥现代云基础设施的威力,同时不牺牲数据隐私或运营完整性。
随着云架构与复杂的自动化框架不断共同演进,保持严格的边界仍将是具备韧性的工程组织的标志。主动隔离不仅是为了把恶意行为者拒之门外,更是为了控制错误的影响范围,确保局部故障永远不会演变成灾难性的全系统入侵。
相关指南
如需了解概况,请参阅维基百科上关于多租户的文章。