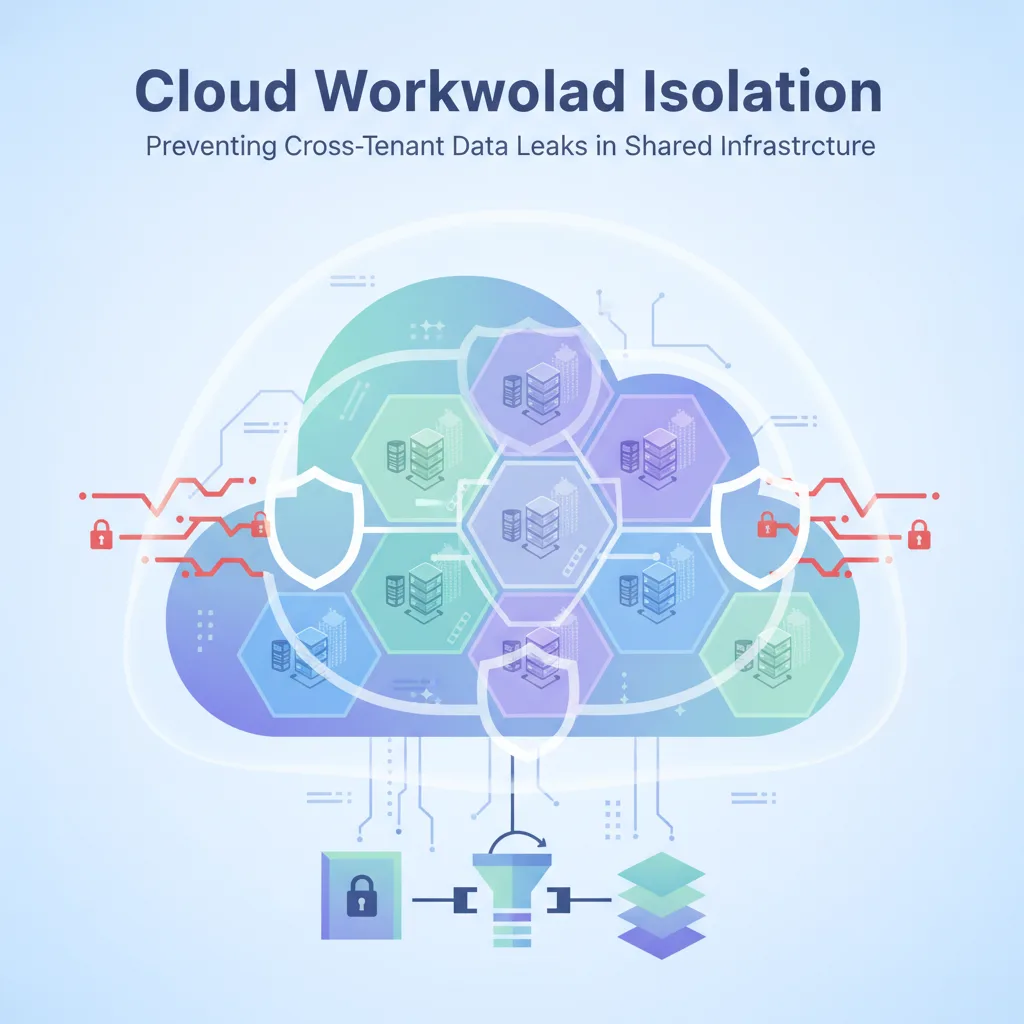
A medida que las organizaciones dependen cada vez más de arquitecturas en la nube compartidas y multiinquilino para ganar eficiencia y escalar sus operaciones, proteger las cargas de trabajo frente a exposiciones involuntarias es más importante que nunca. La promesa de la nube se apoya en la virtualización y la agrupación de recursos, pero esos mismos beneficios traen consigo desafíos de seguridad complejos. Cuando varias aplicaciones, equipos o inquilinos externos comparten las capas subyacentes de cómputo, almacenamiento y redes, el margen de error se reduce de forma considerable.
Los incidentes de seguridad de gran repercusión en el sector tecnológico han confirmado una verdad recurrente: la comodidad suele chocar con la seguridad perimetral. Ya sea por listas de control de acceso mal configuradas, canalizaciones de automatización con permisos excesivos o una segmentación lógica insuficiente, los entornos compartidos ofrecen superficies atractivas para el acceso no autorizado a los datos. Para los responsables de ingeniería y los arquitectos de nube, implantar un aislamiento sólido de las cargas de trabajo ya no es un mero requisito de cumplimiento: es una exigencia fundamental de la arquitectura.
Cómo entender el vector de riesgo de la multitenencia
La infraestructura en la nube moderna se basa en capas de abstracción. Los hipervisores dividen el hardware físico en máquinas virtuales, los entornos de ejecución de contenedores comparten el núcleo del sistema operativo del host y las redes definidas por software dirigen el tráfico entre nubes privadas virtuales. Aunque estas abstracciones aportan una enorme escalabilidad y ahorro de costes, también generan nuevas vías de ataque. Si falla un límite de aislamiento en cualquier capa, ya sea el entorno de ejecución de contenedores, la política de IAM o la configuración del bucket de almacenamiento de objetos, los datos sensibles pueden filtrarse más allá de las fronteras entre inquilinos.
En los ecosistemas de nube automatizados y basados en agentes, el riesgo se amplifica. Cuando a sistemas autónomos o a herramientas internas para desarrolladores se les conceden permisos amplios para interactuar con las API de la nube, una sola configuración errónea puede exponer repositorios internos, variables de entorno o credenciales de bases de datos. Lograr un verdadero aislamiento de las cargas de trabajo exige una estrategia de defensa en profundidad que parta de la base de que cualquier capa podría verse comprometida tarde o temprano.
Patrones de arquitectura clave para el aislamiento de cargas de trabajo en la nube
Proteger la infraestructura moderna en la nube exige ir más allá de las defensas perimetrales tradicionales e imponer límites lógicos y físicos estrictos. Estos son los patrones fundamentales que utilizan los equipos de ingeniería para reforzar los entornos compartidos:
1. Aislamiento reforzado del entorno de ejecución
Los entornos de ejecución de contenedores estándar comparten el núcleo del host, lo que puede introducir vulnerabilidades si se produce una fuga del contenedor. Para mitigarlo:
- MicroVM: utilice tecnologías de virtualización ligeras que ofrecen aislamiento a nivel de hardware para los contenedores sin la sobrecarga de las máquinas virtuales tradicionales.
- Namespaces y cgroups: aplique un aislamiento estricto mediante los namespaces del núcleo de Linux y límites de recursos con grupos de control, para evitar el problema del vecino ruidoso y la visibilidad no autorizada a nivel de host.
- Sistemas de archivos raíz de solo lectura: configure los contenedores de aplicaciones con sistemas de archivos raíz inmutables para impedir manipulaciones persistentes si un proceso resulta comprometido.
2. IAM de mínimo privilegio y límites de identidad
Las credenciales con permisos excesivos figuran entre las principales causas de exposición de datos en la nube. Una gestión de identidades granular protege las cargas de trabajo frente al movimiento lateral:
- Cuentas de servicio acotadas: asegúrese de que cada microservicio o herramienta autónoma funcione con un rol de IAM propio y muy restringido, con acceso solo a los recursos necesarios.
- Credenciales de corta duración: elimine las claves de API estáticas y los tokens de larga duración en favor de credenciales dinámicas y efímeras generadas por proveedores de identidad seguros.
- Políticas basadas en recursos: combine las políticas de IAM basadas en entidades con políticas basadas en recursos (como políticas estrictas de acceso a buckets de S3 o bases de datos) para lograr una postura de seguridad de doble cerradura.
3. Segmentación y microsegmentación de la red
Las redes internas planas permiten que los atacantes que vulneran un componente analicen y comprometan con facilidad los servicios adyacentes. Las redes en la nube modernas exigen límites estrictos:
- Restricciones de peering de nube privada virtual (VPC): evite relaciones de peering demasiado amplias. Dirija la comunicación entre servicios a través de puertas de enlace de API gestionadas o mallas de servicios.
- Acceso a la red de confianza cero (ZTNA): exija verificación criptográfica y autorización para cada llamada entre servicios dentro del clúster.
- Filtrado de salida: restrinja el tráfico de internet saliente de las cargas de trabajo internas para evitar la exfiltración no autorizada de datos hacia destinos externos.
Lista de verificación: auditoría de su postura de aislamiento de cargas de trabajo en la nube
Antes de desplegar nuevas aplicaciones o de escalar la infraestructura multiinquilino existente, los equipos de ingeniería deberían realizar una auditoría de aislamiento completa. Utilice esta lista práctica para identificar lagunas en su arquitectura de seguridad en la nube:
- Revise los límites de cómputo: ¿las cargas de trabajo de alto riesgo o expuestas al exterior están aisladas en instancias de host dedicadas o en microVM reforzadas, en lugar de en clústeres estándar compartidos?
- Audite la gestión de secretos: ¿se han eliminado de los repositorios de código todas las variables de entorno, tokens de API y contraseñas de bases de datos, y se gestionan exclusivamente mediante almacenes de secretos dedicados?
- Aplique el cifrado del almacenamiento: ¿están los datos cifrados tanto en tránsito como en reposo, con las claves criptográficas gestionadas por separado de la capa de almacenamiento de datos?
- Valide los alcances de IAM: ¿ha auditado todos los roles de servicio para asegurarse de que ninguna carga de trabajo tenga permisos comodín (por ejemplo,
*) sobre espacios de nombres de recursos sensibles? - Implante una supervisión continua: ¿existen barreras de protección automatizadas para detectar en tiempo real desviaciones de configuración no autorizadas, buckets de S3 públicos o patrones anómalos de tráfico de red?
Cómo equilibrar velocidad y seguridad en la nube
Implantar un aislamiento estricto de las cargas de trabajo suele generar fricción con los equipos de desarrollo que buscan iterar y desplegar con rapidez. Sin embargo, las herramientas modernas de la nube permiten a las organizaciones integrar barreras de seguridad automatizadas directamente en la canalización de CI/CD. Las herramientas de análisis de infraestructura como código (IaC) pueden detectar grupos de seguridad con permisos excesivos o buckets de almacenamiento sin cifrar antes de que lleguen a producción.
En definitiva, tratar la seguridad en la nube como algo secundario en entornos multiinquilino supone un riesgo empresarial inaceptable. Al adoptar una postura de aislamiento paranoico, en la que cada capa de cómputo, almacenamiento y redes se considera potencialmente no confiable, las organizaciones pueden aprovechar todo el potencial de la infraestructura en la nube moderna sin sacrificar la privacidad de los datos ni la integridad operativa.
A medida que las arquitecturas en la nube sigan evolucionando junto con marcos de automatización complejos, mantener límites rigurosos seguirá siendo el sello distintivo de las organizaciones de ingeniería resilientes. El aislamiento proactivo no consiste solo en mantener fuera a los actores maliciosos; consiste en contener los errores y garantizar que un fallo localizado nunca derive en una brecha catastrófica en todo el sistema.
Guías relacionadas
- Resiliencia de la infraestructura en la nube: diseño de arquitecturas tolerantes a fallos
- FinOps en la nube híbrida: control de los costes de la infraestructura distribuida
- ¿Qué es la ciberseguridad?
- Alojamiento en la nube y gestión de servidores
Para una visión general, consulte el artículo de Wikipedia sobre la multitenencia.