Pendant des décennies, l'essentiel des discussions sur la cybersécurité s'est concentré sur le monde numérique. Les organisations ont bâti de véritables forteresses virtuelles dotées de pare-feu multicouches, de systèmes avancés de détection sur les terminaux et d'architectures logicielles « zero trust ». Pourtant, tandis que les équipes informatiques se focalisent sur les correctifs logiciels et les erreurs de configuration du cloud, un vecteur de menace plus discret et plus insidieux prend de l'ampleur : la couche physique.
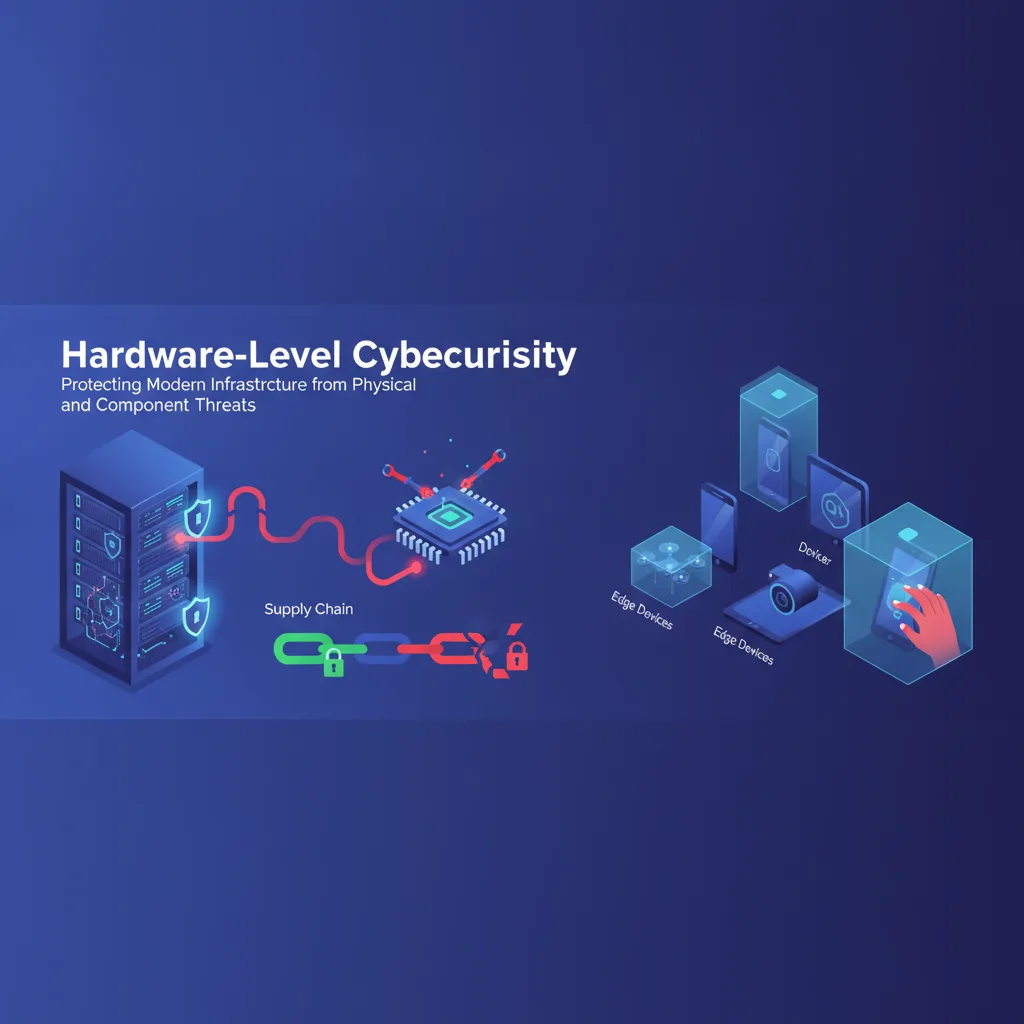
La cybersécurité au niveau matériel n'est plus une simple préoccupation théorique réservée aux services de renseignement ou aux systèmes de contrôle industriels spécialisés. Avec l'essor de l'informatique en périphérie (edge computing), la multiplication des objets connectés (IoT) et la complexité croissante des chaînes d'approvisionnement mondiales, les composants physiques de notre infrastructure numérique constituent une surface d'attaque critique. Comprendre comment ces vulnérabilités se manifestent et savoir les atténuer est indispensable, aussi bien pour les décideurs informatiques que pour les développeurs.
L'évolution des vulnérabilités matérielles
Les modèles de cybersécurité traditionnels partaient du principe qu'un appareil placé dans une salle serveur verrouillée ou scellé dans un boîtier d'entreprise avait un matériel sûr par nature. Malheureusement, les menaces actuelles ont totalement balayé cette hypothèse. La sécurité matérielle englobe les failles, les modifications malveillantes et les faiblesses de canaux auxiliaires intégrées directement dans les puces, les cartes de circuits imprimés et les interfaces périphériques.
Ces vulnérabilités se répartissent généralement en quelques catégories distinctes :
- Interception de la chaîne d'approvisionnement : des composants sont interceptés, modifiés ou remplacés pendant la fabrication ou le transport afin d'introduire des micropuces pirates ou des portes dérobées dans le micrologiciel.
- Attaques par canaux auxiliaires : exploitation de phénomènes physiques, tels que la consommation électrique, le rayonnement électromagnétique ou les émissions acoustiques, pour extraire des clés cryptographiques et des données sensibles des processeurs.
- Altération et sondage physiques : interaction directe avec les cartes électroniques à l'aide d'équipements de test spécialisés, d'analyseurs logiques ou de dispositifs de vision stéréoscopique, afin de cartographier les bus, d'intercepter des lignes de données non chiffrées et d'extraire le contenu de la mémoire flash.
- Micrologiciels et bootroms compromis : des failles dans le code fondamental qui s'exécute avant même le chargement du système d'exploitation, permettant aux attaquants d'obtenir un contrôle persistant de niveau root qui survit aux effacements de disque dur et aux réinstallations du système.
Comme ces attaques visent les couches physiques ou fondamentales d'un système, elles contournent souvent complètement les antivirus traditionnels et les outils de surveillance du système d'exploitation. Cette invisibilité rend les risques matériels particulièrement dangereux pour les réseaux d'entreprise.
Pourquoi l'edge computing et l'IoT aggravent le risque
Le passage à des architectures décentralisées a considérablement élargi le paysage des menaces matérielles. Contrairement aux centres de données classiques, qui disposent généralement de contrôles d'accès biométriques, d'agents de sécurité et d'une vidéosurveillance permanente, les appareils en périphérie et les capteurs IoT sont souvent déployés en pleine nature. Ils se trouvent dans les usines, sont fixés aux poteaux des services urbains des villes intelligentes ou fonctionnent à l'intérieur de bornes de vente isolées.
Lorsque l'accès physique à un appareil est trivial, un attaquant équipé d'outils de piratage matériel élémentaires peut se connecter aux ports de débogage, lire directement les puces de mémoire flash ou insérer des implants matériels malveillants. Dès qu'un seul nœud en périphérie est compromis au niveau matériel, il peut souvent servir de passerelle fiable vers le reste du réseau de l'entreprise et contourner entièrement les défenses périmétriques.
Mesures concrètes pour renforcer la sécurité matérielle
Sécuriser l'infrastructure contre les menaces matérielles exige un changement de paradigme qui associe les protocoles de sécurité physique à la gestion traditionnelle des risques informatiques. Les organisations peuvent réduire sensiblement leur exposition en adoptant une stratégie défensive proactive et multicouche.
1. Examiner et auditer votre chaîne d'approvisionnement matérielle
La visibilité est votre première ligne de défense contre les composants compromis. Travaillez exclusivement avec des fournisseurs de confiance, dont les filières de fabrication sont transparentes et les normes d'assurance qualité rigoureuses.
- Imposez des évaluations strictes des risques fournisseurs, couvrant l'origine des composants et la transparence vis-à-vis des sous-traitants.
- Utilisez des outils de vérification cryptographique et des mécanismes de démarrage sécurisé pour vous assurer que les composants n'ont pas été altérés pendant le transport.
- Mettez en place des emballages inviolables et un suivi des numéros de série pour les déploiements de matériel d'entreprise sensible.
2. Mettre en œuvre le démarrage sécurisé et les racines de confiance matérielles
Veillez à ce que vos appareils puissent vérifier leur propre intégrité avant d'exécuter le moindre logiciel. Une racine de confiance matérielle, ancrée dans un processeur cryptographique dédié tel qu'un module de plateforme sécurisée (TPM) ou une enclave sécurisée, offre une base immuable pour la validation du système.
- Activez le démarrage sécurisé (Secure Boot) sur tous les serveurs, postes de travail et passerelles en périphérie afin de bloquer les chargeurs d'amorçage non autorisés et les systèmes d'exploitation non signés.
- Configurez les mécanismes de mise à jour du micrologiciel de façon à exiger des signatures cryptographiques émanant d'autorités internes de confiance.
- Auditez régulièrement les configurations du micrologiciel pour repérer les mécanismes de persistance involontaires ou les indicateurs de débogage hérités que les fabricants ont laissés activés.
3. Renforcer l'accès physique et les interfaces
Pour tout appareil déployé en dehors d'un centre de données hautement sécurisé, le durcissement physique est obligatoire. Considérez l'accessibilité physique comme une vulnérabilité de gravité critique.
- Désactivez, retirez physiquement ou scellez les ports physiques inutiles (comme les connecteurs USB inutilisés, les broches de débogage JTAG/UART et les interfaces série auxiliaires) sur le matériel critique en périphérie.
- Utilisez des boîtiers résistants aux manipulations et des commutateurs de détection d'intrusion qui alertent les administrateurs système lorsque le capot d'un appareil est ouvert.
- Installez si possible le matériel en périphérie dans des armoires verrouillées et surveillées, même dans des lieux isolés ou semi-publics.
4. Concevoir pour la résilience et l'isolation rapide
Partez du principe qu'une compromission matérielle reste toujours possible. L'architecture réseau doit limiter le rayon d'impact de tout composant physique compromis.
- Segmentez les appareils IoT et en périphérie dans des VLAN isolés ou des zones réseau « zero trust » afin d'empêcher les mouvements latéraux.
- Mettez en place une surveillance réseau continue axée sur les anomalies de comportement, en recherchant tout trafic sortant inattendu provenant des nœuds en périphérie.
- Tenez des registres d'inventaire matériel fiables afin de pouvoir localiser, mettre en quarantaine et remplacer rapidement les appareils concernés si une vulnérabilité est découverte.
Sécuriser les fondations de la technologie moderne
À mesure que la technologie évolue, la frontière entre matériel physique et logiciel numérique s'estompe de plus en plus. Les pirates et les acteurs malveillants sophistiqués savent que compromettre la couche physique donne un accès profond et persistant, que les mesures correctives logicielles classiques ne peuvent pas éliminer. En reconnaissant les risques liés au matériel et en intégrant les enjeux de sécurité physique directement dans vos cycles d'achat, de déploiement et de surveillance, vous pouvez bâtir une infrastructure résiliente, capable de résister aux menaces modernes.