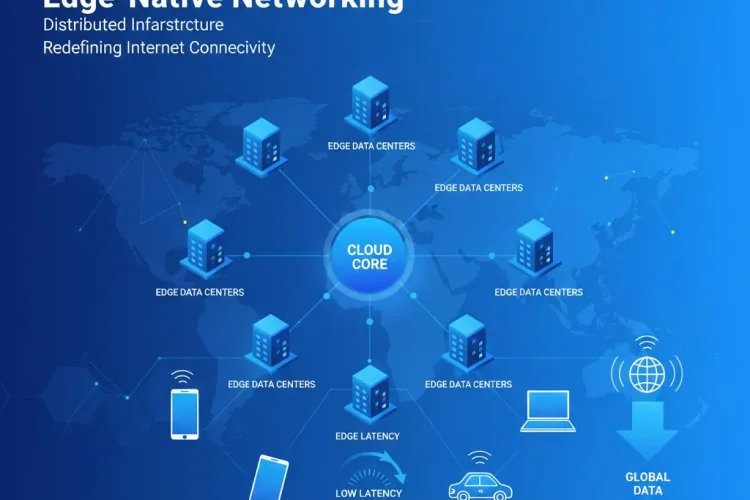
Десятилетиями золотое правило корпоративных сетей было простым: централизовать всё. Данные поступали из удалённых офисов и от местных пользователей в огромные централизованные дата-центры или гипермасштабные облачные регионы, где мощные вычислительные движки обрабатывали информацию и отправляли её обратно. Хотя модель «ступица и спицы» хорошо служила интернету в эпоху настольных компьютеров и первых веб-приложений, она стремительно упирается в физический предел.
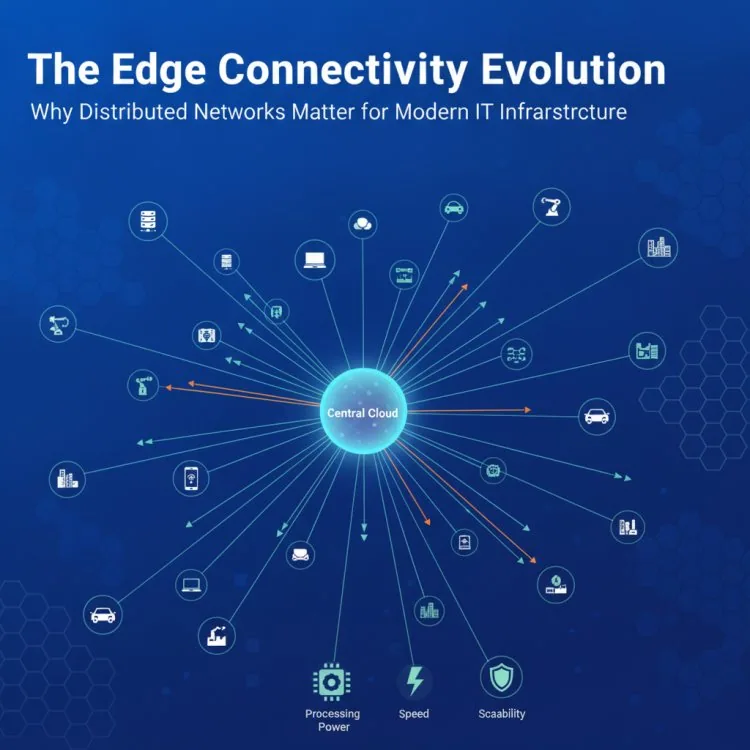
Сегодня взрывной рост данных реального времени, автономных систем и чувствительных к задержкам приложений требует принципиально нового взгляда на движение трафика. Наступает современная эра периферийного подключения и распределённых сетевых архитектур. Перенося вычислительную мощность и сетевой интеллект ближе к месту создания данных — будь то цех умного завода, курьерский дрон или местный розничный киоск, — организации сокращают время передачи и переопределяют возможности цифровой инфраструктуры.
Что стимулирует переход к периферийному подключению?
Уход от чисто централизованных архитектур — не временный тренд, а структурная необходимость, продиктованная меняющимися техническими требованиями. Сразу несколько факторов вынуждают ИТ-руководителей пересматривать стратегии подключения:
- Порог задержки: человеческое восприятие, промышленная автоматизация и ИИ-инференс в реальном времени требуют времени отклика в единицы миллисекунд. Обращения к удалённому облачному региону добавляют слишком большую задержку.
- Экономика пропускной способности: передача необработанных данных датчиков, видеопотоков высокой чёткости и непрерывных журналов телеметрии в центральное облако непомерно дорога и перегружает каналы глобальной сети (WAN).
- Отказоустойчивость и автономная работа: периферийные узлы позволяют критически важным операциям продолжаться без перебоев, даже если основной магистральный канал в интернет временно деградирует или полностью выходит из строя.
- Суверенитет данных и конфиденциальность: локальная обработка чувствительных пользовательских или промышленных данных помогает организациям соблюдать строгие региональные требования к защите данных, удерживая информацию в пределах географических границ.
Основные компоненты современной распределённой сети
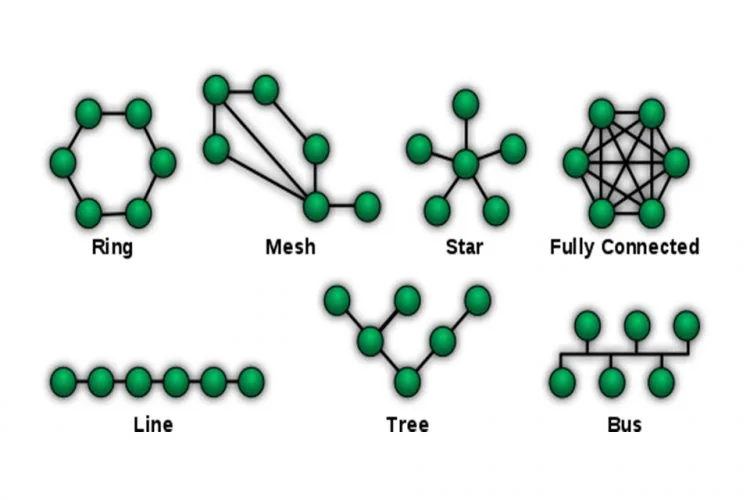
Построение эффективной стратегии «периферия — ядро» требует большего, чем просто установка сервера в удалённой подсобке. Нужен комплексный подход, объединяющий оборудование, программно-определяемые сети (SDN) и интеллектуальную оркестрацию.
1. Программно-определяемый периметр (SDP) и Zero-Trust на периферии
Традиционная защита периметра строилась на защите штаб-квартиры или дата-центра. В распределённой периферийной среде каждый узел, устройство и шлюз — потенциальная поверхность атаки. Современное периферийное подключение опирается на принципы доступа к сети с нулевым доверием (ZTNA), обеспечивая динамическую аутентификацию и авторизацию на границе сети вместо статического VPN-туннеля.
2. Мультидоступные периферийные вычисления (MEC)
Телекоммуникационные провайдеры и корпоративные архитекторы всё чаще делают ставку на MEC, размещая вычислительные ресурсы и хранилища прямо в сотовых базовых станциях или на местных узлах обмена. Это позволяет мобильным устройствам, датчикам IoT и полевым сотрудникам получать доступ к обработке с низкой задержкой без создания тяжёлой локальной инфраструктуры с нуля.
3. Интеллектуальное управление трафиком
Распределённые сети используют продвинутые алгоритмы маршрутизации, которые постоянно оценивают состояние сети по нескольким путям — таким как 5G, оптоволокно и спутник, — и динамически направляют трафик с учётом стоимости, требований к производительности и политик безопасности.
Практические шаги для ИТ-руководителей при внедрении периферийных сетей
Переход от централизованной модели к распределённой периферийной архитектуре требует тщательного планирования. Если ваша организация оценивает сетевую топологию на ближайшие годы, учтите следующую дорожную карту:
- Проведите аудит узких мест по задержкам и пропускной способности: определите, какие приложения или рабочие нагрузки больше всего страдают от централизованной обработки. Ищите сценарии, где локальная фильтрация данных или кэширование могут существенно снизить расходы на WAN.
- Определите единую политику безопасности: убедитесь, что ваши инструменты безопасности масштабируются на удалённые площадки без ручной настройки силами сотрудников на месте. Принципы zero-trust должны быть заложены в развёртывание периферии с первого дня.
- Приоритет автоматизации и Zero-Touch Provisioning (ZTP): при управлении сотнями или тысячами периферийных площадок физическая ИТ-поддержка редко осуществима. Инвестируйте в инструменты развёртывания, позволяющие устройствам безопасно настраиваться и обновляться самостоятельно сразу из коробки.
- Оцените варианты гибридного подключения: не полагайтесь на одного оператора или одну среду. Обеспечьте резервирование, сочетая оптоволокно корпоративного класса с устойчивыми беспроводными резервами, такими как частная или публичная сеть 5G.
Взгляд в будущее: слияние периферии и ИИ
Актуальность модернизации сетевого подключения усиливается быстрым внедрением локализованного искусственного интеллекта. По мере того как небольшие высокоэффективные модели машинного обучения становятся способны работать прямо на периферийном оборудовании — от кассовых терминалов до промышленных роботов, — связь между сетями и вычислениями полностью сливается. Сети больше не просто каналы для передачи байтов из точки А в точку Б; это активные, интеллектуальные структуры, участвующие в принятии решений.
Для ИТ-специалистов, разработчиков и технологических лидеров освоение этого перехода необходимо. Те, кто примет распределённые, устойчивые и интеллектуальные периферийные архитектуры, получат беспрецедентную операционную гибкость, а те, кто привязан к устаревшим централизованным моделям, рискуют остаться позади в стремительной цифровой экономике реального времени.
More about edge connectivity
Want to go further with edge connectivity? These Netstech guides and services are a good next step: