एंटरप्राइज़ तकनीक की सीमाएँ पहले से कहीं तेज़ी से बदल रही हैं। जैसे-जैसे संगठन स्वायत्त क्लाउड एजेंट, मशीन लर्निंग पाइपलाइन और आपस में जुड़ी माइक्रोसर्विसेज़ तैनात कर रहे हैं, संभावित सुरक्षा उल्लंघनों की सतह तेज़ी से बढ़ रही है। बड़े पैमाने पर डेटा एक्सपोज़र से जुड़े हालिया चर्चित खुलासे—जिनमें एंटरप्राइज़ रिकॉर्ड के विशाल भंडार गलती से खुले छूट गए—कड़ा संकेत हैं कि पुराने सुरक्षा मॉडल अब आधुनिक क्लाउड आर्किटेक्चर के लिए पर्याप्त नहीं हैं।
जब आर्टिफ़िशियल इंटेलिजेंस और स्वचालित सिस्टम को एंटरप्राइज़ डेटा लेक तक गहरा एक्सेस दिया जाता है, तो गलत कॉन्फ़िगरेशन का जोखिम नाटकीय रूप से बढ़ जाता है। इस नई सीमा को सुरक्षित करने के लिए इस बात में बुनियादी बदलाव ज़रूरी है कि IT निर्णयकर्ता, डेवलपर्स और सुरक्षा पेशेवर पहचान, परिमिति रक्षा और निरंतर निगरानी के बारे में कैसे सोचते हैं।
आधुनिक AI और क्लाउड डेटा एक्सपोज़र की संरचना
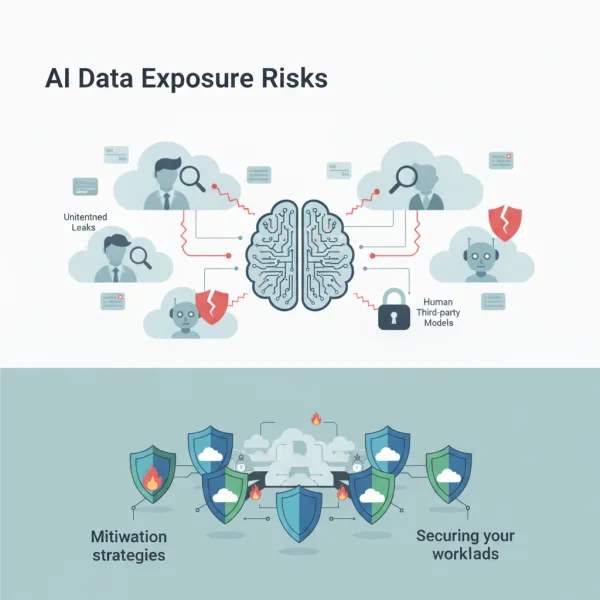
पारंपरिक डेटा उल्लंघन अक्सर कॉर्पोरेट नेटवर्क में सेंध लगाने के लिए परिष्कृत मैलवेयर या लक्षित फ़िशिंग अभियानों पर निर्भर करते थे। लेकिन आज कई सबसे गंभीर कमज़ोरियाँ परिचालन जटिलता से उपजती हैं। जब कंपनियाँ क्लाउड डेटा स्टोर, थर्ड-पार्टी API और स्वायत्त AI एजेंट को जोड़ती हैं, तो एकीकरण के बिंदु अक्सर अदृश्य सुरक्षा खामियाँ पैदा कर देते हैं।
स्वायत्त एजेंट को वास्तव में उपयोगी होने के लिए विशाल मात्रा की जानकारी पढ़ने, विश्लेषण करने और संश्लेषित करने की व्यापक अनुमतियाँ चाहिए। अगर कोई हमलावर—या अनधिकृत उपयोगकर्ता—किसी गलत कॉन्फ़िगर किए गए स्टोरेज बकेट, बिना प्रमाणीकरण वाले API एंडपॉइंट या ज़रूरत से ज़्यादा अनुमतियों वाले सर्विस अकाउंट का पता लगा ले, तो परिणाम विनाशकारी हो सकते हैं। किसी एक डेटाबेस टेबल को चुराने के बजाय, एक एक्सप्लॉइट संभावित रूप से टेराबाइट्स के असंरचित एंटरप्राइज़ रिकॉर्ड, आंतरिक संचार और मालिकाना सोर्स कोड उजागर कर सकता है।
इसके अलावा, मशीन लर्निंग मॉडल स्वयं भी कमज़ोरियाँ ला सकते हैं। प्रॉम्प्ट इंजेक्शन, डेटा पॉइज़निंग या एक्सट्रैक्शन हमलों के ज़रिए दुर्भावनापूर्ण तत्व AI सिस्टम से संवेदनशील ट्रेनिंग डेटा उजागर करा सकते हैं या अनधिकृत प्रशासनिक कमांड चलवा सकते हैं। इन वेक्टर को समझना एक मज़बूत रक्षा बनाने की पहली सीढ़ी है।
स्वायत्त सिस्टम के लिए मुख्य रक्षात्मक रणनीतियाँ
आधुनिक, अत्यधिक स्वचालित क्लाउड वातावरण की सुरक्षा के लिए स्थिर परिमिति सुरक्षा से हटकर ज़ीरो-ट्रस्ट आर्किटेक्चर की ओर बढ़ना ज़रूरी है। अपने डेटा पाइपलाइन और AI तैनातियों की सुरक्षा के लिए संगठनों को ये आवश्यक रणनीतियाँ लागू करनी चाहिए:
- सख़्त न्यूनतम-विशेषाधिकार एक्सेस लागू करें: किसी स्वायत्त एजेंट या सर्विस अकाउंट को कभी व्यापक, सर्वव्यापी अनुमतियाँ न दें। वर्कलोड को अलग रखें ताकि एजेंट के पास केवल उसके तात्कालिक कार्य के लिए आवश्यक विशिष्ट डेटासेट का एक्सेस हो।
- स्वचालित कॉन्फ़िगरेशन ऑडिट लागू करें: क्लाउड वातावरण हर मिनट बदलते हैं। मैन्युअल ऑडिट पर निर्भर रहना विफलता का नुस्ख़ा है। सार्वजनिक रूप से खुले बकेट या ढीली IAM नीतियों को तुरंत चिह्नित करने के लिए स्वचालित इंफ्रास्ट्रक्चर-एज़-कोड (IaC) स्कैनर और निरंतर पोस्चर मैनेजमेंट टूल तैनात करें।
- AI इनपुट को साफ़ और सत्यापित करें: मशीन लर्निंग मॉडल के सभी इनपुट को उसी संदेह से देखें जैसे पारंपरिक वेब एप्लिकेशन में उपयोगकर्ता इनपुट को। प्रॉम्प्ट इंजेक्शन और डेटा एक्सफ़िल्ट्रेशन रोकने के लिए सख़्त इनपुट सत्यापन और आउटपुट फ़िल्टरिंग लागू करें।
- व्यापक ऑडिट ट्रेल बनाए रखें: सुनिश्चित करें कि स्वायत्त एजेंट या क्लाउड सेवा द्वारा किया गया हर डेटा एक्सेस अनुरोध लॉग किया जाए, मॉनिटर किया जाए और असामान्य व्यवहार के लिए विश्लेषित किया जाए। व्यवहारिक एनालिटिक्स अक्सर व्यापक डेटा हानि से पहले ही किसी समझौता किए गए सर्विस अकाउंट का पता लगा सकता है।
IT और सुरक्षा टीमों के लिए एक व्यावहारिक चेकलिस्ट
उन्नत क्लाउड और AI डेटा एक्सपोज़र जोखिमों के विरुद्ध अपने संगठन की वर्तमान तैयारी का मूल्यांकन करने के लिए, अपने इंजीनियरिंग और सुरक्षा प्रमुखों के साथ इस कार्रवाई योग्य चेकलिस्ट को देखें:
- सभी डेटा प्रवाह मैप करें: इसकी व्यापक सूची बनाएँ कि संवेदनशील डेटा कहाँ रहता है, क्लाउड स्टोरेज के बीच कैसे जाता है, और कौन-से AI एजेंट या माइक्रोसर्विस उसे छूते हैं।
- आइडेंटिटी और एक्सेस मैनेजमेंट (IAM) की समीक्षा करें: सभी सक्रिय सर्विस टोकन, API कुंजियों और मशीन-से-मशीन प्रमाणीकरण क्रेडेंशियल का ऑडिट करें। ऐसे सभी पुराने टोकन रद्द करें जिनमें समाप्ति तिथि या मल्टी-फ़ैक्टर बाध्यताएँ नहीं हैं।
- गलत कॉन्फ़िगरेशन की जाँच करें: क्लाउड स्टोरेज अनुमतियों और API गेटवे सुरक्षा को विशेष रूप से लक्षित करते हुए नियमित पेनेट्रेशन टेस्ट और स्वचालित रेड-टीम सिमुलेशन चलाएँ।
- इंसिडेंट रिस्पॉन्स प्लेबुक स्थापित करें: मुख्य व्यावसायिक निरंतरता को बाधित किए बिना समझौता किए गए AI एजेंट का एक्सेस तुरंत रद्द करने के लिए विशिष्ट वर्कफ़्लो निर्धारित करें।
- क्रॉस-फ़ंक्शनल प्रशिक्षण को बढ़ावा दें: सुनिश्चित करें कि डेटा साइंटिस्ट, डेवलपर्स और पारंपरिक सिक्योरिटी ऑपरेशंस सेंटर (SOC) विश्लेषक AI जोखिम और क्लाउड हाइजीन को लेकर एक ही भाषा बोलें।
आगे की ओर
उन्नत ऑटोमेशन और क्लाउड कंप्यूटिंग का संगम अविश्वसनीय उत्पादकता लाभ देता है, लेकिन यह सुरक्षा में चूक के परिणामों को भी बढ़ा देता है। जैसे-जैसे तकनीक विकसित होती है, रक्षात्मक रणनीतियों को आधुनिक सॉफ़्टवेयर सिस्टम की गति और स्वायत्तता के अनुरूप ढलना होगा। सक्रिय, ज़ीरो-ट्रस्ट मानसिकता अपनाकर और हमारे डिजिटल इकोसिस्टम में डेटा के प्रवाह का कड़ाई से ऑडिट करके, संगठन नवाचार की शक्ति का उपयोग कर सकते हैं और महत्वपूर्ण जानकारी को अवांछित नज़रों से सुरक्षित रख सकते हैं।
सुरक्षा कोई स्थिर मंज़िल नहीं, बल्कि सतर्कता, अनुकूलन और आर्किटेक्चरल अनुशासन का सतत अभ्यास है। आज मज़बूत डेटा गवर्नेंस में निवेश करना कल के लिए एक लचीला और सुरक्षित तकनीकी परिदृश्य सुनिश्चित करता है।
autonomous cloud agents के बारे में और जानें
autonomous cloud agents के बारे में और गहराई से जानना चाहते हैं? Netstech की ये गाइड और सेवाएँ अगला अच्छा कदम हैं:
- हमेशा चालू क्लाउड इन्फ्रास्ट्रक्चर: लगातार चलने वाले स्वायत्त एजेंटों के लिए लागत नियंत्रण रणनीतियाँ
- एजेंटिक मॉनिटरिंग: स्वायत्त AI एजेंट आईटी ऑपरेशंस को कैसे बदल रहे हैं
- स्वायत्त AI एजेंट चैटबॉट से वर्कफ़्लो ऑर्केस्ट्रेटर की ओर क्यों बढ़ रहे हैं
- CloudPOS – पाकिस्तान के लिए क्लाउड POS सॉफ़्टवेयर