Di dunia teknologi yang bergerak cepat, kita cenderung terpaku pada masa depan. Setiap hari ada berita tentang kecerdasan buatan mutakhir, kriptografi tahan kuantum, dan arsitektur cloud yang sangat skalabel. Namun, di balik permukaan komputasi modern yang berkilau tersembunyi kenyataan yang menyadarkan: infrastruktur digital dibangun di atas fondasi pasir, sering kali ditopang oleh kode yang ditulis puluhan tahun lalu.
Penemuan terbaru pada sistem operasi dasar—termasuk kerentanan yang berasal dari lebih dari tiga puluh tahun lalu—menjadi pengingat tegas bahwa usia tidak sama dengan keamanan. Ketika sebuah cacat bisa tertidur di basis kode inti selama puluhan tahun sebelum ditemukan, para profesional keamanan, developer, dan pengambil keputusan IT dipaksa memikirkan ulang cara kita mengaudit, memelihara, dan mengamankan aset digital lama.
Memahami mengapa kerentanan software warisan ini bertahan, bagaimana mereka bertahan melintasi generasi penulisan ulang sistem, dan apa yang dapat dilakukan organisasi untuk bertahan melawannya sangat penting bagi setiap strategi keamanan modern.
Anatomi Kerentanan Kode yang Berumur Panjang
Untuk memahami bagaimana sebuah kerentanan bisa bertahan selama tiga puluh tahun atau lebih, kita harus melihat siklus hidup pengembangan software. Kode jarang ditulis dalam ruang hampa; sebaliknya, sistem modern dibangun dengan menumpuk abstraksi, pustaka, dan microservice di atas kernel dan utilitas open-source yang mendasarinya.
Ketika sebuah sistem operasi atau protokol dirancang pada akhir 1980-an atau 1990-an, lanskap ancaman sangat berbeda. Jaringan lebih kecil, tertutup, dan dikendalikan oleh akademisi atau pemerintah. Keamanan sering dianggap sebagai pemikiran belakangan—sekadar kontrol akses fisik dan autentikasi pengguna dasar—bukan pertempuran berkelanjutan melawan sindikat kejahatan siber global yang terotomatisasi.
Seiring berkembangnya basis kode ini, developer menambal gejala di permukaan, menambah fitur, dan mengoptimalkan performa. Namun, asumsi desain mendasar—seperti cara memori ditangani, cara hak akses dieskalasi, atau cara input data diurai—sering kali tidak tersentuh. Seiring waktu, penulis aslinya pindah, dokumentasi memudar, dan kode menjadi "pengetahuan tribal." Tak seorang pun ingin menyentuh kode yang berfungsi karena takut merusak sistem yang bergantung padanya, sehingga cacat kasus tepi yang mendasar bersembunyi di depan mata.
Mengapa Audit Modern Melewatkan Bug Tertua
Mudah untuk berasumsi bahwa pemindai otomatis canggih dan penganalisis kode berbasis kecerdasan buatan dengan mudah menangkap bug berusia puluhan tahun. Sayangnya, kenyataannya lebih rumit.
Alat analisis statis dan dinamis otomatis umumnya dioptimalkan untuk menangkap kelas kerentanan modern yang umum seperti SQL injection, cross-site scripting (XSS), atau buffer overflow standar pada framework tingkat tinggi. Alat ini mencari pola yang cocok dengan teknik eksploitasi yang sudah dikenal.
Namun, bug kernel warisan dan cacat logika mendalam sering melibatkan interaksi kompleks antara instruksi perangkat keras tingkat rendah, unit manajemen memori, dan system call yang tidak umum. Ini adalah skenario yang oleh pemindai otomatis dapat ditandai sebagai perilaku operasional standar, bukan risiko keamanan. Selain itu, karena rutin-rutin ini dipercaya begitu saja oleh seluruh sistem operasi, alat keamanan sering membiarkannya lolos.
Langkah Konkret untuk Mengurangi Risiko Warisan
Anda tidak bisa menulis ulang setiap sistem warisan dalam semalam, dan Anda juga tidak bisa sepenuhnya menghilangkan ketergantungan pada software dasar yang menggerakkan internet global. Namun, Anda dapat secara drastis mengurangi paparan terhadap kerentanan yang mengakar lewat rekayasa keamanan yang disiplin.
1. Pelacakan Software Bill of Materials (SBOM) yang Komprehensif
Anda tidak bisa mengamankan apa yang tidak Anda ketahui sedang dijalankan. Banyak organisasi mengalami "kebutaan dependensi," menggunakan pustaka pihak ketiga, image container, dan binary warisan yang belum terdata.
- Susun SBOM yang akurat: Pertahankan inventaris yang selalu diperbarui dari setiap komponen software, pustaka open-source, dan versi kernel yang beroperasi di lingkungan Anda. Otomatiskan peringatan dependensi: Hubungkan SBOM Anda dengan basis data kerentanan agar tim Anda segera menerima notifikasi ketika komponen yang tidak dikenal ditandai.
2. Arsitektur Jaringan Zero-Trust
Kerentanan warisan sering bergantung pada kepercayaan implisit. Begitu penyerang menembus perimeter atau membobol akun pengguna berhak rendah, bug tingkat kernel atau eskalasi hak akses memungkinkan mereka mengambil alih kendali penuh atas mesin.
- Segmentasikan jaringan internal: Cegah pergerakan lateral dengan membagi infrastruktur Anda menjadi mikro-segmen. Terapkan prinsip hak akses minimum: Pastikan pengguna, layanan, dan container beroperasi dengan set izin minimum mutlak yang diperlukan untuk menyelesaikan tugasnya.
3. Peninjauan Kode Modern yang Ketat dan Fuzz Testing
Fuzz testing—injeksi otomatis data cacat, tak terduga, atau acak ke input software untuk memicu crash—sangat andal menemukan kesalahan logika kasus tepi pada parser warisan dan system call.
- Lakukan fuzzing pada antarmuka kritis: Terapkan fuzz testing berkelanjutan pada API internal, daemon jaringan, dan komponen sistem yang memproses data tak tepercaya. Prioritaskan komponen inti: Arahkan sumber daya riset keamanan dan peninjauan kode manual ke pustaka dasar, bukan hanya aplikasi web yang menghadap pengguna.
4. Penghentian Terencana dan Peta Jalan Modernisasi
Terkadang, satu-satunya solusi sejati untuk kerentanan warisan adalah meninggalkan kode warisan itu sepenuhnya.
- Audit status akhir masa pakai: Identifikasi komponen software yang tidak lagi dipelihara secara aktif oleh pembuatnya. Susun jadwal migrasi: Buat peta jalan bertahap untuk memindahkan alur kerja kritis ke bahasa yang aman terhadap memori atau padanan modern yang aktif dipelihara.
Kesimpulan
Penemuan bug kernel kuno dan kerentanan warisan yang terkubur dalam seharusnya tidak membuat kita putus asa, melainkan menjadi seruan untuk bertindak. Ini mengingatkan kita bahwa keamanan digital bukanlah tujuan akhir yang tercapai begitu kita mengadopsi stack cloud atau alat AI terbaru; melainkan praktik berkelanjutan lintas generasi berupa pemeliharaan, audit, dan kerendahan hati.
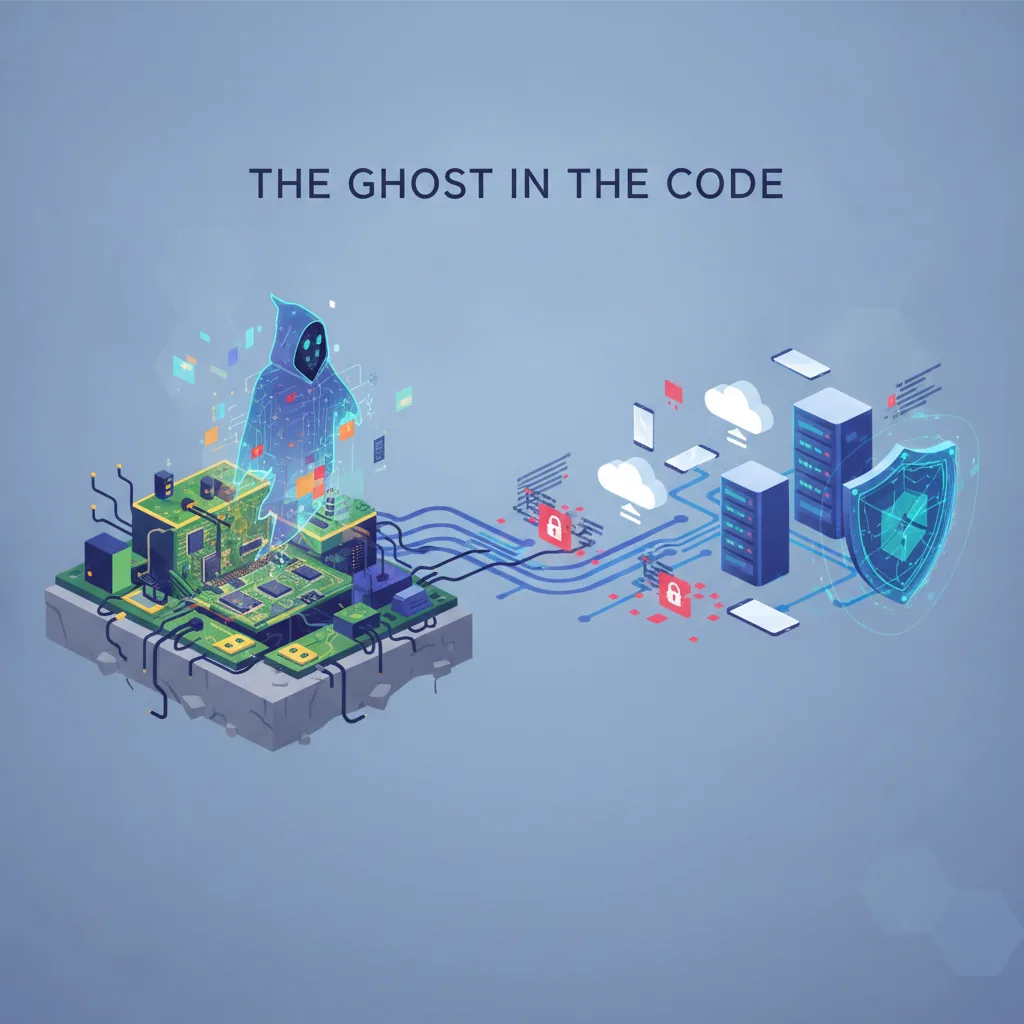
Dengan menyoroti sudut-sudut tergelap infrastruktur warisan kita, menerapkan pelacakan aset yang ketat, dan menganut pola pikir zero-trust, para pemimpin teknologi dapat membangun sistem tangguh yang mampu menghadapi ancaman masa kini sekaligus kode hantu dari puluhan tahun silam.
More about legacy software vulnerabilities
Want to go further with legacy software vulnerabilities? These Netstech guides and services are a good next step: