Smartphone modern bukan lagi sekadar alat komunikasi atau jendela menuju cloud. Dalam beberapa tahun terakhir, pusat gravitasi teknologi seluler bergeser ke dalam perangkat. Berkat unit pemrosesan saraf (NPU) khusus yang kuat dan tertanam langsung di silikon modern, smartphone kini dapat menjalankan model machine learning yang kompleks secara lokal. Pergeseran menuju kecerdasan buatan on-device ini menghadirkan respons yang luar biasa cepat dan kemampuan offline yang belum pernah ada sebelumnya, tetapi juga mengubah secara mendasar hubungan antara sistem operasi seluler, pengembang aplikasi, dan pengguna sehari-hari.
Bagi pengguna, janji kecerdasan lokal berarti privasi yang lebih baik, eksekusi tugas yang lebih cepat, dan latensi yang lebih rendah. Namun, menjalankan model kecerdasan buatan yang canggih di perangkat seukuran saku membutuhkan keterkaitan yang dalam dengan sistem operasi seluler. Lompatan teknologi ini membawa tantangan keamanan, kepercayaan, dan manajemen sumber daya yang rumit, yang harus dihadapi dengan hati-hati oleh developer dan profesional TI.
Pergeseran Arsitektur: Dari Cloud ke Edge
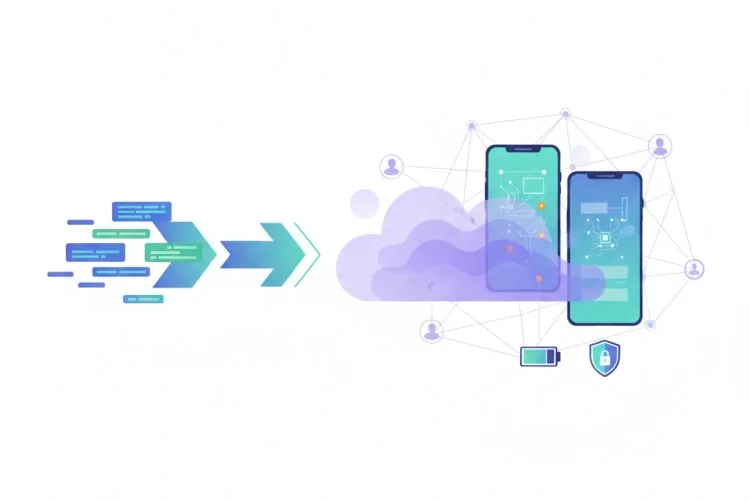
Dulu, tugas komputasi berat—terutama yang melibatkan pemrosesan bahasa alami, computer vision, dan AI generatif—dilimpahkan ke pusat data cloud yang masif. Aplikasi seluler terutama berperan sebagai antarmuka, mengirim data mentah melalui jaringan dan menampilkan hasil yang telah diproses.
Kini, industri secara agresif beralih ke edge computing dan eksekusi lokal. Model bahasa berskala kecil dan jaringan saraf lokal berjalan langsung di perangkat keras. Arsitektur ini meminimalkan paparan data, karena informasi pribadi yang sensitif, foto, dan input suara tidak perlu melintasi jaringan publik atau disimpan di server pihak ketiga.
Meski begitu, desentralisasi ini mengubah lanskap ancaman. Ketika data sensitif diproses secara lokal, keamanan sistem operasi seluler dan aplikasi individual yang menangani model tersebut menjadi sangat penting. Jika komponen dasar sistem operasi—seperti pustaka validasi sertifikat, penyimpanan kriptografi, atau lingkungan eksekusi yang diperkuat perangkat keras—memiliki kerentanan, seluruh model keamanan lokal bisa terancam.
Implikasi Keamanan Utama bagi Developer Seluler
Seiring platform seluler berkembang untuk mendukung akselerator AI bawaan dan model sistem bersama, developer perangkat lunak menghadapi serangkaian realitas rekayasa baru. Membangun aplikasi yang tangguh di era ini menuntut perubahan cara kita menyikapi kepercayaan, penyimpanan data, dan dependensi sistem.
- Kepercayaan Sistem dan Dependensi: Aplikasi seluler sering bergantung pada pustaka OS, trust store, dan sertifikat kriptografi tingkat sistem. Ketika trust store dasar mengalami kerentanan atau kompromi lama, aplikasi yang memercayai root tersebut ikut mewarisi risiko sistemik.
- Isolasi Data dan Keamanan Memori: Model AI lokal membutuhkan banyak data kontekstual untuk menghasilkan respons yang akurat dan personal. Memastikan data ini tetap terisolasi ketat dalam lingkungan sandbox mencegah akses lintas aplikasi yang tidak sah.
- Persaingan Sumber Daya dan Manajemen Termal: Berbeda dengan server cloud yang dapat diskalakan secara elastis, perangkat seluler memiliki batas termal dan baterai yang ketat. Pipeline AI lokal yang tidak dioptimalkan dapat menurunkan performa perangkat dan membuka celah perilaku denial-of-service di tingkat aplikasi.
- Verifikasi Integritas Model: Sama seperti developer menandatangani dan memverifikasi biner kode, model AI lokal beserta bobotnya harus diverifikasi secara kriptografis untuk mencegah manipulasi, peracunan data, atau penggantian model tanpa izin.
Daftar Periksa Praktis untuk Pengembangan AI Seluler yang Aman
Untuk membangun aplikasi seluler yang tangguh dan siap menghadapi masa depan dengan memanfaatkan kecerdasan on-device tanpa mengorbankan keamanan, tim pengembang sebaiknya memasukkan daftar periksa berikut ke dalam alur kerja mereka:
- Audit Dependensi Sistem: Tinjau secara berkala pustaka pihak ketiga, API sistem, dan sertifikat kriptografi yang digunakan aplikasi Anda untuk memastikan semuanya tidak bergantung pada trust anchor yang usang atau telah dikompromikan.
- Terapkan Sandboxing yang Ketat: Batasi komunikasi antarproses (IPC) dan pastikan penyimpanan data AI yang di-cache secara lokal menggunakan enkripsi berbasis perangkat keras (seperti secure enclave).
- Terapkan Akses Data dengan Hak Istimewa Minimal: Minta izin hanya untuk data kontekstual spesifik yang dibutuhkan model lokal Anda, dan hindari akses menyeluruh ke pustaka media atau layanan lokasi.
- Validasi Input dan Output: Perlakukan respons yang dihasilkan model AI lokal dengan tingkat kewaspadaan yang sama seperti output API jarak jauh. Terapkan sanitasi yang kuat untuk mencegah prompt injection dan perilaku UI yang tidak terduga.
- Pantau Jejak Sumber Daya: Lakukan profiling penggunaan CPU, NPU, dan memori untuk memastikan beban kerja AI tidak menguras baterai perangkat atau memicu throttling tingkat sistem.
Menyeimbangkan Inovasi dengan Kepercayaan yang Ketat
Evolusi teknologi seluler menuju kecerdasan on-device merupakan salah satu pergeseran paling menarik dalam komputasi modern. Teknologi ini memberdayakan pengguna dengan kemampuan yang belum pernah ada sebelumnya sambil tetap menghormati privasi data melalui pemrosesan lokal. Namun, sejarah teknologi terus mengingatkan kita bahwa kenyamanan dan kompleksitas sering kali memperluas permukaan serangan.
Bagi developer, pemimpin TI, dan profesional yang penasaran dengan teknologi, jalan ke depan menuntut fokus ganda: memanfaatkan keunggulan performa edge intelligence yang tak terbantahkan, sekaligus mempertahankan sikap tanpa kompromi terhadap keamanan sistem, kebersihan kriptografi, dan manajemen rantai pasokan perangkat lunak yang tangguh. Dengan memahami cara sistem operasi seluler modern menangani kepercayaan dan eksekusi tingkat perangkat keras, kita dapat membangun ekosistem seluler yang lebih cerdas dan lebih aman untuk masa depan.