Selama lebih dari satu dekade, ekosistem ponsel pintar arus utama terkunci dalam duopoli yang nyaman. iOS milik Apple dan Android milik Google menjadi fondasi utama bagi miliaran perangkat seluler di seluruh dunia. Namun, ekspektasi pengguna seluler modern berubah dengan cepat. Dengan meningkatnya kekhawatiran atas pengumpulan data yang merajalela, telemetri yang tak terlihat, dan implikasi keamanan dari fitur perangkat yang selalu aktif, semakin banyak profesional yang gemar teknologi, pegiat privasi, dan insinyur keamanan mencari alternatif di luar pengaturan bawaan konsumen.
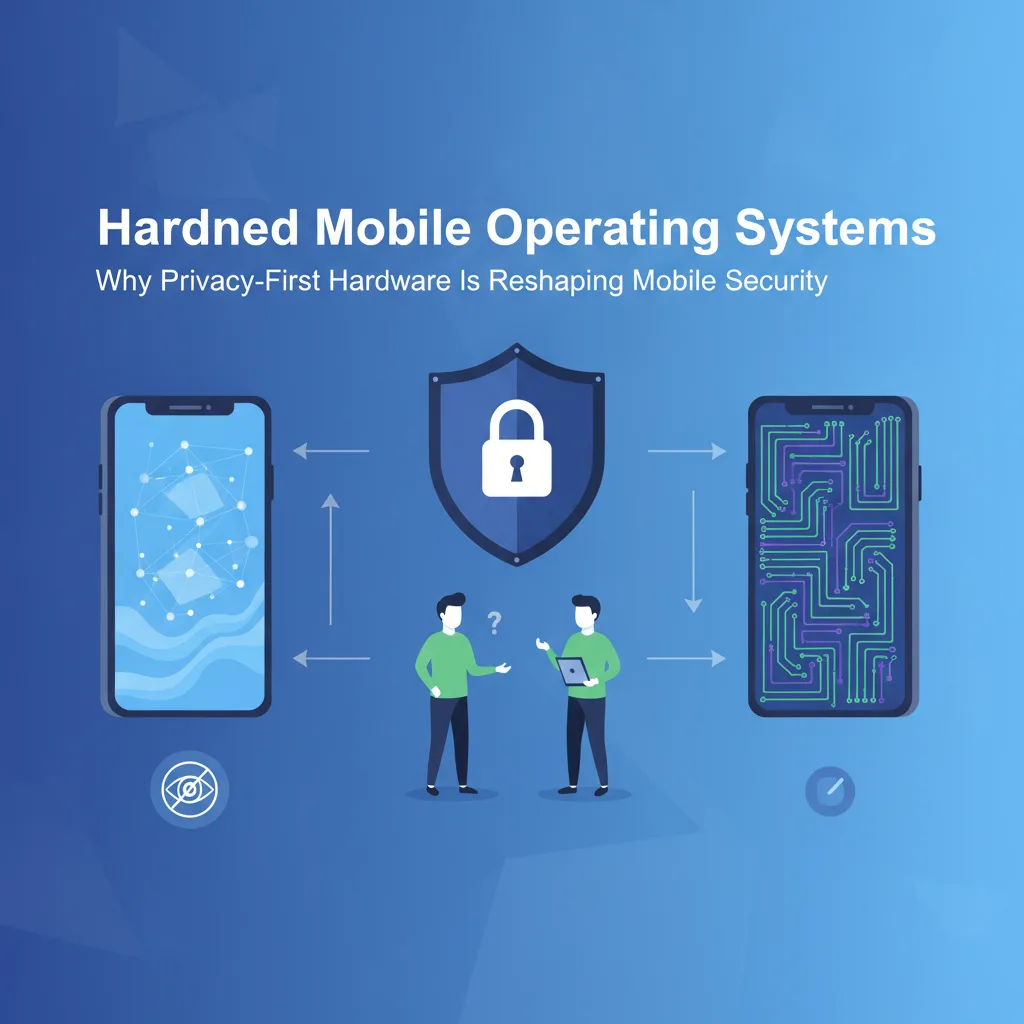
Lanskap yang terus berkembang ini membawa sistem operasi seluler alternatif yang diperkeras, seperti GrapheneOS, serta langkah keamanan tingkat perangkat keras ke pusat perhatian. Jauh dari sekadar hobi segelintir orang, momentum di balik lingkungan seluler yang mengutamakan privasi menandakan pergeseran yang lebih luas dalam cara kita memandang kepercayaan, kedaulatan data, dan arsitektur keamanan pada komputer seukuran saku. Bagi pengembang, profesional TI, dan pengguna sehari-hari, memahami perubahan ini sangat penting untuk menghadapi fase berikutnya dari teknologi seluler.
Anatomi Sistem Operasi Seluler yang Diperkeras
Sistem operasi arus utama dirancang terutama demi kenyamanan, kekayaan fitur, dan keterikatan pada ekosistem. Untuk mencapai sinkronisasi yang mulus antara aplikasi, layanan cloud, dan integrasi pihak ketiga, sistem tersebut sering mengumpulkan telemetri secara ekstensif dan mempertahankan hak istimewa latar belakang yang luas. Sistem operasi seluler yang diperkeras mengambil pendekatan sebaliknya, dengan mengutamakan permukaan serangan yang minimal dan sandboxing yang ketat di atas segalanya.
Apa yang membedakan OS yang diperkeras? Biasanya, ada beberapa penyesuaian arsitektur yang mendalam:
- Sandboxing yang Agresif: Membatasi cara aplikasi berkomunikasi satu sama lain dan dengan kernel sistem operasi, sehingga kompromi pada satu aplikasi tidak merambat ke seluruh perangkat.
- Penghapusan Telemetri yang Tidak Perlu: Membuang rutinitas pelacakan bawaan, pelaporan diagnostik yang terus-menerus, dan kait cloud yang tidak esensial yang terus menghubungi server eksternal.
- Perlindungan Memori Tingkat Lanjut: Memanfaatkan mitigasi eksploit yang agresif, pengalokasi memori yang diperkeras, dan flag keamanan tingkat kompiler yang ketat agar eksekusi kode sembarang jauh lebih sulit bagi penyerang.
- Izin Sementara: Memberikan akses yang terperinci dan dapat dicabut ke komponen perangkat keras seperti mikrofon, kamera, dan layanan lokasi secara ketat hanya berdasarkan kebutuhan.
Dengan memadukan peningkatan tingkat perangkat lunak ini dengan perangkat keras aman khusus, seperti modul keamanan perangkat keras (HSM) khusus dan rantai boot terverifikasi, sistem ini bertujuan mengembalikan kendali atas perangkat kepada pengguna.
Dampak Nyata bagi Pengguna Sehari-hari
Beralih dari sistem operasi seluler arus utama selalu memiliki konsekuensi. Bagi pengguna rata-rata, pindah ke lingkungan yang diperkeras dan berfokus pada privasi memerlukan pertimbangan cermat atas alur kerja harian dan ketergantungan aplikasi.
Dari sisi positif, manfaat privasinya terasa langsung. Pengguna memperoleh kembali kewenangan penuh atas akses jaringan per aplikasi, sehingga aplikasi senter atau kalkulator sederhana dapat diblokir secara permanen dari akses internet. Daya tahan baterai juga bisa meningkat secara mengejutkan karena tidak ada layanan telemetri latar belakang yang membengkak dan berjalan diam-diam.
Namun, pengalaman pengguna mengandung hambatan. Banyak aplikasi arus utama, terutama aplikasi perbankan, alat manajemen mobilitas perusahaan (EMM), dan layanan khusus wilayah, sangat bergantung pada kerangka notifikasi push berpemilik atau API atestasi perangkat keras yang terikat pada pengaturan bawaan ekosistem arus utama. Ketika API tersebut tidak ada atau diubah dalam lingkungan yang diperkeras, aplikasi tertentu mungkin menolak berjalan atau mengalami keterbatasan fungsi. Bagi pengguna sehari-hari, menggunakan perangkat seluler yang diperkeras menuntut kesediaan untuk mengaudit ketergantungan aplikasi dan beralih ke alternatif sumber terbuka.
Apa Artinya bagi Pengembang Aplikasi Seluler
Bagi pengembang aplikasi dan insinyur perangkat lunak, bangkitnya sistem operasi seluler alternatif dan perangkat keras yang diperkeras menghadirkan tantangan sekaligus pelajaran desain. Seiring pengguna yang semakin menuntut jaminan privasi, pengembang tidak lagi dapat mengasumsikan lingkungan target yang seragam.
Mengembangkan dengan pola pikir mengutamakan privasi menuntut penyesuaian terhadap beberapa realitas operasional:
- Melepaskan Diri dari Layanan Berpemilik: Membangun aplikasi yang tidak sepenuhnya bergantung pada notifikasi push atau layanan lokasi berpemilik dari satu ekosistem membantu memastikan kompatibilitas di berbagai sistem operasi alternatif.
- Menghormati Sandboxing yang Ketat: Merancang aplikasi yang tetap berfungsi andal meskipun saluran komunikasi antarproses (IPC) diawasi ketat oleh sistem operasi.
- Penanganan Data yang Transparan: Mendokumentasikan dengan jelas data apa yang diakses, disimpan secara lokal, atau dikirim ke luar oleh aplikasi, sesuai dengan ekspektasi pengguna yang peduli privasi.
- Pengujian di Lingkungan Alternatif: Memasukkan konfigurasi OS seluler alternatif ke dalam siklus pengujian QA rutin untuk menangkap bug tampilan atau ketidakcocokan API yang tak terduga sejak dini.
Pada akhirnya, prinsip desain yang diusung lingkungan seluler yang diperkeras, seperti akses hak istimewa minimum dan pengumpulan data minimal, semakin memengaruhi standar pengembangan perangkat lunak arus utama juga.
Mengevaluasi Postur Keamanan Seluler Anda
Baik Anda mempertimbangkan migrasi penuh ke sistem operasi yang diperkeras maupun sekadar ingin memperketat kebersihan seluler saat ini, pendekatan terstruktur membantu menyeimbangkan keamanan dengan kemudahan penggunaan. Cobalah menjalani kerangka penilaian berikut:
- Audit Ekosistem Aplikasi Anda: Tinjau setiap aplikasi yang terpasang. Hapus perangkat lunak yang tidak digunakan dan identifikasi aplikasi yang meminta izin berlebihan tanpa alasan.
- Evaluasi Dukungan Perangkat Keras: Jika menjajaki sistem operasi alternatif, periksa matriks kompatibilitas perangkat keras dengan cermat untuk memastikan secure boot dan dukungan driver yang tepat.
- Tinjau Lalu Lintas Jaringan: Gunakan firewall lokal atau alat pemantauan berbasis VPN untuk memeriksa lalu lintas keluar perangkat dan mengidentifikasi kebocoran data yang tak terduga.
- Utamakan Alternatif Sumber Terbuka: Sebisa mungkin, ganti aplikasi berpemilik dengan padanan sumber terbuka yang telah diaudit dan menghormati prinsip penyimpanan data yang mengutamakan lokal.
Menatap ke Depan: Masa Depan Kepercayaan Seluler
Minat yang terus tumbuh pada sistem operasi seluler yang diperkeras dan perangkat keras yang berpusat pada privasi menyoroti kebangkitan budaya yang lebih luas dalam dunia teknologi. Pengguna dan pemimpin TI tidak lagi bersedia menerima pemanenan data yang merajalela sebagai pajak yang tak terhindarkan untuk menggunakan perangkat seluler modern. Meskipun ekosistem arus utama akan terus mendominasi pasar konsumen umum, inovasi yang dipelopori sistem operasi alternatif memaksa seluruh industri seluler untuk meningkatkan standar keamanannya.
Bagi pengembang dan profesional teknologi, tetap mengikuti perkembangan ini sangatlah penting. Dengan memahami bagaimana sandboxing modern, perlindungan memori, dan minimalisme data saling bersinggungan, kita dapat membangun masa depan seluler yang lebih tangguh dan tepercaya bagi semua orang.
Panduan terkait
- Apa itu keamanan siber?
- Keamanan siber tingkat perangkat keras: melindungi infrastruktur modern
- Apa itu keamanan aplikasi?
- Layanan infrastruktur dan keamanan TI
Untuk gambaran umum, lihat artikel Wikipedia tentang keamanan seluler.