ایک دہائی سے زیادہ عرصے سے مرکزی دھارے کا اسمارٹ فون ماحولیاتی نظام ایک آرام دہ دو اجارہ داری میں بندھا ہوا ہے۔ Apple کا iOS اور Google کا Android دنیا بھر میں اربوں موبائل آلات کی بنیاد رہے ہیں۔ تاہم جدید موبائل صارفین کی توقعات تیزی سے بدل رہی ہیں۔ ڈیٹا کی ہمہ گیر جمع آوری، پوشیدہ ٹیلی میٹری اور ہر وقت فعال رہنے والی ڈیوائس خصوصیات کے سیکیورٹی اثرات پر بڑھتی تشویش کے باعث ٹیکنالوجی میں دلچسپی رکھنے والے پروفیشنلز، پرائیویسی کے حامی اور سیکیورٹی انجینئرز کا ایک بڑھتا ہوا طبقہ معیاری صارفی ڈیفالٹس سے آگے دیکھ رہا ہے۔
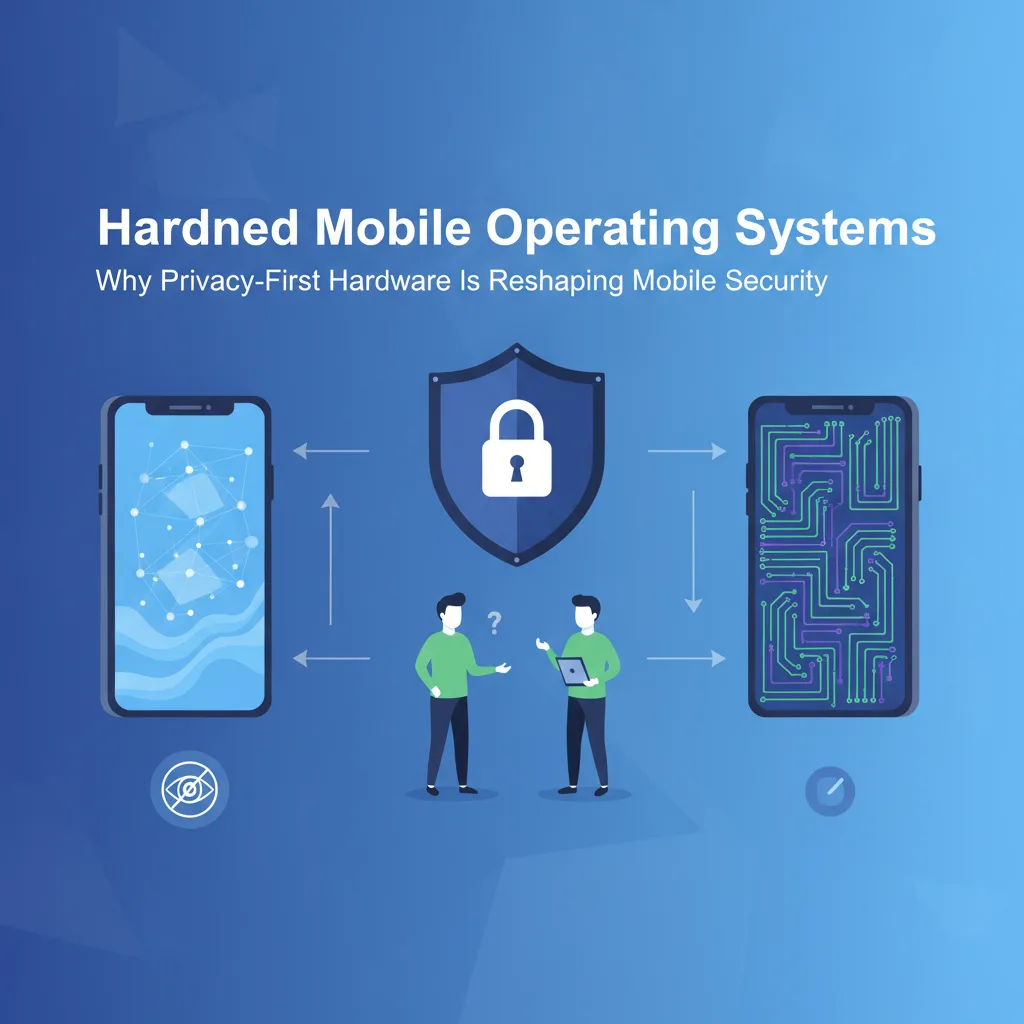
اس بدلتے منظرنامے نے متبادل سخت کیے گئے موبائل آپریٹنگ سسٹمز، جیسے GrapheneOS، اور ہارڈویئر کی سطح کے سیکیورٹی اقدامات کو نمایاں کر دیا ہے۔ یہ محض شوقیہ افراد کا محدود مشغلہ نہیں رہا؛ پرائیویسی فرسٹ موبائل ماحول کی بڑھتی رفتار اس بات کا اشارہ ہے کہ ہم جیب میں رکھے کمپیوٹرز پر اعتماد، ڈیٹا کی خودمختاری اور سیکیورٹی آرکیٹیکچر کے بارے میں کس طرح سوچتے ہیں، اس میں وسیع تبدیلی آ رہی ہے۔ ڈویلپرز، آئی ٹی پروفیشنلز اور عام صارفین کے لیے ان تبدیلیوں کو سمجھنا موبائل ٹیکنالوجی کے اگلے مرحلے کو سمجھنے کے لیے بہت اہم ہے۔
سخت کیے گئے موبائل آپریٹنگ سسٹمز کی ساخت
مرکزی دھارے کے آپریٹنگ سسٹمز بنیادی طور پر سہولت، خصوصیات کی فراوانی اور ایکو سسٹم میں بند رکھنے کے لیے بنائے جاتے ہیں۔ ایپس، کلاؤڈ سروسز اور تھرڈ پارٹی انضمام کے درمیان ہموار ہم آہنگی کے لیے وہ اکثر وسیع ٹیلی میٹری جمع کرتے ہیں اور پس منظر میں وسیع اختیارات برقرار رکھتے ہیں۔ سخت کیے گئے موبائل آپریٹنگ سسٹمز اس کے برعکس راستہ اپناتے ہیں اور سب سے بڑھ کر کم سے کم حملے کی سطح اور سخت سینڈ باکسنگ کو ترجیح دیتے ہیں۔
سخت کیا گیا OS کس چیز سے مختلف ہوتا ہے؟ عموماً اس میں کئی گہری آرکیٹیکچرل تبدیلیاں شامل ہوتی ہیں:
- جارحانہ سینڈ باکسنگ: ایپلی کیشنز کے آپس میں اور بنیادی آپریٹنگ سسٹم کرنل کے ساتھ رابطے کو محدود کرنا، تاکہ ایک ایپ میں ہونے والی خلاف ورزی پوری ڈیوائس میں نہ پھیل سکے۔
- غیر ضروری ٹیلی میٹری کا خاتمہ: سخت کوڈ کیے گئے ٹریکنگ روٹینز، مسلسل ڈائیگناسٹک رپورٹنگ اور غیر ضروری کلاؤڈ ہکس کو ہٹانا جو بیرونی سرورز کو مسلسل پنگ کرتے رہتے ہیں۔
- جدید میموری تحفظ: جارحانہ ایکسپلائٹ مٹیگیشنز، سخت میموری ایلوکیٹرز اور کمپائلر کی سطح کے سخت سیکیورٹی فلیگز استعمال کرنا تاکہ حملہ آوروں کے لیے من مانا کوڈ چلانا کہیں زیادہ مشکل ہو جائے۔
- عارضی اجازتیں: مائیکروفون، کیمرے اور لوکیشن سروسز جیسے ہارڈویئر اجزا تک باریک بینی سے طے شدہ اور واپس لی جا سکنے والی رسائی صرف ضرورت کی بنیاد پر دینا۔
ان سافٹ ویئر سطح کی بہتریوں کو مخصوص محفوظ ہارڈویئر، جیسے ہارڈویئر سیکیورٹی ماڈیولز (HSMs) اور تصدیق شدہ بوٹ چینز، کے ساتھ جوڑ کر یہ نظام صارف کا ڈیوائس پر کنٹرول بحال کرنے کی کوشش کرتے ہیں۔
عام صارفین پر حقیقی اثرات
مرکزی دھارے کے موبائل آپریٹنگ سسٹم سے ہٹنے میں کچھ سمجھوتے کرنے پڑتے ہیں۔ عام صارف کے لیے پرائیویسی پر مرکوز، سخت کیے گئے ماحول میں جانے کے لیے روزمرہ ورک فلو اور ایپ انحصار پر غور ضروری ہے۔
مثبت پہلو یہ ہے کہ پرائیویسی کے فوائد فوری ملتے ہیں۔ صارفین ہر ایپ کے نیٹ ورک رسائی پر مکمل اختیار حاصل کر لیتے ہیں، یعنی ٹارچ ایپ یا سادہ کیلکولیٹر کو مستقل طور پر انٹرنیٹ تک رسائی سے روکا جا سکتا ہے۔ پس منظر میں خاموشی سے چلنے والی بھاری ٹیلی میٹری سروسز نہ ہونے کی وجہ سے بیٹری لائف میں بھی حیران کن بہتری آ سکتی ہے۔
تاہم صارف کے تجربے میں رکاوٹیں بھی آتی ہیں۔ بہت سی مرکزی دھارے کی ایپلی کیشنز، خاص طور پر بینکنگ ایپس، کارپوریٹ انٹرپرائز موبیلیٹی مینجمنٹ (EMM) ٹولز اور علاقائی سروسز، مرکزی ایکو سسٹم کے ڈیفالٹس سے جڑے ملکیتی پش نوٹیفکیشن فریم ورکس یا ہارڈویئر اٹیسٹیشن APIs پر بہت زیادہ انحصار کرتی ہیں۔ جب سخت کیے گئے ماحول میں یہ APIs غائب یا تبدیل شدہ ہوں تو بعض ایپس چلنے سے انکار کر سکتی ہیں یا ان کی فعالیت محدود ہو سکتی ہے۔ عام صارفین کے لیے سخت کیا گیا موبائل ڈیوائس اپنانے کا مطلب ایپ انحصار کا جائزہ لینے اور اوپن سورس متبادل اپنانے پر آمادگی ہے۔
موبائل ڈویلپرز کے لیے اس کا کیا مطلب ہے
ایپلی کیشن ڈویلپرز اور سافٹ ویئر انجینئرز کے لیے متبادل موبائل آپریٹنگ سسٹمز اور سخت کیے گئے ہارڈویئر کا ابھرنا چیلنجز بھی لاتا ہے اور ڈیزائن کے اسباق بھی۔ جیسے جیسے صارفین پرائیویسی کی ضمانتیں مانگ رہے ہیں، ڈویلپرز اب یکساں ہدف ماحول فرض نہیں کر سکتے۔
پرائیویسی فرسٹ سوچ کے ساتھ ڈویلپمنٹ کے لیے کئی عملی حقیقتوں کے مطابق ڈھلنا پڑتا ہے:
- ملکیتی سروسز سے علیحدگی: ایسی ایپس بنانا جو کسی ایک ایکو سسٹم کی ملکیتی پش نوٹیفکیشن یا لوکیشن سروسز پر سختی سے منحصر نہ ہوں، متبادل آپریٹنگ سسٹمز میں مطابقت یقینی بنانے میں مدد دیتا ہے۔
- سخت سینڈ باکسنگ کا احترام: ایسی ایپلی کیشنز ڈیزائن کرنا جو اس وقت بھی مضبوطی سے کام کریں جب انٹر پروسیس کمیونیکیشن (IPC) چینلز پر آپریٹنگ سسٹم سخت نگرانی رکھتا ہو۔
- شفاف ڈیٹا ہینڈلنگ: واضح طور پر دستاویز کرنا کہ ایپلی کیشن کون سا ڈیٹا چھوتی ہے، مقامی طور پر محفوظ کرتی ہے یا باہر بھیجتی ہے، تاکہ پرائیویسی کے حوالے سے حساس صارفین کی توقعات پوری ہوں۔
- متبادل ماحول میں ٹیسٹنگ: متبادل موبائل OS کنفیگریشنز کو معمول کے QA ٹیسٹنگ سائیکلز میں شامل کرنا تاکہ غیر متوقع رینڈرنگ بگز یا API عدم مطابقتیں جلد پکڑی جا سکیں۔
آخر کار سخت کیے گئے موبائل ماحول کے پیش کردہ ڈیزائن اصول، جیسے کم سے کم استحقاق کی رسائی اور کم سے کم ڈیٹا جمع آوری، مرکزی دھارے کے سافٹ ویئر ڈویلپمنٹ معیارات پر بھی بڑھتا ہوا اثر ڈال رہے ہیں۔
اپنی موبائل سیکیورٹی کی صورتِ حال کا جائزہ
چاہے آپ سخت کیے گئے آپریٹنگ سسٹم پر مکمل منتقلی پر غور کر رہے ہوں یا صرف اپنی موجودہ موبائل صفائی کو بہتر بنانا چاہتے ہوں، ایک منظم طریقہ سیکیورٹی اور استعمال کی آسانی میں توازن رکھنے میں مدد دیتا ہے۔ درج ذیل جائزہ فریم ورک پر عمل کرنے پر غور کریں:
- اپنے ایپ ایکو سسٹم کا آڈٹ کریں: انسٹال کی گئی ہر ایپلی کیشن کا جائزہ لیں۔ غیر استعمال شدہ سافٹ ویئر حذف کریں اور ان ایپس کی نشاندہی کریں جو ضرورت سے زیادہ، بلا جواز اجازتیں مانگتی ہیں۔
- ہارڈویئر سپورٹ کا جائزہ لیں: اگر متبادل آپریٹنگ سسٹمز دیکھ رہے ہیں تو ہارڈویئر مطابقت کے میٹرکس احتیاط سے جانچیں تاکہ مناسب سیکیور بوٹ اور ڈرائیور سپورٹ یقینی ہو۔
- نیٹ ورک ٹریفک کا جائزہ لیں: مقامی فائر والز یا VPN پر مبنی مانیٹرنگ ٹولز استعمال کر کے ڈیوائس کی آؤٹ گوئنگ ٹریفک جانچیں اور غیر متوقع ڈیٹا لیکس کی نشاندہی کریں۔
- اوپن سورس متبادل کو ترجیح دیں: جہاں بھی ممکن ہو، ملکیتی ایپس کو آڈٹ شدہ اوپن سورس متبادل سے بدلیں جو مقامی ڈیٹا اسٹوریج کے اصولوں کا احترام کرتے ہیں۔
آگے کی طرف: موبائل اعتماد کا مستقبل
سخت کیے گئے موبائل آپریٹنگ سسٹمز اور پرائیویسی مرکوز ہارڈویئر میں بڑھتی دلچسپی ٹیکنالوجی میں ایک وسیع ثقافتی بیداری کو ظاہر کرتی ہے۔ صارفین اور آئی ٹی رہنما اب جدید موبائل آلات کے استعمال کے لیے ڈیٹا کی ہمہ گیر کٹائی کو ناگزیر ٹیکس کے طور پر قبول کرنے کو تیار نہیں۔ اگرچہ مرکزی دھارے کے ایکو سسٹم عمومی صارفی منڈیوں پر غالب رہیں گے، متبادل آپریٹنگ سسٹمز کی ایجادات پوری موبائل صنعت کو اپنے سیکیورٹی معیار بلند کرنے پر مجبور کر رہی ہیں۔
ڈویلپرز اور ٹیک پروفیشنلز کے لیے ان تبدیلیوں سے باخبر رہنا ضروری ہے۔ جدید سینڈ باکسنگ، میموری تحفظ اور ڈیٹا کی کم سے کم جمع آوری کے باہمی تعلق کو سمجھ کر ہم سب کے لیے ایک زیادہ مضبوط اور قابلِ اعتماد موبائل مستقبل بنا سکتے ہیں۔
متعلقہ گائیڈز
- سائبر سیکیورٹی کیا ہے؟
- ہارڈویئر سطح کی سائبر سیکیورٹی: جدید انفراسٹرکچر کا تحفظ
- ایپلی کیشن سیکیورٹی کیا ہے؟
- آئی ٹی انفراسٹرکچر اور سیکیورٹی سروسز
عمومی جائزے کے لیے موبائل سیکیورٹی پر Wikipedia کا مضمون mobile security دیکھیں۔