Durante más de una década, el ecosistema de smartphones dominante ha estado atrapado en un cómodo duopolio. iOS de Apple y Android de Google han sido la base de miles de millones de dispositivos móviles en todo el mundo. Sin embargo, las expectativas de los usuarios móviles actuales cambian con rapidez. Ante la creciente preocupación por la recopilación masiva de datos, la telemetría invisible y las implicaciones de seguridad de las funciones siempre activas de los dispositivos, un segmento cada vez mayor de profesionales curiosos por la tecnología, defensores de la privacidad e ingenieros de seguridad mira más allá de la configuración predeterminada del consumo masivo.
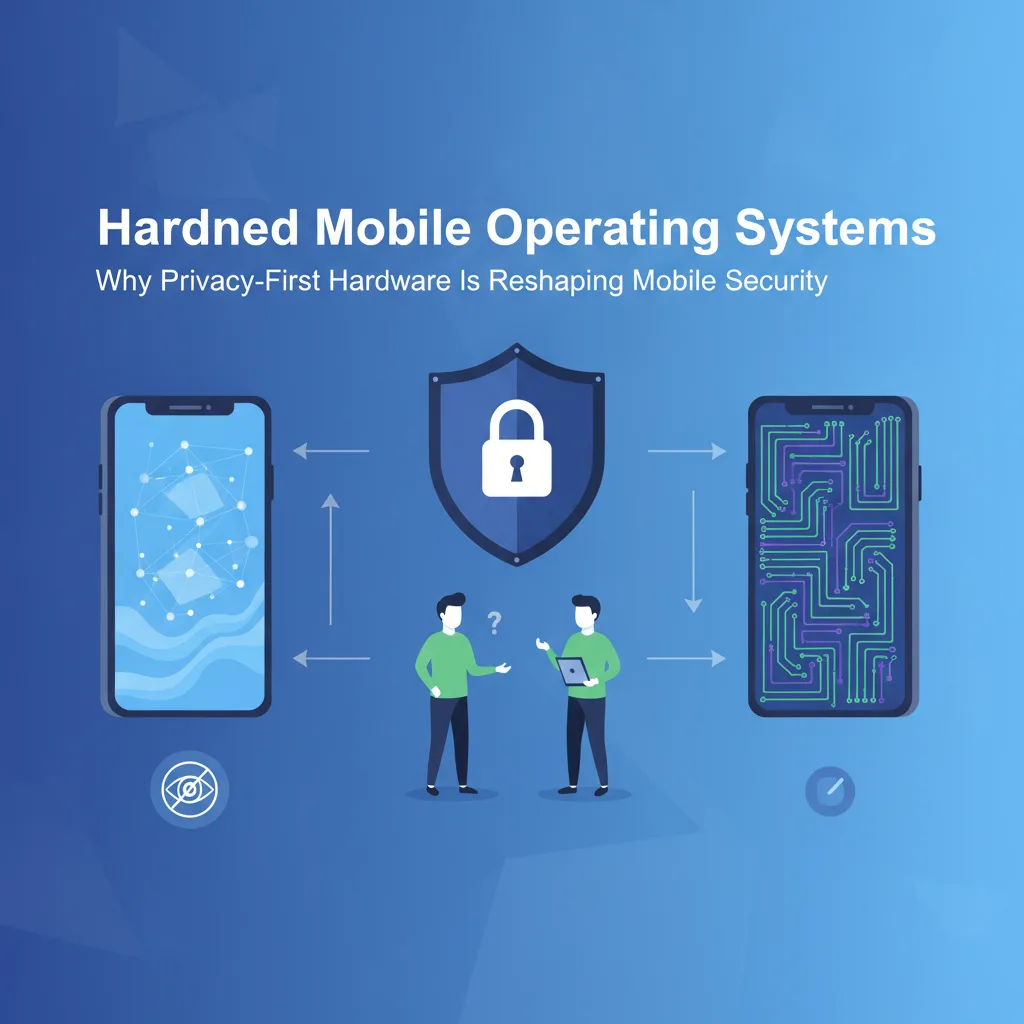
Este panorama en evolución ha puesto el foco en los sistemas operativos móviles alternativos y reforzados, como GrapheneOS, y en las medidas de seguridad a nivel de hardware. Lejos de ser una afición de nicho, el impulso de los entornos móviles que priorizan la privacidad señala un cambio más amplio en cómo pensamos sobre la confianza, la soberanía de los datos y la arquitectura de seguridad en ordenadores que caben en el bolsillo. Para desarrolladores, profesionales de TI y usuarios comunes, entender estos cambios es fundamental para afrontar la próxima etapa de la tecnología móvil.
La anatomía de los sistemas operativos móviles reforzados
Los sistemas operativos convencionales se diseñan sobre todo para ofrecer comodidad, abundancia de funciones y dependencia del ecosistema. Para lograr una sincronización fluida entre apps, servicios en la nube e integraciones de terceros, suelen recopilar telemetría extensa y mantener amplios privilegios en segundo plano. Los sistemas operativos móviles reforzados siguen el camino opuesto: priorizan ante todo las superficies de ataque mínimas y un aislamiento (sandboxing) estricto.
¿Qué distingue a un sistema operativo reforzado? Normalmente implica varios ajustes arquitectónicos profundos:
- Sandboxing agresivo: restringir cómo se comunican las aplicaciones entre sí y con el kernel del sistema operativo, para que el compromiso de una app no se propague por todo el dispositivo.
- Eliminación de telemetría innecesaria: suprimir rutinas de seguimiento integradas, informes de diagnóstico persistentes y enlaces a la nube no esenciales que contactan constantemente con servidores externos.
- Protección avanzada de la memoria: aprovechar mitigaciones de exploits agresivas, asignadores de memoria reforzados y estrictos indicadores de seguridad en el compilador para dificultar mucho la ejecución de código arbitrario por parte de los atacantes.
- Permisos efímeros: conceder acceso granular y revocable a componentes de hardware como micrófonos, cámaras y servicios de ubicación, estrictamente según la necesidad de conocimiento.
Al combinar estas mejoras de software con hardware seguro especializado, como módulos de seguridad de hardware (HSM) dedicados y cadenas de arranque verificado, estos sistemas buscan devolver al usuario el control del dispositivo.
El impacto real para los usuarios comunes
Abandonar un sistema operativo móvil convencional implica compromisos. Para el usuario medio, pasar a un entorno reforzado y centrado en la privacidad exige analizar con cuidado los flujos de trabajo diarios y las dependencias de las apps.
Como aspecto positivo, los beneficios para la privacidad son inmediatos. Los usuarios recuperan la autoridad absoluta sobre el acceso a la red de cada aplicación, de modo que una app de linterna o una simple calculadora pueden bloquearse de forma permanente para que no accedan a internet. La duración de la batería también puede mejorar sorprendentemente gracias a la ausencia de servicios de telemetría excesivos que se ejecutan en silencio en segundo plano.
Sin embargo, la experiencia de uso conlleva fricciones. Muchas aplicaciones convencionales, en particular las de banca, las herramientas corporativas de gestión de movilidad empresarial (EMM) y los servicios específicos de cada región, dependen en gran medida de marcos propietarios de notificaciones push o de API de atestación de hardware ligadas a los valores predeterminados del ecosistema dominante. Cuando esas API faltan o están modificadas en un entorno reforzado, algunas apps pueden negarse a ejecutarse o presentar limitaciones funcionales. Para los usuarios comunes, adoptar un dispositivo móvil reforzado exige disposición para auditar las dependencias de las apps y adoptar alternativas de código abierto.
Qué significa esto para los desarrolladores móviles
Para los desarrolladores de aplicaciones e ingenieros de software, el auge de los sistemas operativos móviles alternativos y del hardware reforzado plantea tanto desafíos como lecciones de diseño. A medida que los usuarios exigen garantías de privacidad, los desarrolladores ya no pueden dar por sentado un entorno de destino homogéneo.
Desarrollar con una mentalidad de privacidad primero exige adaptarse a varias realidades operativas:
- Desvincularse de los servicios propietarios: crear apps que no dependan estrictamente de los servicios propietarios de notificaciones push o de ubicación de un único ecosistema ayuda a garantizar la compatibilidad con sistemas operativos alternativos.
- Respetar el sandboxing estricto: diseñar aplicaciones que funcionen de forma robusta incluso cuando el sistema operativo vigila estrechamente los canales de comunicación entre procesos (IPC).
- Tratamiento transparente de los datos: documentar con claridad qué datos toca la aplicación, cuáles almacena localmente y cuáles transmite al exterior, en línea con las expectativas de los usuarios preocupados por la privacidad.
- Pruebas en entornos alternativos: incorporar configuraciones de sistemas operativos móviles alternativos a los ciclos habituales de pruebas de QA para detectar a tiempo errores de renderizado inesperados o incompatibilidades de API.
En definitiva, los principios de diseño que defienden los entornos móviles reforzados, como el acceso con privilegios mínimos y la recopilación mínima de datos, influyen cada vez más también en los estándares del desarrollo de software convencional.
Cómo evaluar tu postura de seguridad móvil
Tanto si estás pensando en migrar por completo a un sistema operativo reforzado como si solo quieres mejorar tu higiene móvil actual, un enfoque estructurado ayuda a equilibrar seguridad y usabilidad. Considera seguir este marco de evaluación:
- Audita tu ecosistema de apps: revisa cada aplicación instalada. Elimina el software que no uses e identifica las apps que exigen permisos excesivos e injustificados.
- Evalúa la compatibilidad de hardware: si exploras sistemas operativos alternativos, comprueba con cuidado las matrices de compatibilidad de hardware para asegurar un arranque seguro y soporte de controladores adecuados.
- Revisa el tráfico de red: utiliza cortafuegos locales o herramientas de monitorización basadas en VPN para inspeccionar el tráfico saliente del dispositivo e identificar fugas de datos inesperadas.
- Prioriza las alternativas de código abierto: siempre que sea posible, sustituye las apps propietarias por equivalentes de código abierto auditados que respeten los principios de almacenamiento de datos local primero.
Mirando al futuro: el futuro de la confianza móvil
El creciente interés por los sistemas operativos móviles reforzados y el hardware centrado en la privacidad refleja un despertar cultural más amplio en la tecnología. Los usuarios y los responsables de TI ya no están dispuestos a aceptar la recolección masiva de datos como un impuesto inevitable por usar dispositivos móviles modernos. Aunque los ecosistemas convencionales seguirán dominando los mercados de consumo generales, las innovaciones pioneras de los sistemas operativos alternativos están obligando a toda la industria móvil a elevar sus estándares de seguridad.
Para los desarrolladores y los profesionales de la tecnología, mantenerse informados sobre estos cambios es esencial. Al entender cómo se cruzan el sandboxing moderno, la protección de la memoria y el minimalismo de datos, podemos construir un futuro móvil más resiliente y digno de confianza para todos.
Guías relacionadas
- ¿Qué es la ciberseguridad?
- Ciberseguridad a nivel de hardware: protección de la infraestructura moderna
- ¿Qué es la seguridad de aplicaciones?
- Servicios de infraestructura y seguridad de TI
Para una visión general, consulta el artículo de Wikipedia sobre seguridad móvil.