Современный смартфон — это уже не просто средство связи или окно в облако. За последние несколько лет центр тяжести мобильных технологий сместился внутрь устройства. Благодаря мощным специализированным нейронным процессорам (NPU), встроенным прямо в современные чипы, смартфоны теперь могут локально запускать сложные модели машинного обучения. Этот переход к искусственному интеллекту на устройстве дарит невероятную отзывчивость и беспрецедентные офлайн-возможности, но при этом коренным образом меняет отношения между мобильными операционными системами, разработчиками приложений и обычными пользователями.
Для пользователей локальный интеллект означает лучшую приватность, более быстрое выполнение задач и меньшую задержку. Однако запуск сложных моделей искусственного интеллекта на карманном устройстве требует глубокой интеграции с мобильной операционной системой. Этот технологический скачок порождает непростые задачи в области безопасности, доверия и управления ресурсами, с которыми разработчикам и ИТ-специалистам необходимо аккуратно справляться.
Архитектурный сдвиг: от облака к периферии
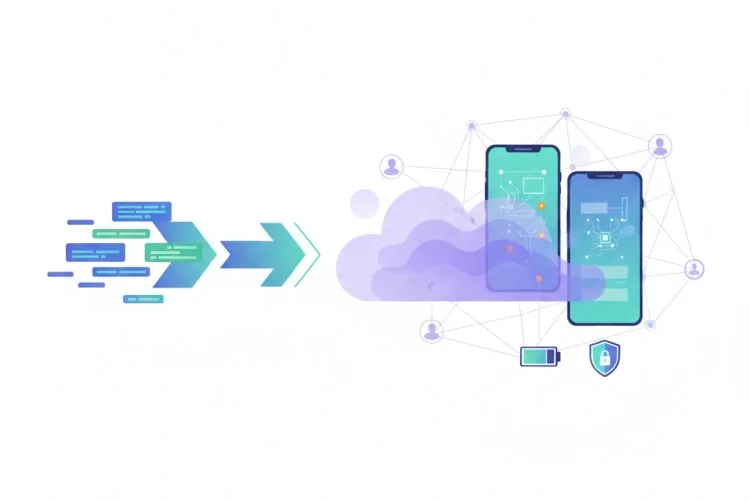
Раньше тяжёлые вычислительные задачи — особенно связанные с обработкой естественного языка, компьютерным зрением и генеративным ИИ — передавались в огромные облачные дата-центры. Мобильные приложения выступали в основном как интерфейсы: они отправляли необработанные данные по сети и отображали готовый результат.
Сегодня отрасль активно движется к периферийным вычислениям и локальному выполнению. Небольшие языковые модели и локальные нейронные сети работают прямо на оборудовании устройства. Такая архитектура снижает риск раскрытия данных: конфиденциальная личная информация, фотографии и голосовой ввод не должны проходить через публичные сети или храниться на сторонних серверах.
Тем не менее такая децентрализация меняет ландшафт угроз. Когда конфиденциальные данные обрабатываются локально, безопасность мобильной операционной системы и отдельных приложений, работающих с этими моделями, становится критически важной. Если в базовом компоненте операционной системы, например в библиотеках проверки сертификатов, криптографических хранилищах или аппаратно защищённых средах выполнения, есть уязвимость, под угрозой оказывается вся локальная модель безопасности.
Ключевые последствия для безопасности мобильных разработчиков
По мере того как мобильные платформы развиваются для поддержки встроенных ИИ-ускорителей и общих системных моделей, разработчики сталкиваются с новыми инженерными реалиями. Создание устойчивых приложений в эту эпоху требует пересмотра подходов к доверию, хранению данных и системным зависимостям.
- Системное доверие и зависимости: Мобильные приложения часто опираются на библиотеки ОС, хранилища доверенных сертификатов и системные криптографические сертификаты. Когда в базовых хранилищах доверия появляются уязвимости или скомпрометированные устаревшие элементы, приложения, доверяющие этим корням, наследуют системные риски.
- Изоляция данных и безопасность памяти: Локальным ИИ-моделям нужно много контекстных данных, чтобы формировать точные персонализированные ответы. Строгая изоляция этих данных в песочницах предотвращает несанкционированный доступ из других приложений.
- Конкуренция за ресурсы и управление нагревом: В отличие от облачных серверов с эластичным масштабированием, у мобильных устройств жёсткие ограничения по нагреву и батарее. Неоптимизированные локальные ИИ-конвейеры могут снижать производительность устройства и открывать путь к поведению, похожему на отказ в обслуживании, на уровне приложения.
- Проверка целостности модели: Так же как разработчики подписывают и проверяют бинарные файлы кода, локальные ИИ-модели и их веса необходимо криптографически проверять, чтобы предотвратить подмену, отравление данных или несанкционированную замену модели.
Практический чек-лист безопасной разработки мобильного ИИ
Чтобы создавать надёжные, рассчитанные на будущее мобильные приложения, использующие интеллект на устройстве без ущерба для безопасности, командам разработки стоит включить в рабочие процессы следующий чек-лист:
- Аудит системных зависимостей: Регулярно проверяйте сторонние библиотеки, системные API и криптографические сертификаты, которые использует ваше приложение, чтобы они не опирались на устаревшие или скомпрометированные якоря доверия.
- Строгая песочница: Ограничьте межпроцессное взаимодействие (IPC) и убедитесь, что локально кэшируемые хранилища данных ИИ используют аппаратное шифрование (например, защищённые анклавы).
- Доступ к данным по принципу наименьших привилегий: Запрашивайте разрешения только на те контекстные данные, которые действительно нужны вашей локальной модели, избегая сплошного доступа к медиатеке или геолокации.
- Проверка входных и выходных данных: Относитесь к ответам локальных ИИ-моделей с тем же недоверием, что и к ответам удалённых API. Внедрите надёжную очистку, чтобы предотвратить внедрение промптов и неожиданное поведение интерфейса.
- Мониторинг потребления ресурсов: Профилируйте нагрузку на процессор, NPU и память, чтобы ИИ-задачи не разряжали батарею и не вызывали системное ограничение производительности.
Баланс между инновациями и строгим доверием
Эволюция мобильных технологий в сторону интеллекта на устройстве — одно из самых захватывающих изменений в современных вычислениях. Она даёт пользователям беспрецедентные возможности и при этом защищает конфиденциальность данных благодаря локальной обработке. Однако история технологий постоянно напоминает: удобство и сложность нередко расширяют поверхность атаки.
Разработчикам, ИТ-руководителям и профессионалам, интересующимся технологиями, нужно сочетать два направления: использовать бесспорные преимущества периферийного интеллекта в производительности и при этом сохранять бескомпромиссную позицию в отношении безопасности системы, криптографической гигиены и надёжного управления цепочкой поставок программного обеспечения. Понимая, как современные мобильные ОС обрабатывают доверие и аппаратное выполнение, мы сможем построить более умную и безопасную мобильную экосистему будущего.