Modern akıllı telefon artık yalnızca bir iletişim aracı ya da buluta açılan bir pencere değil. Son birkaç yılda mobil teknolojinin ağırlık merkezi içeriye doğru kaydı. Modern işlemcilerin içine doğrudan yerleştirilen güçlü özel sinir işleme birimleri (NPU) sayesinde akıllı telefonlar artık karmaşık makine öğrenimi modellerini yerel olarak çalıştırabiliyor. Cihaz içi yapay zekaya doğru bu kayma, olağanüstü bir tepki hızı ve eşi görülmemiş çevrimdışı yetenekler getirirken mobil işletim sistemleri, uygulama geliştiricileri ve gündelik kullanıcılar arasındaki ilişkiyi de kökten değiştiriyor.
Kullanıcılar için yerel zeka vaadi; daha iyi gizlilik, daha hızlı görev yürütme ve daha düşük gecikme demek. Ancak cep boyutundaki bir cihazda gelişmiş yapay zeka modelleri çalıştırmak, mobil işletim sistemine derin bağlantılar gerektiriyor. Bu teknolojik sıçrama, geliştiricilerin ve BT profesyonellerinin dikkatle yönetmesi gereken karmaşık güvenlik, güven ve kaynak yönetimi sorunlarını beraberinde getiriyor.
Mimari Dönüşüm: Bulutan Uca Geçiş
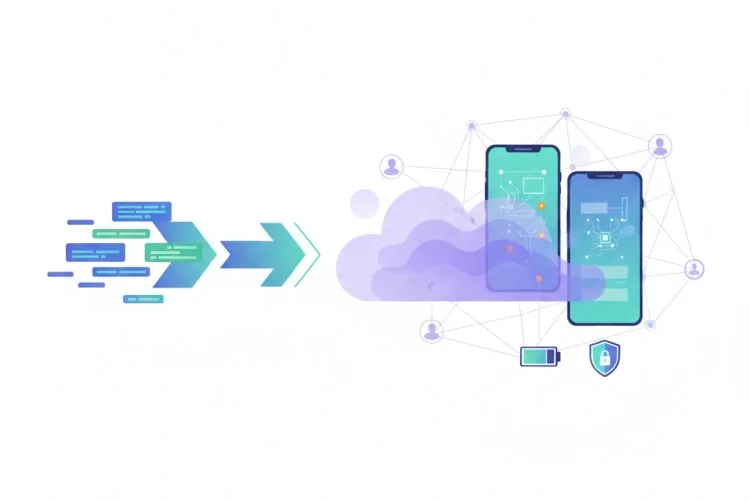
Geçmişte ağır hesaplama görevleri, özellikle doğal dil işleme, bilgisayarlı görü ve üretken yapay zeka, devasa bulut veri merkezlerine devredilirdi. Mobil uygulamalar ağırlıklı olarak arayüz görevi görür, ham veriyi ağ üzerinden gönderir ve işlenmiş sonuçları gösterirdi.
Bugün sektör agresif biçimde uç bilişime ve yerel çalıştırmaya yöneliyor. Küçük ölçekli dil modelleri ve yerelleştirilmiş sinir ağları, cihazın donanımında doğrudan çalışıyor. Bu mimari, veri maruziyetini en aza indirir; çünkü hassas kişisel bilgilerin, fotoğrafların ve ses girdilerinin herkese açık ağlardan geçmesi ya da üçüncü taraf sunucularda durması gerekmez.
Yine de bu merkezsizleşme tehdit ortamını değiştiriyor. Hassas veriler yerel olarak işlendiğinde, mobil işletim sisteminin ve bu modelleri kullanan tekil uygulamaların güvenliği her şeyden önemli hale gelir. İşletim sisteminin sertifika doğrulama kitaplıkları, kriptografik depoları ya da donanımla zorunlu kılınan yürütme ortamları gibi temel bir bileşeni bir güvenlik açığı içeriyorsa, yerel güvenlik modelinin tamamı tehlikeye girebilir.
Mobil Geliştiriciler İçin Temel Güvenlik Sonuçları
Mobil platformlar yerel yapay zeka hızlandırıcılarını ve paylaşılan sistem modellerini desteklemek üzere evrildikçe, yazılım geliştiricileri yeni bir mühendislik gerçekliğiyle karşılaşıyor. Bu çağda dayanıklı uygulamalar geliştirmek; güvene, veri depolamaya ve sistem bağımlılıklarına yaklaşımımızı değiştirmeyi gerektiriyor.
- Sistem Güveni ve Bağımlılıklar: Mobil uygulamalar sıklıkla alttaki işletim sistemi kitaplıklarına, güven depolarına ve sistem düzeyindeki kriptografik sertifikalara dayanır. Temel güven depoları güvenlik açıklarıyla ya da eski ödünlerle karşılaştığında, bu köklere güvenen uygulamalar sistemik riskleri devralır.
- Veri Yalıtımı ve Bellek Güvenliği: Yerel yapay zeka modelleri, doğru ve kişiselleştirilmiş yanıtlar üretmek için çok miktarda bağlamsal veriye ihtiyaç duyar. Bu verinin kum havuzuna alınmış ortamlar içinde tamamen yalıtılmış kalmasını sağlamak, uygulamalar arası yetkisiz erişimi önler.
- Kaynak Çekişmesi ve Isı Yönetimi: Esnek ölçeklenen bulut sunucularının aksine mobil cihazların ısı ve pil sınırları katıdır. Optimize edilmemiş yerel yapay zeka işlem hatları cihaz performansını düşürebilir ve uygulama düzeyinde hizmet reddi davranışlarına kapı açabilir.
- Model Bütünlüğü Doğrulaması: Geliştiricilerin kod ikili dosyalarını imzalayıp doğrulaması gibi, yerel yapay zeka modelleri ve ağırlıkları da kurcalanmayı, veri zehirlemeyi ya da yetkisiz model değişimini önlemek için kriptografik olarak doğrulanmalıdır.
Güvenli Mobil Yapay Zeka Geliştirme İçin Pratik Kontrol Listesi
Güvenlikten ödün vermeden cihaz içi zekadan yararlanan sağlam ve geleceğe dönük mobil uygulamalar geliştirmek için, geliştirme ekipleri aşağıdaki kontrol listesini iş akışlarına dahil etmelidir:
- Sistem Bağımlılıklarını Denetleyin: Uygulamanızın kullandığı üçüncü taraf kitaplıkları, sistem API'lerini ve kriptografik sertifikaları düzenli olarak gözden geçirerek eskimiş ya da ele geçirilmiş güven çıpalarına dayanmadıklarından emin olun.
- Sıkı Kum Havuzu Uygulayın: Süreçler arası iletişimi (IPC) kısıtlayın ve yerel olarak önbelleğe alınan yapay zeka veri depolarının donanım destekli şifreleme (güvenli bölgeler gibi) kullandığından emin olun.
- En Az Ayrıcalıklı Veri Erişimi Uygulayın: Yalnızca yerel modelinizin ihtiyaç duyduğu belirli bağlamsal veriler için izin isteyin; medya kitaplıklarına veya konum hizmetlerine toptan erişimden kaçının.
- Girdileri ve Çıktıları Doğrulayın: Yerel yapay zeka modellerinin ürettiği yanıtlara, uzak API çıktılarına gösterdiğiniz şüpheyle yaklaşın. İstem enjeksiyonunu ve beklenmedik arayüz davranışlarını önlemek için güçlü bir temizleme uygulayın.
- Kaynak Ayak İzini İzleyin: Yapay zeka iş yüklerinin cihaz pilini tüketmediğinden ya da sistem düzeyinde kısıtlamayı tetiklemediğinden emin olmak için CPU, NPU ve bellek kullanımını profilleyin.
Yeniliği Sağlam Güvenle Dengelemek
Mobil teknolojinin cihaz içi zekaya doğru evrimi, modern bilişimin en heyecan verici dönüşümlerinden birini temsil ediyor. Kullanıcılara eşi görülmemiş yetenekler sunarken yerel işleme sayesinde veri gizliliğine de saygı gösteriyor. Ancak teknoloji tarihi, kolaylık ve karmaşıklığın çoğu zaman saldırı yüzeyini genişlettiğini bize sürekli hatırlatıyor.
Geliştiriciler, BT liderleri ve teknolojiye meraklı profesyoneller için ileriye giden yol çifte bir odak gerektiriyor: uç zekanın yadsınamaz performans avantajlarını benimserken sistem güvenliği, kriptografik hijyen ve sağlam yazılım tedarik zinciri yönetimi konusunda taviz vermeyen bir duruş sürdürmek. Modern mobil işletim sistemlerinin güveni ve donanım düzeyindeki yürütmeyi nasıl ele aldığını anlayarak gelecek için daha akıllı ve daha güvenli bir mobil ekosistem kurabiliriz.