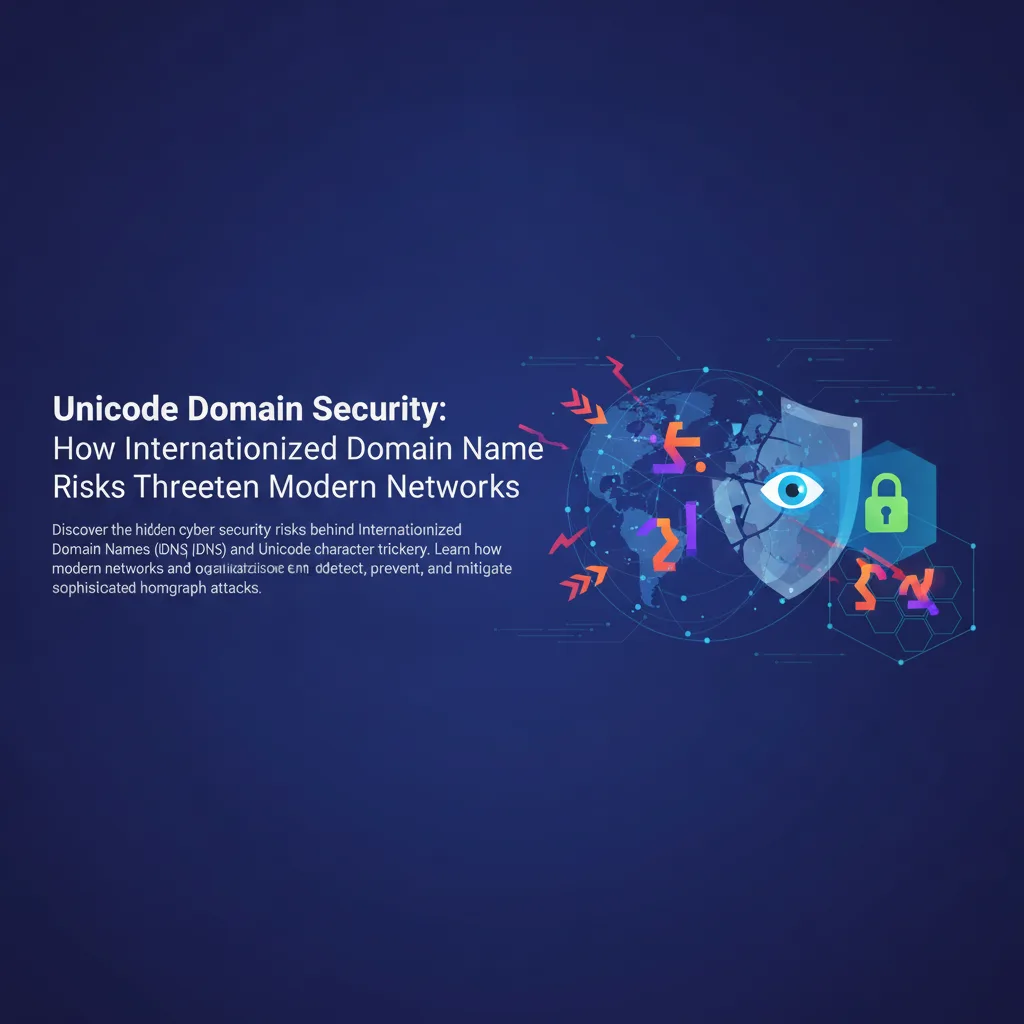
Коротко: безопасность доменов Unicode — это предотвращение гомографических атак, при которых похожие символы в интернационализированных доменных именах делают вредоносный домен неотличимым от доверенного. Нормализация вводимых данных, строгие политики браузеров и упреждающий мониторинг снижают риск.
Современный интернет в значительной степени построен на основе латинского алфавита. От URL и путей к файлам до серверных команд и конфигурационных скриптов — стандартные символы ASCII долгое время служили универсальным языком веб-инфраструктуры. Однако по мере глобализации цифрового мира система доменных имён стала поддерживать локальные письменности через интернационализированные доменные имена (IDN). Эта эволюция сделала интернет доступнее для миллиардов пользователей по всему миру, но и принесла с собой тонкий и устойчивый класс уязвимостей безопасности — гомографические атаки Unicode.
Для ИТ-специалистов, разработчиков и руководителей по безопасности жизненно важно понимать, как необычными символами Unicode можно манипулировать при веб-навигации и системном администрировании. Когда злоумышленники используют эти нюансы кодировки символов, они обходят стандартную визуальную проверку и обманывают даже опытных инженеров, заставляя их взаимодействовать с вредоносной инфраструктурой. Разбор механики этих рисков, связанных с доменами и представлением строк, показывает, как организации могут лучше защитить свой внешний периметр и внутренние конвейеры проверки.
Интернационализированные доменные имена и мост Punycode
Чтобы понять, почему представление Unicode так важно для современной безопасности, полезно рассмотреть, как доменные имена работают с текстом, не относящимся к ASCII. Система доменных имён (DNS) исторически понимала лишь ограниченное подмножество символов ASCII. Чтобы соединить мировые языки с базовой архитектурой DNS, инженерное сообщество интернета ввело Punycode.
Punycode — это синтаксис кодирования, который преобразует строки Unicode в ASCII-совместимый формат (ACE), всегда начинающийся с префикса xn--. Например, домен с кириллическими или греческими символами за кулисами превращается в строку с этим префиксом, чтобы устаревшие DNS-резолверы могли обработать её без сбоев.
Проблема безопасности возникает не из-за самого стандарта кодирования, а из-за интерфейса «человек — компьютер». Современные браузеры, стараясь быть полезными, часто показывают в адресной строке декодированную версию домена в Unicode вместо загадочной строки Punycode. Если злоумышленник выбирает символ Unicode, который выглядит так же или почти так же, как стандартная латинская буква, например заменяет латинскую «a» на кириллическую «а», разница исчезает для невооружённого глаза, и открывается путь для изощрённой социальной инженерии.
Механика гомографических атак и подмены символов
Гомографическая атака происходит, когда два или более разных символа, слова или письменности выглядят абсолютно одинаково или очень похоже. В типографике такие изображения называются глифами. Поскольку Unicode охватывает тысячи мировых систем письма, потенциальная площадь визуальных совпадений огромна.
Рассмотрим последствия для корпоративной безопасности:
- Подмена электронной почты и фишинг: злоумышленники регистрируют домены, имитирующие ценных корпоративных партнёров или внутренние порталы с помощью визуально неотличимых нелатинских письменностей, и используют их в целевых фишинговых кампаниях.
- Обман в цепочке поставок программного обеспечения: разработчики, просматривая репозитории с открытым исходным кодом или списки зависимостей, могут не заметить тонких замен символов в названиях пакетов и случайно подключить вредоносные сторонние библиотеки.
- Навигация во внутренней сети: внутренними платформами обнаружения сервисов и структурами Active Directory иногда можно манипулировать, если административные инструменты не применяют строгие политики проверки символов.
Важно, что такие атаки не ограничиваются только доменными именами. Они могут проявляться в путях к файлам, конечных точках API, журналах и конфигурационных файлах, где проверки нормализации кодировки текста отсутствуют или реализованы неправильно.
Конкретные шаги по повышению безопасности Unicode и доменов
Снижение рисков, связанных с неоднозначной кодировкой символов, требует многоуровневой защиты, сочетающей автоматизированные инструменты, строгие настройки браузеров и продуманные организационные политики. Организации не могут полагаться только на визуальную проверку человеком, чтобы выявлять изощрённую подмену письменностей.
1. Включите отображение Punycode в корпоративных браузерах
Во многих современных корпоративных средах политики безопасности браузеров настроены так, чтобы показывать «сырой» Punycode (формат xn--), если домен содержит смешанные письменности или письменности, не совпадающие с языковыми настройками локальной операционной системы пользователя. Принудительное отображение Punycode мгновенно разрушает иллюзию визуальной подмены.
2. Внедрите строгую проверку и нормализацию вводимых данных
Разработчики веб-приложений, API и внутренних слоёв маршрутизации никогда не должны доверять необработанной строке на входе. Применяйте нормализацию Unicode (например, форму нормализации Unicode C, или NFC), чтобы символы были представлены в стандартном каноническом виде до обработки, записи в журнал или сравнения со списками контроля доступа.
3. Упреждающе отслеживайте бренд и доменный след
Командам безопасности следует включить упреждающий мониторинг доменов в процессы анализа угроз. Регулярно проверяйте журналы прозрачности сертификатов и недавно зарегистрированные домены на наличие вариаций основных корпоративных товарных знаков с использованием нелатинских письменностей или неожиданных перестановок символов.
4. Обновите фильтрацию на шлюзах и решения для защиты почты
Убедитесь, что шлюзы безопасности электронной почты и защищённые веб-шлюзы (SWG) настроены на пометку или карантин входящих сообщений и исходящих ссылок, использующих домены со смешанными письменностями или подозрительные структуры IDN. Современные источники данных об угрозах часто ведут динамические чёрные списки активных гомографических кампаний.
Практический контрольный список для ИТ-команд и команд безопасности
Используйте этот краткий список для оценки устойчивости вашей организации к рискам манипуляции символами Unicode и доменов:
- Проверьте политики браузеров: настроены ли средства управления конечными устройствами так, чтобы принудительно показывать Punycode для трафика на домены IDN со смешанными или иностранными письменностями на всех корпоративных устройствах?
- Пересмотрите правила проверки кода: включают ли внутренние правила жизненного цикла разработки ПО (SDLC) специальные проверки на подмену символов при управлении зависимостями и импорте пакетов?
- Усильте списки наблюдения за доменами: охватывает ли ваша стратегия защитной регистрации или платформа мониторинга распространённые гомоглифические вариации критически важных корпоративных доменов?
- Проверьте нормализацию журналов: настроены ли ваши SIEM и конвейеры агрегации журналов на правильную очистку и нормализацию входящих данных Unicode, чтобы предотвратить внедрение в журналы и маскировку?
- Обучите инженеров: охватывают ли программы технического обучения уязвимости кодировки символов, гомографические атаки и риски визуального обмана в веб-интерфейсах?
Заключение
По мере глобального расширения цифровой инфраструктуры интернационализация необходима для современной доступности и роста. Однако техническая гибкость не должна достигаться ценой базовой гигиены безопасности. Понимая механику манипуляций символами Unicode и внедряя строгую нормализацию вводимых данных, жёсткие политики браузеров и упреждающий мониторинг, организации могут эффективно нейтрализовать скрытые риски подмены IDN.
В конечном счёте защита современной сети требует умения смотреть дальше внешнего вида. В эпоху, когда один неуместный глиф может скомпрометировать весь процесс аутентификации или конвейер цепочки поставок, бдительность и автоматизированная проверка остаются самой сильной защитой организации.
Безопасность доменов Unicode: быстрые ответы
Что такое гомографическая атака?
Гомографическая атака использует символы из разных письменностей, которые выглядят как привычные буквы, чтобы создать поддельный домен, визуально совпадающий с доверенным. Она может обмануть пользователей и обойти визуальную проверку.
Что такое Punycode?
Punycode — это кодировка, которая преобразует интернационализированные доменные имена в Unicode в обычный ASCII, чтобы система доменных имён могла с ними работать. Имя с похожими символами отображается в этой ASCII-форме, которая начинается с xn--.
Как организациям защититься от подмены IDN?
В статье рекомендуются строгая нормализация вводимых данных, жёсткие политики браузеров и упреждающий мониторинг, а также приведён контрольный список, с помощью которого ИТ-команды и команды безопасности могут оценить свою уязвимость.
Полезные руководства
- Что такое безопасность приложений?
- Что такое кибербезопасность?
- Кибербезопасность на уровне оборудования: защита современной инфраструктуры
- ИТ-инфраструктура и услуги по безопасности
Общее объяснение можно найти в статье Википедии о гомографической атаке IDN.