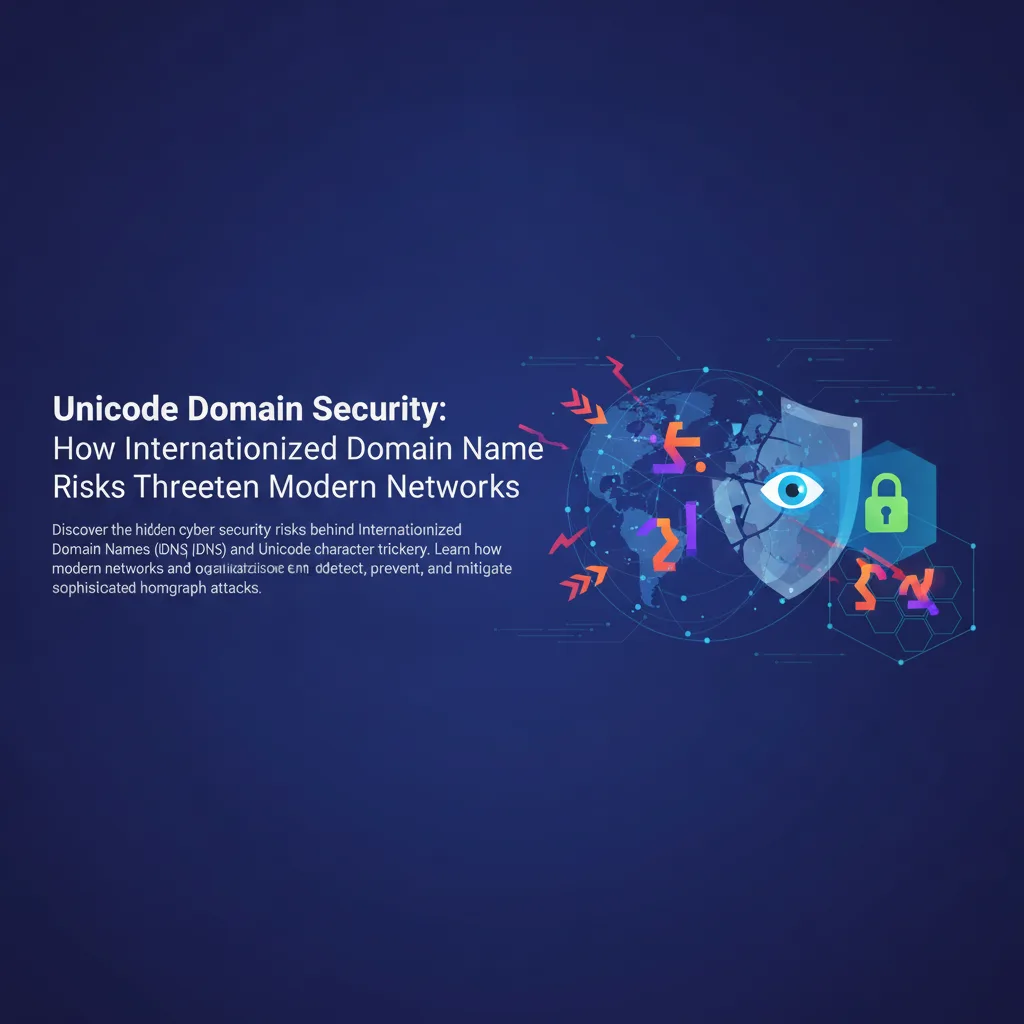
Kısaca: Unicode alan adı güvenliği, uluslararası alan adlarındaki benzer görünümlü karakterlerin kötü niyetli bir alan adını güvenilir olanla aynıymış gibi göstermesine dayanan homograf saldırılarını önlemekle ilgilidir. Girdi normalleştirme, katı tarayıcı politikaları ve proaktif izleme riski azaltır.
Modern internet büyük ölçüde Latin alfabesi temeli üzerine kuruldu. URL'lerden dosya yollarına, sunucu komutlarından yapılandırma betiklerine kadar standart ASCII karakterler uzun süre web altyapısının evrensel dili oldu. Ancak dijital dünya giderek küreselleştikçe alan adı sistemi de yerelleştirilmiş yazı sistemlerini desteklemek üzere Uluslararası Alan Adları (IDN) ile genişledi. Bu gelişme dünya genelinde milyarlarca kullanıcı için internet erişimini demokratikleştirirken, Unicode homograf saldırıları olarak bilinen ince ve kalıcı bir güvenlik açığı sınıfını da beraberinde getirdi.
BT uzmanları, geliştiriciler ve güvenlik yöneticileri için, alışılmadık Unicode karakterlerinin web gezintisinde ve sistem yönetiminde nasıl manipüle edilebildiğini anlamak hayati önem taşır. Kötü niyetli kişiler bu karakter kodlama inceliklerini istismar ettiğinde, standart görsel doğrulama kontrollerini atlatabilir ve deneyimli mühendisleri bile kötü amaçlı altyapıyla etkileşime girmeye ikna edebilir. Bu alan adı ve dizge gösterimi risklerinin ardındaki mekanizmayı incelemek, kuruluşların dış görünürlüklerini ve iç doğrulama hatlarını nasıl daha iyi sağlamlaştırabileceğini ortaya koyar.
Uluslararası Alan Adlarını ve Punycode Köprüsünü Anlamak
Unicode gösteriminin modern güvenlikte neden önemli olduğunu anlamak için, alan adlarının ASCII olmayan metni nasıl ele aldığına bakmak yardımcı olur. Alan Adı Sistemi (DNS) tarihsel olarak yalnızca ASCII karakterlerinin kısıtlı bir alt kümesini anlıyordu. Küresel diller ile temel DNS mimarisi arasındaki boşluğu kapatmak için internet mühendisliği topluluğu Punycode'u geliştirdi.
Punycode, Unicode dizgelerini her zaman xn-- önekiyle başlayan ASCII ile Uyumlu Kodlama (ACE) biçimine çeviren bir kodlama sözdizimidir. Örneğin Kiril ya da Yunan karakterleri kullanan bir alan adı, eski DNS çözümleyicilerinin bozulmadan yorumlayabilmesi için arka planda bu özel önekle başlayan bir dizgeye dönüştürülür.
Güvenlik sorunu kodlama standardının kendisinden değil, insan-bilgisayar arayüzünden kaynaklanır. Modern web tarayıcıları, adres çubuğunda anlaşılması zor Punycode dizgesi yerine alan adının çözülmüş Unicode sürümünü göstererek yardımcı olmaya çalışır. Bir saldırgan, standart bir Latin karakteriyle aynı ya da neredeyse aynı görünen bir Unicode karakteri seçtiğinde — örneğin Latin "a" harfini Kiril "а" ile değiştirdiğinde — görsel fark çıplak gözle kaybolur ve gelişmiş sosyal mühendisliğin kapısı açılır.
Homograf ve Karakter Sahteciliği Saldırılarının Mekaniği
Homograf saldırısı, iki ya da daha fazla farklı karakterin, sözcüğün veya yazı sisteminin birebir aynı ya da çarpıcı biçimde benzer görünmesiyle gerçekleşir. Tipografide bunlara glif denir. Unicode binlerce küresel yazı sistemini kapsadığından, görsel örtüşme için potansiyel yüzey alanı çok büyüktür.
Kurumsal güvenlik açısından sonuçları düşünün:
- E-posta Sahteciliği ve Kimlik Avı: Saldırganlar, görsel olarak aynı olan Latin dışı yazı sistemlerini kullanarak yüksek değerli kurumsal iş ortaklarını veya iç portalları taklit eden alan adları kaydeder ve bunları son derece hedefli kimlik avı (spear-phishing) kampanyalarında kullanır.
- Yazılım Tedarik Zinciri Aldatmacası: Açık kaynak kod depolarını veya bağımlılık bildirimlerini inceleyen geliştiriciler paket adlarındaki ince karakter değişikliklerini gözden kaçırabilir ve bu da kötü amaçlı üçüncü taraf kütüphanelerinin yanlışlıkla entegre edilmesine yol açabilir.
- İç Ağ Gezintisi: Yönetim araçları katı karakter doğrulama politikalarını uygulamazsa, iç hizmet keşif platformları ve Active Directory yapıları zaman zaman manipüle edilebilir.
Önemli olan, bu saldırıların yalnızca alan adlarıyla sınırlı olmamasıdır. Metin kodlama normalleştirme kontrollerinin bulunmadığı veya yanlış uygulandığı dosya yollarında, API uç noktalarında, günlüklerde ve yapılandırma dosyalarında da ortaya çıkabilirler.
Unicode ve Alan Adı Güvenliğini Artırmak için Somut Adımlar
Belirsiz karakter kodlamasının doğurduğu riskleri azaltmak; otomatik araçları, katı tarayıcı yapılandırmalarını ve sağlam kurumsal politikaları birleştiren çok katmanlı bir savunma yaklaşımı gerektirir. Kuruluşlar, gelişmiş yazı sistemi sahteciliğini yakalamak için yalnızca insan gözüyle yapılan görsel incelemeye güvenemez.
1. Kurumsal Tarayıcılarda Punycode Görüntüleme Politikalarını Uygulayın
Birçok modern kurumsal ortam, bir alan adı karışık yazı sistemleri içerdiğinde veya kullanıcının yerel işletim sistemi dil ayarlarıyla uyuşmayan yazı sistemleri barındırdığında, tarayıcı güvenlik politikalarını ham Punycode'u (xn-- biçimi) gösterecek şekilde yapılandırır. Tarayıcıları altta yatan Punycode'u göstermeye zorlamak, görsel sahtecilik yanılsamasını anında ortadan kaldırır.
2. Titiz Girdi Doğrulaması ve Normalleştirme Uygulayın
Web uygulamaları, API'ler veya iç yönlendirme katmanları geliştiren geliştiriciler ham dizge girdisine asla güvenmemelidir. Karakterlerin işlenmeden, günlüğe kaydedilmeden veya erişim denetim listelerine göre değerlendirilmeden önce standartlaştırılmış, kanonik bir biçimde temsil edilmesini sağlamak için Unicode normalleştirmesini (Unicode Normalleştirme Biçimi C, yani NFC gibi) uygulayın.
3. Marka ve Alan Adı Varlığını Proaktif Olarak İzleyin
Güvenlik ekipleri, proaktif alan adı izlemeyi tehdit istihbaratı iş akışlarına dahil etmelidir. Sertifika şeffaflığı günlüklerini ve yeni kaydedilen alan adlarını, Latin dışı yazı sistemleri veya beklenmedik karakter permütasyonları kullanan temel kurumsal ticari marka varyasyonları için düzenli olarak tarayın.
4. Ağ Geçidi Filtreleme ve E-posta Güvenliği Çözümlerini Yükseltin
E-posta güvenlik ağ geçitlerinin ve güvenli web ağ geçitlerinin (SWG), karışık yazı sistemli alan adları veya şüpheli IDN yapıları kullanan gelen iletileri ve giden bağlantıları işaretleyecek ya da karantinaya alacak şekilde yapılandırıldığından emin olun. Gelişmiş tehdit akışları genellikle aktif homograf kampanyalarının dinamik engelleme listelerini tutar.
BT ve Güvenlik Ekipleri için Pratik Bir Kontrol Listesi
Kuruluşunuzun Unicode ve alan adı tabanlı karakter manipülasyonu risklerine karşı dayanıklılığını değerlendirmek için bu hızlı değerlendirme kontrol listesini kullanın:
- Tarayıcı Politikalarını Denetleyin: Uç nokta yönetim araçları, tüm kurumsal cihazlarda karışık yazı sistemli veya yabancı IDN web trafiği için Punycode görüntülemeyi zorunlu kılacak şekilde yapılandırılmış mı?
- Kod İnceleme Kurallarını Gözden Geçirin: İç yazılım geliştirme yaşam döngüsü (SDLC) kuralları, bağımlılık yönetiminde ve paket içe aktarmalarında karakter değişikliğine yönelik özel kontroller içeriyor mu?
- Alan Adı İzleme Listelerini Güçlendirin: Savunmacı kayıt stratejiniz veya izleme platformunuz, kritik kurumsal marka alan adlarınızın yaygın homoglif varyasyonlarını kapsıyor mu?
- Günlük Normalleştirmesini Kontrol Edin: SIEM ve günlük toplama hatlarınız, günlük enjeksiyonunu veya gizlemeyi önlemek için gelen Unicode verilerini düzgün biçimde temizleyecek ve normalleştirecek şekilde yapılandırılmış mı?
- Mühendislik Personelini Eğitin: Teknik farkındalık eğitim programları karakter kodlama açıklarını, homograf saldırılarını ve web arayüzlerinde görsel aldatmanın risklerini kapsıyor mu?
Sonuç
Dijital altyapı küresel ölçekte genişlemeye devam ederken, uluslararasılaşmayı benimsemek modern erişilebilirlik ve büyüme için şarttır. Ancak teknik esneklik, temel güvenlik hijyeni pahasına olmamalıdır. Unicode karakter manipülasyonunun mekaniğini anlayarak ve titiz girdi normalleştirme, katı tarayıcı politikaları ve proaktif izleme uygulayarak kuruluşlar IDN sahteciliğinin gizli risklerini etkili biçimde etkisiz hale getirebilir.
Sonuç olarak, modern ağı güvence altına almak yüzeysel görünümlerin ötesine bakmayı gerektirir. Yanlış yerleştirilmiş tek bir glifin bütün bir kimlik doğrulama akışını veya tedarik zinciri hattını tehlikeye atabildiği bir çağda, dikkat ve otomatik doğrulama bir kuruluşun en güçlü savunması olmaya devam eder.
Unicode alan adı güvenliği: hızlı yanıtlar
Homograf saldırısı nedir?
Homograf saldırısı, tanıdık harflerle aynı görünen farklı yazı sistemlerinden karakterler kullanarak görsel olarak güvenilir bir alan adıyla eşleşen sahte bir alan adı oluşturur. Kullanıcıları kandırabilir ve görsel doğrulama kontrollerini atlatabilir.
Punycode nedir?
Punycode, Unicode ile yazılmış uluslararası alan adlarını düz ASCII'ye dönüştüren bir kodlamadır; böylece alan adı sistemi bunları işleyebilir. Benzer görünümlü karakterler içeren bir ad, xn-- ile başlayan bu ASCII biçiminde görünür.
Kuruluşlar IDN sahteciliğine karşı kendilerini nasıl savunabilir?
Makale titiz girdi normalleştirme, katı tarayıcı politikaları ve proaktif izleme önerir; ayrıca BT ve güvenlik ekiplerinin maruz kaldıkları riski gözden geçirmek için kullanabileceği bir kontrol listesi içerir.
İlgili rehberler
- Uygulama güvenliği nedir?
- Siber güvenlik nedir?
- Donanım düzeyinde siber güvenlik: modern altyapıyı korumak
- BT altyapısı ve güvenlik hizmetleri
Genel bir açıklama için Vikipedi'deki IDN homograf saldırısı maddesine bakın.