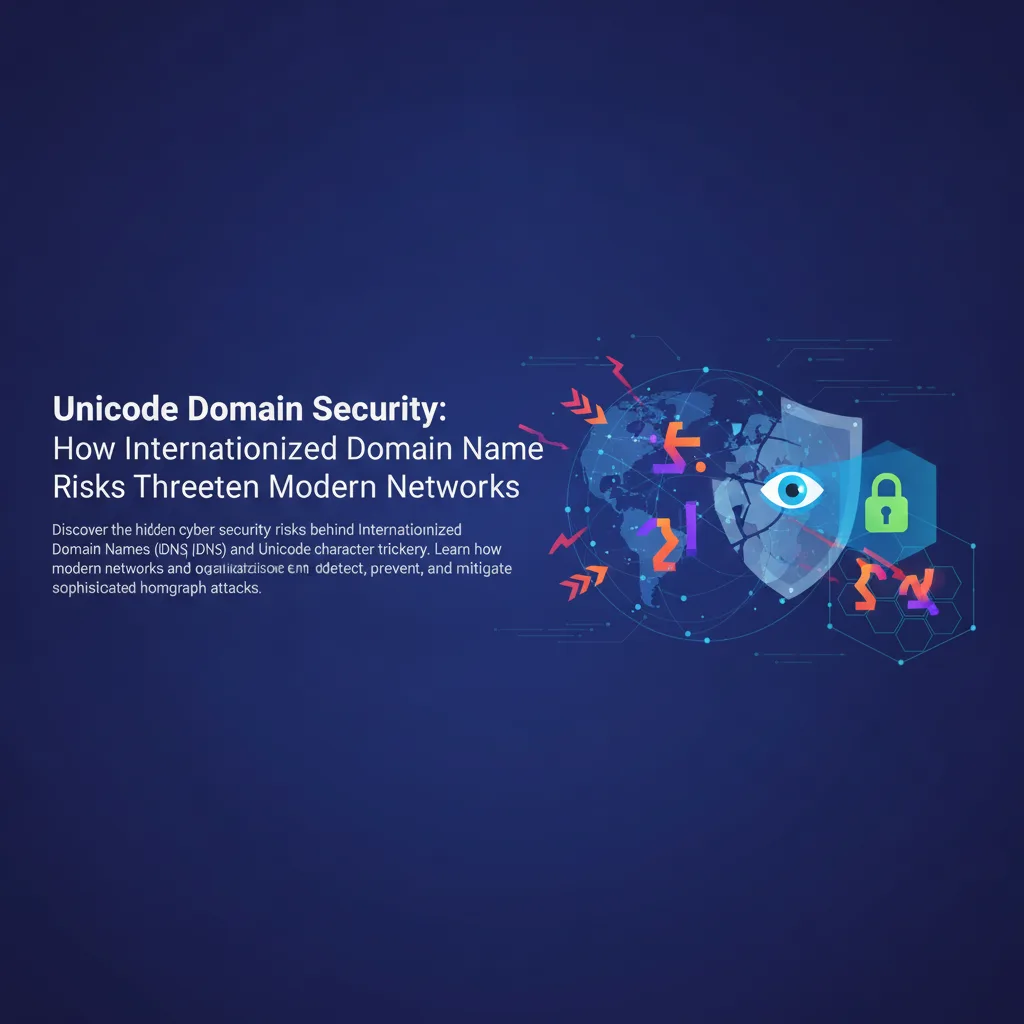
সংক্ষেপে: ইউনিকোড ডোমেইন নিরাপত্তা মানে হোমোগ্রাফ আক্রমণ ঠেকানো, যেখানে আন্তর্জাতিক ডোমেইন নামের সদৃশ অক্ষর একটি ক্ষতিকর ডোমেইনকে বিশ্বস্ত ডোমেইনের হুবহু মতো দেখায়। ইনপুট নরমালাইজেশন, কঠোর ব্রাউজার নীতি ও সক্রিয় মনিটরিং ঝুঁকি কমায়।
আধুনিক ইন্টারনেট মূলত ল্যাটিন বর্ণমালার ভিত্তির ওপর গড়ে উঠেছে। URL ও ফাইল পাথ থেকে শুরু করে সার্ভার কমান্ড ও কনফিগারেশন স্ক্রিপ্ট পর্যন্ত, স্ট্যান্ডার্ড ASCII অক্ষর দীর্ঘদিন ওয়েব অবকাঠামোর সর্বজনীন ভাষা ছিল। কিন্তু ডিজিটাল বিশ্ব ক্রমেই বিশ্বায়িত হওয়ায় ডোমেইন নেম সিস্টেম Internationalized Domain Names (IDN)-এর মাধ্যমে স্থানীয় লিপি সমর্থন করতে সম্প্রসারিত হয়েছে। এই বিবর্তন বিশ্বজুড়ে কোটি কোটি ব্যবহারকারীর জন্য ইন্টারনেট প্রবেশগম্যতা সহজ করেছে, কিন্তু একই সঙ্গে ইউনিকোড হোমোগ্রাফ আক্রমণ নামে সূক্ষ্ম ও স্থায়ী এক ধরনের নিরাপত্তা দুর্বলতারও জন্ম দিয়েছে।
আইটি পেশাজীবী, ডেভেলপার ও নিরাপত্তা নেতাদের জন্য ওয়েব নেভিগেশন ও সিস্টেম প্রশাসনে অস্বাভাবিক ইউনিকোড অক্ষর কীভাবে কাজে লাগানো যায় তা বোঝা জরুরি। দুষ্কৃতকারীরা এই অক্ষর এনকোডিংয়ের সূক্ষ্মতা কাজে লাগালে তারা সাধারণ চাক্ষুষ যাচাই এড়িয়ে যেতে পারে এবং অভিজ্ঞ ইঞ্জিনিয়ারদেরও ক্ষতিকর অবকাঠামোর সঙ্গে যোগাযোগ করতে প্রতারিত করতে পারে। এই ডোমেইন ও স্ট্রিং উপস্থাপনার ঝুঁকির কার্যপ্রণালী পর্যালোচনা করলে বোঝা যায়, প্রতিষ্ঠানগুলো কীভাবে তাদের বাহ্যিক উপস্থিতি ও অভ্যন্তরীণ ভ্যালিডেশন পাইপলাইন আরও সুরক্ষিত করতে পারে।
Internationalized Domain Names ও Punycode সেতু বোঝা
আধুনিক নিরাপত্তায় ইউনিকোড উপস্থাপনা কেন গুরুত্বপূর্ণ তা বুঝতে হলে দেখতে হবে ডোমেইন নাম কীভাবে non-ASCII টেক্সট সামলায়। Domain Name System (DNS) ঐতিহাসিকভাবে ASCII-র একটি সীমিত অংশই বুঝত। বিশ্বের ভাষাগুলোর সঙ্গে DNS-এর মৌলিক আর্কিটেকচারের ব্যবধান ঘোচাতে ইন্টারনেট প্রকৌশল সম্প্রদায় Punycode চালু করে।
Punycode এমন একটি এনকোডিং সিনট্যাক্স, যা ইউনিকোড স্ট্রিংকে ASCII-Compatible Encoding (ACE) ফরম্যাটে রূপান্তর করে, যা সবসময় xn-- প্রিফিক্স দিয়ে শুরু হয়। উদাহরণস্বরূপ, সিরিলিক বা গ্রিক অক্ষর ব্যবহার করা একটি ডোমেইন পর্দার আড়ালে এই নির্দিষ্ট প্রিফিক্স দিয়ে শুরু হওয়া স্ট্রিংয়ে রূপান্তরিত হয়, যাতে পুরোনো DNS রিজলভার কোনো সমস্যা ছাড়াই তা বুঝতে পারে।
নিরাপত্তা চ্যালেঞ্জটি এনকোডিং স্ট্যান্ডার্ডের নিজের কারণে নয়, বরং মানুষ-কম্পিউটার ইন্টারফেসের কারণে তৈরি হয়। আধুনিক ওয়েব ব্রাউজার প্রায়ই সহায়ক হতে গিয়ে দুর্বোধ্য Punycode স্ট্রিংয়ের বদলে ডোমেইনের ডিকোড করা ইউনিকোড রূপ অ্যাড্রেস বারে দেখায়। আক্রমণকারী যখন স্ট্যান্ডার্ড ল্যাটিন অক্ষরের সঙ্গে হুবহু বা প্রায় হুবহু মিলে যায় এমন ইউনিকোড অক্ষর বেছে নেয়—যেমন ল্যাটিন "a"-এর জায়গায় সিরিলিক "а" বসানো—তখন খালি চোখে চাক্ষুষ পার্থক্য মুছে যায়, আর পরিশীলিত সোশ্যাল ইঞ্জিনিয়ারিংয়ের দরজা খুলে যায়।
হোমোগ্রাফ ও অক্ষর স্পুফিং আক্রমণের কার্যপ্রণালী
হোমোগ্রাফ আক্রমণ ঘটে যখন দুই বা ততোধিক ভিন্ন অক্ষর, শব্দ বা লিপির দৃশ্যরূপ হুবহু এক বা অত্যন্ত কাছাকাছি হয়। টাইপোগ্রাফিতে এগুলোকে গ্লিফ বলা হয়। ইউনিকোড হাজার হাজার বৈশ্বিক লিখন পদ্ধতি ধারণ করে বলে চাক্ষুষ মিলের সম্ভাব্য পরিসর বিশাল।
কর্পোরেট নিরাপত্তার ক্ষেত্রে এর প্রভাব বিবেচনা করুন:
- ইমেইল স্পুফিং ও ফিশিং: আক্রমণকারীরা চাক্ষুষভাবে অভিন্ন non-Latin লিপি ব্যবহার করে মূল্যবান কর্পোরেট অংশীদার বা অভ্যন্তরীণ পোর্টালের অনুকরণে ডোমেইন নিবন্ধন করে এবং সেগুলো অত্যন্ত লক্ষ্যভিত্তিক স্পিয়ার-ফিশিং প্রচারণায় ব্যবহার করে।
- সফটওয়্যার সাপ্লাই চেইন প্রতারণা: ওপেন-সোর্স কোড রিপোজিটরি বা ডিপেনডেন্সি ম্যানিফেস্ট পর্যালোচনাকারী ডেভেলপাররা প্যাকেজ নামে সূক্ষ্ম অক্ষর প্রতিস্থাপন নজর এড়িয়ে যেতে পারেন, ফলে অসাবধানে ক্ষতিকর থার্ড-পার্টি লাইব্রেরি যুক্ত হয়ে যায়।
- অভ্যন্তরীণ নেটওয়ার্ক নেভিগেশন: প্রশাসনিক টুল কঠোর অক্ষর ভ্যালিডেশন নীতি প্রয়োগ করতে ব্যর্থ হলে অভ্যন্তরীণ সার্ভিস ডিসকভারি প্ল্যাটফর্ম ও Active Directory কাঠামো কখনো কখনো কারসাজির শিকার হতে পারে।
গুরুত্বপূর্ণ বিষয় হলো, এই আক্রমণ শুধু ডোমেইন নামে সীমাবদ্ধ নয়। যেখানে টেক্সট এনকোডিং নরমালাইজেশন যাচাই নেই বা ভুলভাবে প্রয়োগ করা হয়েছে, সেখানে ফাইল পাথ, API এন্ডপয়েন্ট, লগ ও কনফিগারেশন ফাইলেও এটি দেখা দিতে পারে।
ইউনিকোড ও ডোমেইন নিরাপত্তা বাড়ানোর বাস্তব পদক্ষেপ
দ্ব্যর্থক অক্ষর এনকোডিংয়ের ঝুঁকি কমাতে ডিফেন্স-ইন-ডেপথ পদ্ধতি দরকার, যেখানে স্বয়ংক্রিয় টুল, কঠোর ব্রাউজার কনফিগারেশন ও জোরালো প্রাতিষ্ঠানিক নীতি একসঙ্গে কাজ করে। পরিশীলিত লিপি স্পুফিং ধরতে প্রতিষ্ঠানগুলো শুধু মানুষের চাক্ষুষ পরীক্ষার ওপর নির্ভর করতে পারে না।
১. এন্টারপ্রাইজ ব্রাউজারে Punycode প্রদর্শন নীতি কার্যকর করুন
অনেক আধুনিক এন্টারপ্রাইজ পরিবেশে ব্রাউজার নিরাপত্তা নীতি এমনভাবে কনফিগার করা হয়, যাতে কোনো ডোমেইনে মিশ্র লিপি বা ব্যবহারকারীর স্থানীয় অপারেটিং সিস্টেমের ভাষা সেটিংসের সঙ্গে না মেলা লিপি থাকলে কাঁচা Punycode (xn-- ফরম্যাট) দেখানো হয়। ব্রাউজারকে অন্তর্নিহিত Punycode প্রকাশ করতে বাধ্য করলে চাক্ষুষ স্পুফিংয়ের বিভ্রম মুহূর্তেই কেটে যায়।
২. কঠোর ইনপুট ভ্যালিডেশন ও নরমালাইজেশন প্রয়োগ করুন
ওয়েব অ্যাপ্লিকেশন, API বা অভ্যন্তরীণ রাউটিং লেয়ার তৈরির ডেভেলপারদের কখনোই কাঁচা স্ট্রিং ইনপুটে বিশ্বাস করা উচিত নয়। ইউনিকোড নরমালাইজেশন (যেমন Unicode Normalization Form C বা NFC) প্রয়োগ করুন, যাতে প্রক্রিয়াকরণ, লগিং বা অ্যাক্সেস কন্ট্রোল লিস্টের সঙ্গে মেলানোর আগে অক্ষরগুলো একটি প্রমিত, ক্যানোনিক্যাল ফরম্যাটে উপস্থাপিত হয়।
৩. ব্র্যান্ড ও ডোমেইন উপস্থিতি সক্রিয়ভাবে পর্যবেক্ষণ করুন
নিরাপত্তা টিমের উচিত থ্রেট ইন্টেলিজেন্স ওয়ার্কফ্লোতে সক্রিয় ডোমেইন মনিটরিং যুক্ত করা। non-Latin লিপি বা অপ্রত্যাশিত অক্ষর বিন্যাস ব্যবহার করা মূল কর্পোরেট ট্রেডমার্কের বিভিন্ন রূপের জন্য নিয়মিত certificate transparency লগ ও নতুন নিবন্ধিত ডোমেইন স্ক্যান করুন।
৪. গেটওয়ে ফিল্টারিং ও ইমেইল নিরাপত্তা সমাধান আপগ্রেড করুন
নিশ্চিত করুন যে ইমেইল সিকিউরিটি গেটওয়ে ও সিকিউর ওয়েব গেটওয়ে (SWG) মিশ্র-লিপির ডোমেইন বা সন্দেহজনক IDN কাঠামো ব্যবহার করা আগত বার্তা ও বহির্গামী লিঙ্ক চিহ্নিত বা কোয়ারেন্টাইন করার জন্য কনফিগার করা আছে। উন্নত থ্রেট ফিড প্রায়ই সক্রিয় হোমোগ্রাফ প্রচারণার গতিশীল ব্লকলিস্ট রাখে।
আইটি ও নিরাপত্তা টিমের জন্য বাস্তবসম্মত চেকলিস্ট
ইউনিকোড ও ডোমেইনভিত্তিক অক্ষর কারসাজির ঝুঁকির বিরুদ্ধে আপনার প্রতিষ্ঠানের প্রতিরোধক্ষমতা মূল্যায়নে এই দ্রুত মূল্যায়ন চেকলিস্ট ব্যবহার করুন:
- ব্রাউজার নীতি অডিট করুন: এন্ডপয়েন্ট ম্যানেজমেন্ট টুলগুলো কি সব কর্পোরেট ডিভাইসে মিশ্র-লিপি বা বিদেশি IDN ওয়েব ট্রাফিকে Punycode রেন্ডারিং বাধ্যতামূলক করতে কনফিগার করা?
- কোড রিভিউ নির্দেশিকা পর্যালোচনা করুন: অভ্যন্তরীণ সফটওয়্যার ডেভেলপমেন্ট লাইফসাইকেল (SDLC) নির্দেশিকায় কি ডিপেনডেন্সি ম্যানেজমেন্ট ও প্যাকেজ ইমপোর্টে অক্ষর প্রতিস্থাপনের নির্দিষ্ট যাচাই অন্তর্ভুক্ত আছে?
- ডোমেইন ওয়াচলিস্ট শক্তিশালী করুন: আপনার প্রতিরক্ষামূলক নিবন্ধন কৌশল বা মনিটরিং প্ল্যাটফর্ম কি গুরুত্বপূর্ণ কর্পোরেট ব্র্যান্ড ডোমেইনের প্রচলিত হোমোগ্লিফ রূপগুলো কভার করে?
- লগ নরমালাইজেশন যাচাই করুন: লগ ইনজেকশন বা অবফাসকেশন ঠেকাতে আপনার SIEM ও লগ অ্যাগ্রিগেশন পাইপলাইন কি আগত ইউনিকোড ডেটা সঠিকভাবে স্যানিটাইজ ও নরমালাইজ করতে কনফিগার করা?
- ইঞ্জিনিয়ারিং কর্মীদের সচেতন করুন: কারিগরি সচেতনতা প্রশিক্ষণ কর্মসূচিতে কি অক্ষর এনকোডিং দুর্বলতা, হোমোগ্রাফ আক্রমণ এবং ওয়েব ইন্টারফেসে চাক্ষুষ প্রতারণার ঝুঁকি অন্তর্ভুক্ত আছে?
উপসংহার
ডিজিটাল অবকাঠামো বিশ্বব্যাপী সম্প্রসারিত হতে থাকায় আধুনিক প্রবেশগম্যতা ও প্রবৃদ্ধির জন্য আন্তর্জাতিকীকরণ গ্রহণ অপরিহার্য। তবে কারিগরি নমনীয়তা কখনোই মৌলিক নিরাপত্তা স্বাস্থ্যবিধির বিনিময়ে হওয়া উচিত নয়। ইউনিকোড অক্ষর কারসাজির কার্যপ্রণালী বুঝে এবং কঠোর ইনপুট নরমালাইজেশন, শক্ত ব্রাউজার নীতি ও সক্রিয় মনিটরিং প্রয়োগ করে প্রতিষ্ঠানগুলো IDN স্পুফিংয়ের লুকানো ঝুঁকি কার্যকরভাবে নিস্তেজ করতে পারে।
শেষ পর্যন্ত আধুনিক নেটওয়ার্ক সুরক্ষিত করতে হলে ওপরের চেহারার বাইরে তাকাতে হয়। যে যুগে একটিমাত্র ভুল জায়গায় বসা গ্লিফ পুরো অথেনটিকেশন ফ্লো বা সাপ্লাই চেইন পাইপলাইন বিপন্ন করতে পারে, সেখানে সতর্কতা ও স্বয়ংক্রিয় যাচাই-ই প্রতিষ্ঠানের সবচেয়ে শক্তিশালী প্রতিরক্ষা।
ইউনিকোড ডোমেইন নিরাপত্তা: দ্রুত উত্তর
হোমোগ্রাফ আক্রমণ কী?
হোমোগ্রাফ আক্রমণে ভিন্ন লিপির এমন অক্ষর ব্যবহার করা হয়, যা পরিচিত অক্ষরের মতোই দেখায়, ফলে একটি ভুয়া ডোমেইন বিশ্বস্ত ডোমেইনের সঙ্গে চাক্ষুষভাবে হুবহু মিলে যায়। এটি ব্যবহারকারীকে প্রতারিত করতে এবং চাক্ষুষ যাচাই এড়াতে পারে।
Punycode কী?
Punycode এমন একটি এনকোডিং, যা ইউনিকোডে লেখা আন্তর্জাতিক ডোমেইন নামকে সাধারণ ASCII-তে রূপান্তর করে, যাতে ডোমেইন নেম সিস্টেম সেগুলো সামলাতে পারে। সদৃশ অক্ষরযুক্ত একটি নাম এই ASCII রূপে দেখা যায়, যা xn-- দিয়ে শুরু হয়।
প্রতিষ্ঠানগুলো IDN স্পুফিং থেকে কীভাবে নিজেদের রক্ষা করতে পারে?
নিবন্ধটি কঠোর ইনপুট নরমালাইজেশন, শক্ত ব্রাউজার নীতি ও সক্রিয় মনিটরিংয়ের পরামর্শ দেয় এবং একটি চেকলিস্ট দেয়, যা আইটি ও নিরাপত্তা টিম নিজেদের ঝুঁকি পর্যালোচনায় ব্যবহার করতে পারে।
সংশ্লিষ্ট গাইড
- অ্যাপ্লিকেশন নিরাপত্তা কী?
- সাইবার নিরাপত্তা কী?
- হার্ডওয়্যার-স্তরের সাইবার নিরাপত্তা: আধুনিক অবকাঠামো সুরক্ষা
- আইটি অবকাঠামো ও নিরাপত্তা সেবা
সাধারণ ব্যাখ্যার জন্য দেখুন IDN হোমোগ্রাফ আক্রমণ সম্পর্কিত উইকিপিডিয়া নিবন্ধ।