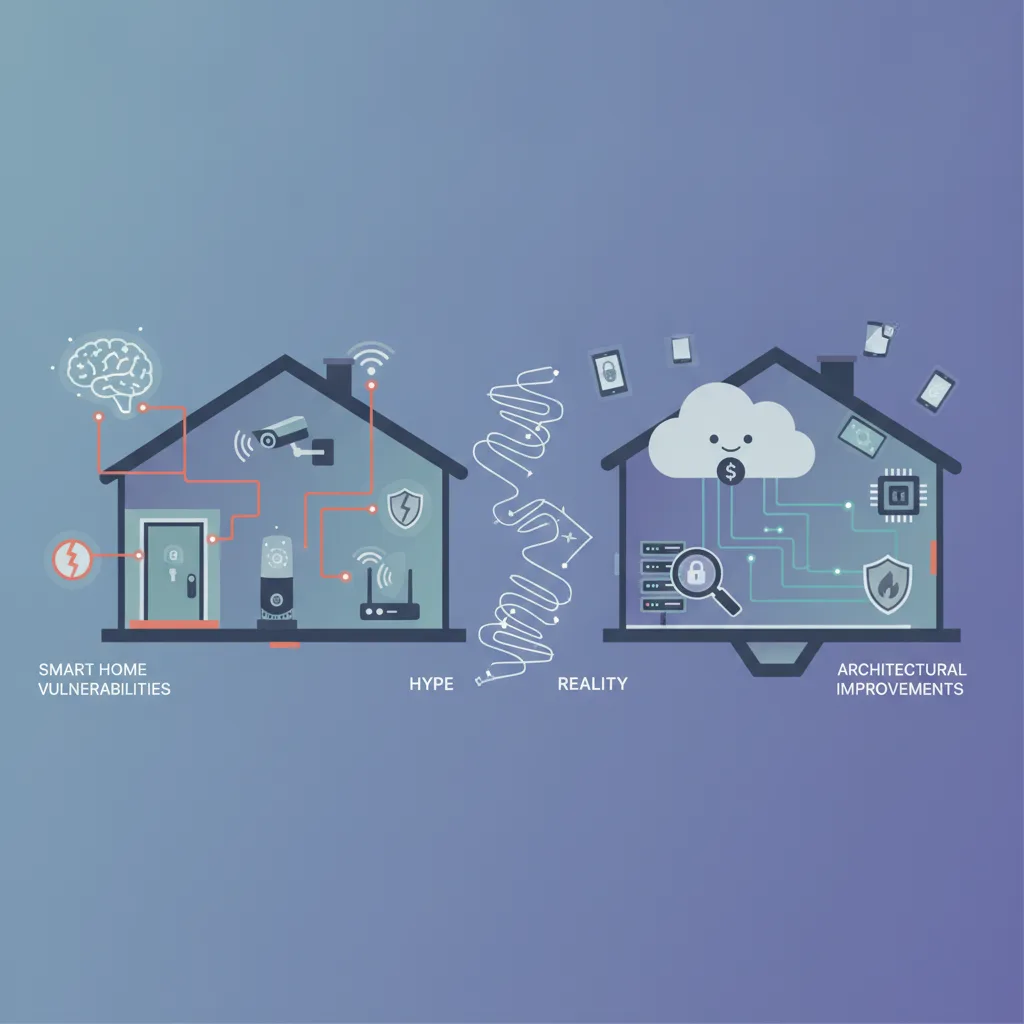
La promesse de la maison connectée moderne a toujours été le confort absolu. Nous voulons que nos thermostats apprennent nos préférences, que nos lumières s'adaptent au coucher du soleil et que nos serrures nous reconnaissent à notre approche, sans fouiller pour trouver les clés. Pourtant, à mesure que le matériel connecté sature les réseaux résidentiels, une réalité plus sombre est apparue aux côtés du confort, et la sécurité de la maison connectée est devenue une vraie préoccupation. Des incidents récents impliquant des points d'accès compromis et des vulnérabilités inattendues dans des appareils électroménagers ont rappelé aux utilisateurs que chaque gadget connecté est un point d'entrée potentiel, et c'est pourquoi la sécurité de la maison connectée compte.
Lorsque les gros titres s'enflamment avec des rapports alarmants sur l'exploitation d'appareils connectés — des flux vidéo interceptés aux contournements automatisés de portes de garage —, il est facile pour les consommateurs comme pour les professionnels de l'informatique de paniquer. Mais entre les titres sensationnalistes et les brochures marketing léchées qui promettent une sécurité étanche se cache une réalité technique plus nuancée. Comprendre ce qui est réellement défaillant dans l'écosystème IoT actuel et ce qui relève de la dramatisation est essentiel pour quiconque souhaite maintenir un environnement connecté sécurisé.
Anatomie des vulnérabilités de sécurité des maisons connectées
Pour comprendre pourquoi les appareils de la maison connectée font régulièrement la une à cause de failles de sécurité, il faut examiner la manière dont le matériel IoT grand public est conçu, fabriqué et déployé. Contrairement à l'infrastructure informatique d'entreprise, qui subit souvent des tests d'intrusion rigoureux et bénéficie d'une gestion centralisée des correctifs, les appareils connectés grand public évoluent sous des pressions de marché totalement différentes.
Les fabricants de matériel connecté à bas coût privilégient avant tout la rapidité de mise sur le marché et une expérience utilisateur fluide dès le déballage. Cette priorité entraîne fréquemment des raccourcis d'architecture :
- Identifiants codés en dur et portes dérobées : De nombreux appareils IoT bon marché sont livrés avec des identifiants d'administration par défaut ou des ports de diagnostic cachés qui restent actifs après la configuration.
- Communication locale non chiffrée : Même si le trafic vers le cloud est chiffré via TLS, la communication entre les sous-appareils locaux et les hubs se fait souvent en clair sur le Wi-Fi local ou les réseaux maillés Zigbee.
- Support du firmware abandonné : Les appareils électroniques grand public ont des cycles de support notoirement courts. Dès qu'un fabricant sort un nouveau modèle, les correctifs de sécurité du matériel plus ancien cessent souvent complètement.
- Dépendance excessive au cloud : Faire transiter de simples commandes d'automatisation locales par des serveurs distants tiers crée des surfaces d'attaque et des points de défaillance inutiles.
Distinguer le battage des fabricants de la réalité technique
Les services marketing adorent les mots à la mode. Des expressions comme « chiffrement de qualité militaire », « détection des menaces par IA » et « écosystèmes domotiques zero-trust » s'étalent sur les emballages et les pages de vente. Pourtant, les consommateurs curieux de technologie et les professionnels de l'informatique doivent dépasser le vernis marketing pour évaluer ce que ces fonctions signifient concrètement.
Par exemple, un appareil vantant une « sécurité par IA dans le cloud » signifie souvent simplement que vos données brutes de capteurs ou vos flux vidéo sont envoyés vers un serveur distant pour y être traités. Si cela décharge l'appareil lui-même d'une partie du calcul, cela élargit aussi votre empreinte de données. À l'inverse, un véritable traitement local d'abord garde la télémétrie à l'intérieur des limites physiques de votre réseau domestique, ce qui réduit considérablement l'exposition aux intrusions via le réseau étendu (WAN).
De même, méfiez-vous des affirmations sur la sécurité d'un protocole universel. Si des standards modernes comme Matter ont apporté l'interopérabilité entre écosystèmes et relevé les exigences cryptographiques de base, ils ne constituent pas une solution miracle. Un protocole standard reposant sur un firmware sous-jacent peu sûr ou sur un système d'exploitation non corrigé reste vulnérable.
Liste de contrôle pratique de sécurité de la maison connectée pour le matériel connecté
Sécuriser une maison connectée n'exige pas d'arracher tous vos appareils connectés ni de vivre hors ligne. Il faut plutôt adopter un état d'esprit de défense en profondeur, semblable à l'administration d'un réseau d'entreprise. Utilisez la liste de contrôle pratique suivante pour évaluer et durcir votre écosystème domotique :
- Segmentez votre réseau : Isolez tous les appareils IoT sur un VLAN dédié ou un réseau invité. Cela empêche une ampoule ou une prise connectée compromise de scanner puis de rebondir vers des machines locales sensibles, des NAS ou des ordinateurs personnels.
- Privilégiez les alternatives locales d'abord : Donnez la priorité aux hubs et appareils compatibles avec des plateformes de contrôle local (comme Home Assistant ou Apple HomeKit) plutôt qu'à ceux qui font passer toutes les boucles d'automatisation par des serveurs cloud externes.
- Désactivez les fonctions inutilisées : Coupez l'accès à distance, l'UPnP (Universal Plug and Play) et les intégrations d'assistants vocaux sur les appareils qui n'en ont pas strictement besoin.
- Vérifiez les politiques de mise à jour du firmware : Renseignez-vous sur l'historique d'un fabricant en matière de mises à jour de sécurité avant d'acheter du nouveau matériel. Évitez les marques qui ne fournissent pas de délais clairs pour la correction des vulnérabilités.
- Modifiez les configurations par défaut : Changez immédiatement les mots de passe d'administration par défaut, désactivez les services Telnet ou SSH s'ils sont présents et modifiez les noms de SSID Wi-Fi par défaut s'ils révèlent des détails sur le fabricant de l'appareil.
L'avenir de la sécurité de la maison connectée
L'évolution de la technologie de la maison connectée va vers plus d'autonomie, d'informatique en périphérie (edge computing) et de protocoles standardisés. À mesure que les cadres réglementaires commencent à imposer des déclarations de sécurité plus claires et des durées de support minimales pour le matériel connecté, la sécurité de base des appareils grand public s'améliore lentement.
Cependant, la responsabilité incombe en fin de compte à l'utilisateur et à l'architecte du système. En faisant abstraction du bruit du battage marketing et en comprenant la réalité mécanique de la communication entre appareils réseau, nous pouvons bâtir des espaces de vie automatisés à la fois remarquablement pratiques et résilients face aux menaces actuelles.
Maintenir une maison connectée sûre n'est pas une tâche de configuration ponctuelle ; c'est une pratique continue d'hygiène réseau et d'évaluation critique. Restez informé, segmentez votre infrastructure et demandez-vous toujours ce que vos appareils connectés partagent avec le monde extérieur.
Guides associés
- Architecture de maison connectée locale d'abord : démêler le battage autour du matériel connecté
- Appareils connectés autonomes : démêler le battage autour du matériel connecté
- Cybersécurité au niveau matériel : protéger l'infrastructure moderne
- Services d'infrastructure informatique et de sécurité
Pour une vue d'ensemble, consultez l'article de Wikipédia sur la domotique.