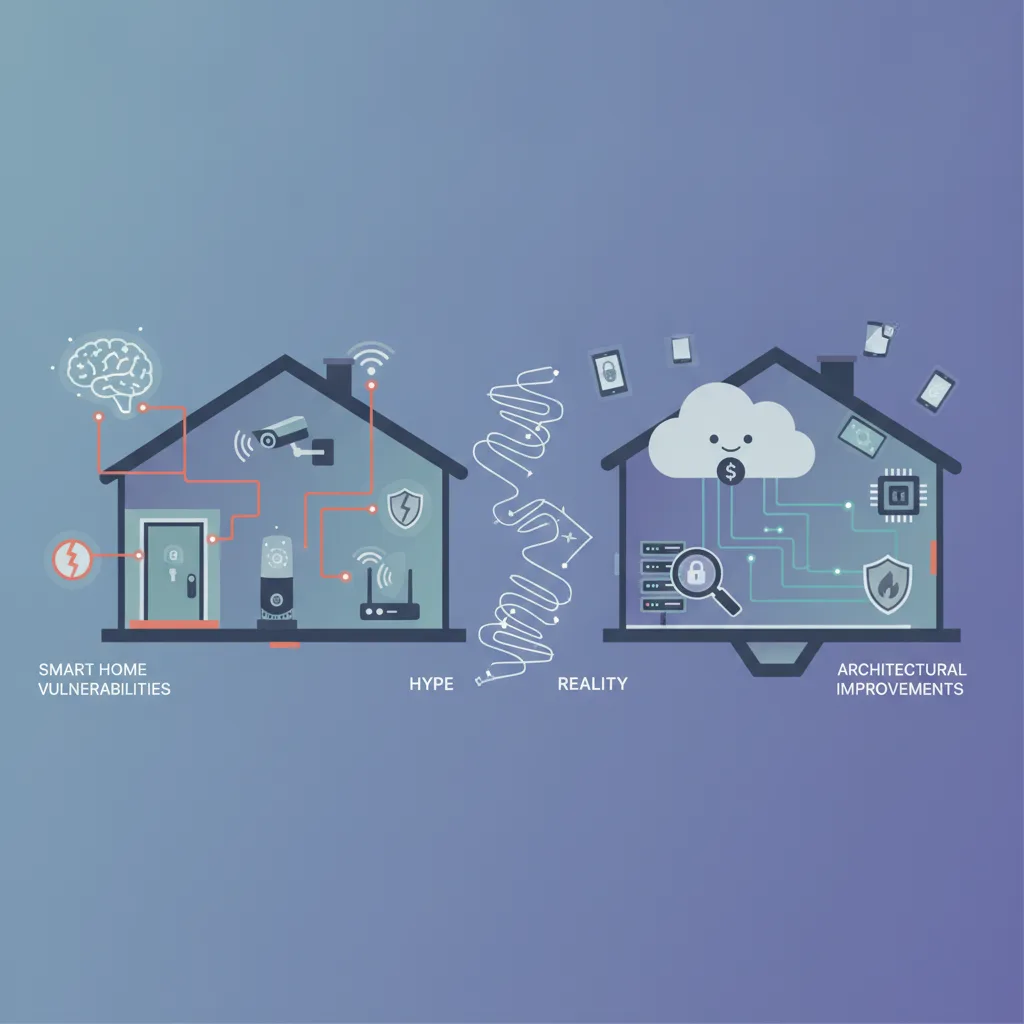
Das Versprechen des modernen Smart Homes war schon immer absoluter Komfort. Wir möchten, dass unsere Thermostate unsere Vorlieben lernen, unsere Lichter sich dem Sonnenuntergang anpassen und unsere Türschlösser uns erkennen, wenn wir uns nähern, ohne dass wir nach dem Schlüssel suchen müssen. Doch während vernetzte Hardware die Heimnetzwerke füllt, ist neben dem Komfort eine dunklere Realität entstanden, und die Sicherheit im Smart Home ist zu einem echten Anliegen geworden. Jüngste Vorfälle mit kompromittierten Zugangspunkten und unerwarteten Schwachstellen in Haushaltsgeräten haben Nutzern vor Augen geführt, dass jedes vernetzte Gerät ein potenzielles Einfallstor ist – und genau deshalb ist die Sicherheit im Smart Home wichtig.
Wenn Schlagzeilen mit alarmierenden Berichten über die Ausnutzung smarter Geräte aufleuchten – von abgefangenen Videostreams bis zu automatisierten Umgehungen von Garagentoren –, geraten Verbraucher wie IT-Fachleute leicht in Panik. Doch zwischen den reißerischen Schlagzeilen und den Hochglanz-Werbematerialien, die lückenlose Sicherheit versprechen, liegt eine differenzierte technische Realität. Zu verstehen, was im heutigen IoT-Ökosystem tatsächlich defekt ist und was bloße Panikmache, ist für jeden unerlässlich, der eine sichere vernetzte Umgebung betreiben möchte.
Die Anatomie von Sicherheitslücken im Smart Home
Um zu verstehen, warum Smart-Home-Geräte so häufig wegen Sicherheitsmängeln in die Nachrichten kommen, müssen wir betrachten, wie IoT-Hardware für Endverbraucher entwickelt, gefertigt und eingesetzt wird. Anders als die IT-Infrastruktur in Unternehmen, die oft strengen Penetrationstests unterzogen wird und von zentralisiertem Patch-Management profitiert, unterliegen smarte Verbrauchergeräte völlig anderen Marktzwängen.
Hersteller preiswerter vernetzter Hardware stellen kurze Markteinführungszeiten und eine reibungslose Nutzererfahrung ab Werk über alles andere. Dieser Fokus führt häufig zu architektonischen Abkürzungen:
- Fest einprogrammierte Zugangsdaten und Backdoors: Viele günstige IoT-Geräte werden mit Standard-Administratorzugangsdaten oder versteckten Diagnoseports ausgeliefert, die nach der Einrichtung aktiv bleiben.
- Unverschlüsselte lokale Kommunikation: Selbst wenn der Cloud-Verkehr per TLS verschlüsselt ist, läuft die Kommunikation zwischen lokalen Unter-Geräten und Hubs oft im Klartext über das lokale Wi-Fi oder Zigbee-Mesh-Netze.
- Verwaister Firmware-Support: Unterhaltungselektronik hat notorisch kurze Support-Zeiträume. Sobald ein Hersteller ein neueres Modell veröffentlicht, enden Sicherheitspatches für ältere Hardware oft vollständig.
- Übermäßige Cloud-Abhängigkeit: Wenn einfache lokale Automatisierungsbefehle über externe Server von Drittanbietern geleitet werden, entstehen unnötige Angriffsflächen und Ausfallpunkte.
Herstellerhype und technische Realität auseinanderhalten
Marketingabteilungen lieben Schlagworte. Begriffe wie „Verschlüsselung auf Militärniveau“, „KI-gestützte Bedrohungserkennung“ und „Zero-Trust-Smart-Ökosysteme“ prangen auf Produktverpackungen und Landingpages. Technikinteressierte Verbraucher und IT-Fachleute müssen jedoch hinter den Marketingglanz blicken, um zu beurteilen, was diese Funktionen in der Praxis tatsächlich bedeuten.
Ein Gerät, das mit „Cloud-basierter KI-Sicherheit“ wirbt, bedeutet zum Beispiel oft schlicht, dass Ihre rohen Sensordaten oder Videostreams zur Verarbeitung auf einen entfernten Server hochgeladen werden. Das entlastet zwar das Gerät selbst, vergrößert aber auch Ihren Datenfußabdruck. Eine echte lokale Verarbeitung („Local-First“) hält die Telemetrie dagegen innerhalb der physischen Grenzen Ihres Heimnetzwerks und verringert so die Gefahr von Angriffen über das Weitverkehrsnetz (WAN) drastisch.
Ebenso sollten Sie Aussagen zur Sicherheit universeller Protokolle skeptisch betrachten. Moderne Standards wie Matter haben zwar ökosystemübergreifende Interoperabilität und bessere grundlegende kryptografische Anforderungen gebracht, sind aber kein Allheilmittel. Ein Standardprotokoll, das auf unsicherer Firmware oder einem ungepatchten Betriebssystem läuft, bleibt verwundbar.
Praktische Smart-Home-Sicherheits-Checkliste für vernetzte Hardware
Ein Smart Home abzusichern erfordert nicht, alle vernetzten Geräte herauszureißen und offline zu leben. Nötig ist vielmehr eine Defense-in-Depth-Denkweise, ähnlich der Administration eines Unternehmensnetzwerks. Nutzen Sie die folgende praktische Checkliste, um Ihr Smart-Home-Ökosystem zu bewerten und zu härten:
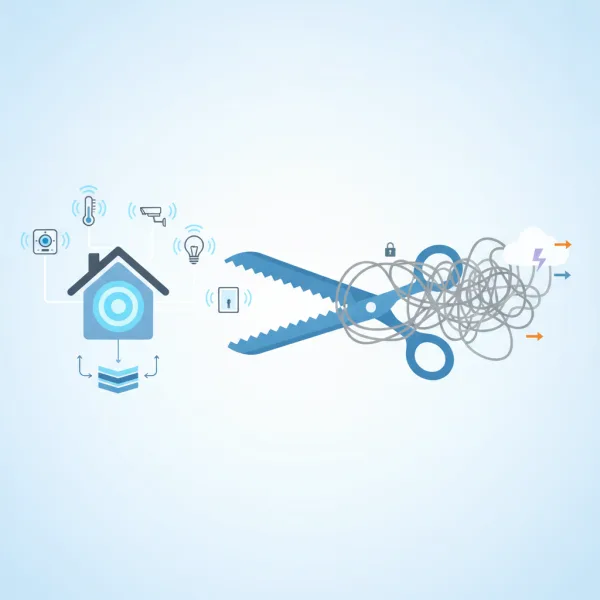
- Segmentieren Sie Ihr Netzwerk: Isolieren Sie alle IoT-Geräte in einem eigenen VLAN oder Gastnetzwerk. So verhindern Sie, dass kompromittierte smarte Lampen oder Steckdosen sensible lokale Rechner, NAS-Geräte oder PCs scannen und von dort aus weiter vordringen.
- Setzen Sie auf lokale Alternativen: Bevorzugen Sie Smart-Hubs und Geräte, die lokale Steuerungsplattformen (wie Home Assistant oder Apple HomeKit) unterstützen, statt solcher, die alle Automatisierungsabläufe über externe Cloud-Server zwingen.
- Deaktivieren Sie ungenutzte Funktionen: Schalten Sie Fernzugriff, UPnP (Universal Plug and Play) und Sprachassistenten-Integrationen bei Geräten ab, die sie nicht zwingend benötigen.
- Prüfen Sie die Firmware-Update-Richtlinien: Informieren Sie sich vor dem Kauf neuer Hardware über die Bilanz des Herstellers bei Sicherheitsupdates. Meiden Sie Marken, die keine klaren Zeitpläne für das Schließen von Schwachstellen nennen.
- Ändern Sie Standardkonfigurationen: Ersetzen Sie sofort alle Standard-Administratorpasswörter, deaktivieren Sie Telnet- oder SSH-Dienste, falls vorhanden, und ändern Sie die Standardnamen der Wi-Fi-SSID, wenn sie Details zum Gerätehersteller verraten.
Der weitere Weg für die Smart-Home-Sicherheit
Die Entwicklung der Smart-Home-Technologie geht in Richtung größerer Autonomie, Edge Computing und standardisierter Protokolle. Da regulatorische Rahmenwerke zunehmend klarere Sicherheitsangaben und Mindest-Supportzeiträume für vernetzte Hardware vorschreiben, verbessert sich die grundlegende Sicherheit handelsüblicher Geräte langsam.
Die Verantwortung liegt jedoch letztlich beim Nutzer und beim Systemarchitekten. Wenn wir den Lärm des Marketing-Hypes ausblenden und die technischen Realitäten der Kommunikation von Netzwerkgeräten verstehen, können wir automatisierte Lebensräume schaffen, die zugleich bemerkenswert komfortabel und widerstandsfähig gegen moderne Bedrohungen sind.
Ein sicheres Smart Home zu betreiben ist keine einmalige Konfigurationsaufgabe, sondern eine fortlaufende Praxis aus Netzwerkhygiene und kritischer Bewertung. Bleiben Sie informiert, segmentieren Sie Ihre Infrastruktur und hinterfragen Sie stets, was Ihre vernetzten Geräte nach außen weitergeben.
Verwandte Ratgeber
- Local-First-Smart-Home-Architektur: den Hype um vernetzte Hardware durchschauen
- Autonome Smart-Geräte: den Hype um vernetzte Hardware durchschauen
- Cybersicherheit auf Hardware-Ebene: moderne Infrastruktur schützen
- IT-Infrastruktur- und Sicherheitsdienste
Einen allgemeinen Überblick bietet der Wikipedia-Artikel zur Hausautomation.