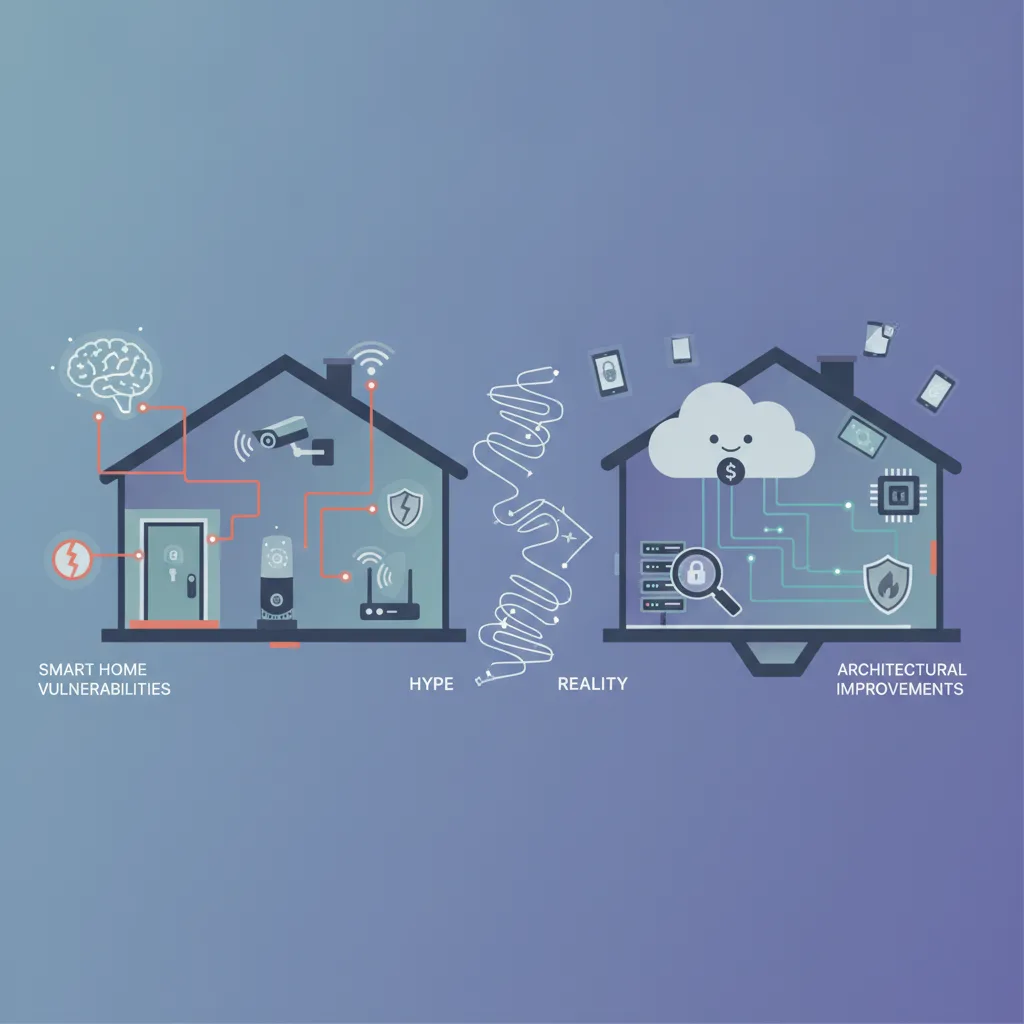
La promesa del hogar inteligente moderno siempre ha sido la comodidad absoluta. Queremos que nuestros termostatos aprendan nuestras preferencias, que las luces se ajusten al atardecer y que las cerraduras nos reconozcan al acercarnos, sin buscar las llaves. Sin embargo, a medida que el hardware conectado satura las redes domésticas, ha surgido una realidad más oscura junto a la comodidad, y la seguridad del hogar inteligente se ha convertido en una preocupación real. Incidentes recientes con puntos de acceso comprometidos y vulnerabilidades inesperadas en electrodomésticos han recordado a los usuarios que cada dispositivo conectado es una posible puerta de entrada, y por eso la seguridad del hogar inteligente importa.
Cuando los titulares destacan alarmantes informes de explotación de dispositivos inteligentes, desde transmisiones de vídeo interceptadas hasta puertas de garaje automáticas burladas, es fácil que tanto consumidores como profesionales de TI entren en pánico. Pero entre los titulares sensacionalistas y los brillantes materiales de marketing que prometen una seguridad hermética hay una realidad técnica con matices. Entender qué está realmente roto en el ecosistema IoT actual y qué es puro alarmismo es esencial para quien quiera mantener un entorno conectado seguro.
Anatomía de las vulnerabilidades de seguridad del hogar inteligente
Para entender por qué los dispositivos del hogar inteligente aparecen con frecuencia en las noticias por fallos de seguridad, hay que ver cómo se diseña, fabrica e implementa el hardware IoT de consumo. A diferencia de la infraestructura de TI empresarial, que suele someterse a rigurosas pruebas de penetración y se beneficia de una gestión centralizada de parches, los dispositivos inteligentes de consumo operan bajo presiones de mercado completamente distintas.
Los fabricantes de hardware conectado de bajo coste priorizan la rapidez de salida al mercado y una experiencia fluida nada más sacar el producto de la caja. Este enfoque suele traducirse en atajos de arquitectura:
- Credenciales codificadas y puertas traseras: Muchos dispositivos IoT económicos se entregan con credenciales de administrador por defecto o puertos de diagnóstico ocultos que siguen activos tras la configuración.
- Comunicación local sin cifrar: Aunque el tráfico en la nube esté cifrado con TLS, la comunicación entre subdispositivos locales y concentradores suele realizarse en texto plano a través de Wi-Fi local o mallas Zigbee.
- Firmware sin soporte: La electrónica de consumo tiene, por desgracia, ciclos de soporte muy cortos. Cuando el fabricante lanza un modelo nuevo, los parches de seguridad del hardware antiguo suelen cesar por completo.
- Dependencia excesiva de la nube: Enviar órdenes básicas de automatización local a servidores remotos de terceros introduce superficies de ataque y puntos de fallo innecesarios.
Separar el bombo de los fabricantes de la realidad de la ingeniería
Al departamento de marketing le encantan las palabras de moda. Términos como «cifrado de grado militar», «detección de amenazas con IA» y «ecosistemas inteligentes de confianza cero» aparecen por todas partes en los envases y las páginas de producto. Sin embargo, los consumidores curiosos de la tecnología y los profesionales de TI deben mirar más allá del brillo publicitario para evaluar qué significan realmente esas funciones en la práctica.
Por ejemplo, un dispositivo que presume de «seguridad con IA en la nube» suele querer decir, simplemente, que los datos brutos de sus sensores o sus transmisiones de vídeo se suben a un servidor remoto para procesarse. Aunque esto descarga trabajo computacional del propio dispositivo, también amplía tu huella de datos. En cambio, un procesamiento realmente local mantiene la telemetría dentro de los límites físicos de tu red doméstica y reduce drásticamente la exposición a brechas en redes de área amplia (WAN).
De igual modo, desconfía de las afirmaciones sobre seguridad de protocolos universales. Aunque estándares modernos como Matter han aportado interoperabilidad entre ecosistemas y han mejorado los requisitos criptográficos básicos, no son una solución mágica. Un protocolo estándar que se ejecuta sobre un firmware subyacente inseguro o un sistema operativo sin parchear sigue siendo vulnerable.
Lista práctica de seguridad del hogar inteligente para hardware conectado
Proteger un hogar inteligente no requiere deshacerse de todos los aparatos conectados ni vivir sin conexión. Lo que se necesita es adoptar una mentalidad de defensa en profundidad, similar a la administración de redes empresariales. Usa la siguiente lista práctica para evaluar y reforzar tu ecosistema de hogar inteligente:
- Segmenta tu red: Aísla todos los dispositivos IoT en una VLAN dedicada o en una red de invitados. Así, una bombilla o un enchufe inteligente comprometidos no podrán escanear ni saltar a equipos locales sensibles, unidades NAS u ordenadores personales.
- Prefiere alternativas locales: Da prioridad a concentradores y dispositivos que admitan plataformas de control local (como Home Assistant o Apple HomeKit) en lugar de los que obligan a pasar todos los ciclos de automatización por servidores externos en la nube.
- Desactiva las funciones que no uses: Apaga el acceso remoto, UPnP (Universal Plug and Play) y las integraciones de asistentes de voz en los dispositivos que no las necesiten estrictamente.
- Revisa las políticas de actualización de firmware: Investiga el historial de actualizaciones de seguridad del fabricante antes de comprar hardware nuevo. Evita las marcas que no ofrecen plazos claros para corregir vulnerabilidades.
- Cambia las configuraciones por defecto: Actualiza de inmediato las contraseñas de administrador predeterminadas, desactiva los servicios Telnet o SSH si existen y cambia los nombres SSID de Wi-Fi por defecto si revelan detalles del fabricante del dispositivo.
El camino a seguir para la seguridad del hogar inteligente
La evolución de la tecnología del hogar inteligente avanza hacia una mayor autonomía, la computación en el borde y los protocolos estandarizados. A medida que los marcos regulatorios empiezan a exigir divulgaciones de seguridad más claras y ciclos mínimos de soporte para el hardware conectado, la seguridad básica de los dispositivos de venta general mejora poco a poco.
Sin embargo, la responsabilidad recae en última instancia en el usuario y en el arquitecto del sistema. Si dejamos atrás el ruido del bombo publicitario y entendemos cómo se comunican realmente los dispositivos de red, podremos construir espacios automatizados que sean a la vez muy cómodos y resistentes a las amenazas actuales.
Mantener un hogar inteligente seguro no es una tarea de configuración puntual; es una práctica continua de higiene de red y evaluación crítica. Mantente informado, segmenta tu infraestructura y cuestiona siempre qué comparten tus dispositivos conectados con el exterior.
Guías relacionadas
- Arquitectura de hogar inteligente con enfoque local: más allá del bombo del hardware conectado
- Dispositivos inteligentes autónomos: más allá del bombo del hardware conectado
- Ciberseguridad a nivel de hardware: protección de la infraestructura moderna
- Servicios de infraestructura de TI y seguridad
Para una visión general, consulta el artículo de Wikipedia sobre domótica.