
Introduction :
De nombreuses entreprises, à l'ère moderne, utilisent des ordinateurs pour suivre leurs données et gérer leurs opérations. Que ferez-vous si votre ordinateur contient des données critiques de votre entreprise et qu'il est volé par vos concurrents ? Une menace de cybersécurité se définit comme un accès non autorisé à vos données ou toute attaque destructrice visant à obtenir des autorisations non autorisées, à perturber l'activité numérique ou à détruire des informations.
Que sont les cybermenaces ?
Une menace de cybersécurité, ou cybermenace, est un acte malveillant qui vise à voler ou à endommager les données, la santé numérique et la stabilité d'une entreprise. Il existe un large éventail de cybermenaces, notamment les virus informatiques, les dénis de service et de nombreux autres vecteurs.
Quel est le but des cybermenaces ?
Le but des cybermenaces est de voler, de perturber, d'obtenir les informations sensibles d'une organisation, d'accéder sans autorisation à ses données et d'endommager un actif informatique, un réseau ou la propriété intellectuelle. Les menaces peuvent venir d'utilisateurs internes de confiance comme de parties externes inconnues situées dans des régions lointaines.
Quels sont les types de cybermenaces ?
Cybercriminalité :
Concerne les particuliers ou organisations qui attaquent des systèmes pour un gain financier ou pour semer le chaos.
Cyberattaque :
La collecte d'informations est fréquemment motivée par des considérations politiques.
Cyberterrorisme :
Le cyberterrorisme vise à générer la panique ou l'anxiété en sapant les systèmes électroniques.
Quelles sont les méthodes courantes utilisées pour menacer la cybersécurité ?
Logiciel malveillant :
- Virus :
Un virus informatique est une application installée sur votre ordinateur à l'insu de l'utilisateur ; c'est un logiciel nuisible et destructeur qui commet des actes malveillants.
- Logiciel espion :
Une application qui enregistre secrètement tout ce qu'un utilisateur fait afin que des pirates en tirent profit. Un logiciel espion peut, par exemple, enregistrer les informations de votre carte bancaire.
- Rançongiciel :
Un rançongiciel est un type de logiciel malveillant qui utilise le chiffrement pour retenir en otage les données d'une victime. Les données vitales d'un individu ou d'une organisation sont chiffrées, ce qui l'empêche d'accéder aux fichiers, dossiers, bases de données ou applications. Une rançon est alors exigée pour retrouver l'accès.
- Adware :
Un logiciel publicitaire (adware) est un logiciel qui peut apparaître sur votre appareil mobile ou votre ordinateur et afficher des fenêtres publicitaires ou des bannières indésirables. Il peut aussi exister une faille ou une faiblesse dans un système d'exploitation ou un logiciel que des pirates peuvent exploiter pour infiltrer votre appareil avec des logiciels malveillants, y compris certaines formes d'adware.
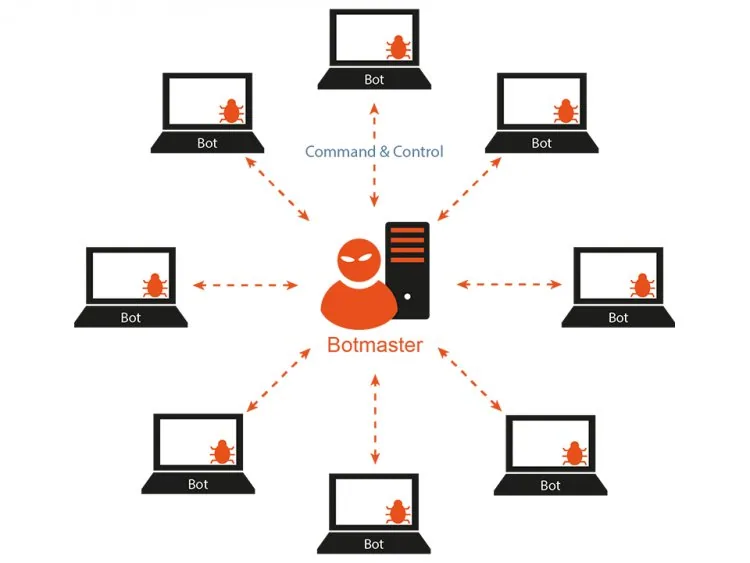
- Botnets :
Un botnet est un ensemble d'ordinateurs infectés par des logiciels malveillants, contrôlés par un seul attaquant ou criminel appelé « bot-herder ». Un bot est une machine isolée placée sous le contrôle du bot-herder. Ils servent aussi à diffuser des bots afin que le botnet puisse recruter d'autres machines.[1]
Quels sont les conseils pour la cybersécurité ?
Comment les particuliers ou les organisations peuvent-ils s'abriter et se protéger contre les cybermenaces ? Voici quelques-unes de nos meilleures recommandations en matière de cybersécurité :
- Mettez à jour vos ordinateurs et votre système d'exploitation:
En mettant régulièrement vos logiciels à jour, vous vous assurez d'avoir installé les dernières mises à jour de sécurité.
- Installez un logiciel antivirus:
Un logiciel antivirus, par exemple Kaspersky Total Security, identifiera et neutralisera les menaces. Pour un niveau de sécurité maximal, vous devez maintenir vos logiciels à jour.
- Utilisez des mots de passe robustes:
Assurez-vous que vos mots de passe sont suffisamment complexes pour que, si quelqu'un veut accéder à votre ordinateur, ils ne soient pas faciles à deviner.
- N'ouvrez pas les pièces jointes d'e-mails provenant de sources inconnues :
Il y a des chances qu'elles soient infectées par un logiciel malveillant.
- Ne cliquez pas sur les liens d'e-mails provenant de sources inconnues ou de sites web suspects :
Les logiciels malveillants sont parfois diffusés ou propagés par des clics sur des liens contenus dans des e-mails d'expéditeurs inconnus ou de sites web inhabituels.
- Évitez d'utiliser des réseaux Wi-Fi publics non sécurisés:
Vous êtes exposé aux attaques de l'homme du milieu si votre réseau n'est pas sécurisé.
Conclusion :
La cybersécurité désigne l'ensemble des méthodologies, technologies et procédures utilisées pour protéger la confidentialité, l'intégrité et la disponibilité des systèmes informatiques, des réseaux et des données contre les cyberattaques ou les accès non autorisés. La cybersécurité est l'un des aspects les plus cruciaux du monde numérique en évolution rapide. Ses menaces sont difficiles à ignorer ; il est donc essentiel d'apprendre à s'en protéger et d'enseigner aux autres comment le faire.
- What is Cyber Security? ; Available from: https://www.kaspersky.com/resource-center/definitions/what-is-cyber-security.
Comparatif des cybermenaces
| Menace | Ce qu'il fait | Comment réduire le risque |
|---|---|---|
| Hameçonnage | Pousse les gens à donner des mots de passe ou de l'argent | Formation du personnel, MFA, filtrage des e-mails |
| Rançongiciel | Chiffre les fichiers et exige un paiement | Sauvegardes hors ligne, correctifs, moindre privilège |
| Logiciel malveillant | Virus, chevaux de Troie et logiciels espions | Protection des terminaux, mises à jour |
| DDoS | Submerge un site jusqu'à ce qu'il tombe | CDN et limitation de débit |
| Attaque de l'homme du milieu | Intercepte le trafic sur les réseaux non sécurisés | HTTPS et VPN |
| Injection SQL | Détourne les champs de saisie pour lire les bases de données | Requêtes paramétrées, validation des entrées |
| Menaces internes | Usage abusif par le personnel ou des prestataires | Contrôle d'accès et journalisation |
Cinq étapes qui bloquent la plupart des attaques
- Activez l'authentification multifacteur pour les comptes de messagerie et d'administration.
- Maintenez les systèmes et les plugins à jour.
- Conservez des sauvegardes testées et hors ligne.
- Formez le personnel à repérer les messages suspects.
- Limitez le nombre de personnes disposant d'un accès administrateur.
Besoin d'un audit ? Découvrez nos services de conseil informatique et notre gestion de serveurs.


