
Introducción:
Hoy en día, muchas empresas usan ordenadores para llevar el control de sus datos y gestionar sus operaciones. ¿Qué haría si su ordenador contuviera datos críticos de su empresa y sus competidores se lo robaran? Una amenaza de ciberseguridad se define como el acceso no autorizado a sus datos o cualquier ataque destructivo que busque obtener permisos no autorizados, interrumpir la actividad digital o destruir información.
¿Qué son las ciberamenazas?
Una amenaza de ciberseguridad o ciberamenaza es un acto malicioso y dañino cuyo objetivo es robar o dañar datos, o atentar contra la salud y la estabilidad digital de una empresa. Existe una amplia gama de ciberamenazas, entre ellas virus informáticos, denegación de servicio y muchos otros vectores.
¿Cuál es el objetivo de las ciberamenazas?
El propósito de las ciberamenazas es robar, interrumpir u obtener información sensible de una organización, acceder sin autorización a sus datos y dañar un activo de TI, una red informática o la propiedad intelectual. Las amenazas pueden provenir tanto de usuarios internos de confianza como de terceros desconocidos situados en regiones lejanas.
¿Cuáles son los tipos de ciberamenazas?
Cibercrimen:
Abarca a personas u organizaciones que atacan sistemas para obtener un beneficio económico o para causar estragos.
Ciberataque:
La recopilación de información suele estar motivada por consideraciones políticas.
Ciberterrorismo:
El ciberterrorismo está diseñado para generar pánico o ansiedad mediante el sabotaje de sistemas electrónicos.
¿Cuáles son algunos de los métodos comunes que amenazan la ciberseguridad?
Malware:
- Virus:
Un virus informático es una aplicación que se instala en su ordenador sin que el usuario lo sepa; es un software dañino y perjudicial que lleva a cabo acciones maliciosas.
- Spyware:
Una aplicación que registra en secreto todo lo que hace un usuario para que los hackers puedan sacarle provecho. El spyware, por ejemplo, puede registrar los datos de su tarjeta de crédito.
- Ransomware:
El ransomware es un tipo de malware que usa el cifrado para secuestrar los datos de una víctima. Los datos vitales de una persona u organización se cifran, lo que les impide acceder a archivos, carpetas, bases de datos o aplicaciones. Después se exige un rescate para recuperar el acceso.
- Adware:
El adware es un software que puede aparecer en su dispositivo móvil u ordenador y mostrar anuncios emergentes o banners no deseados. Además, puede haber fallos o debilidades en su sistema operativo o software que los hackers pueden aprovechar para infiltrar malware en su dispositivo, incluidas algunas formas de adware.
- Botnets:
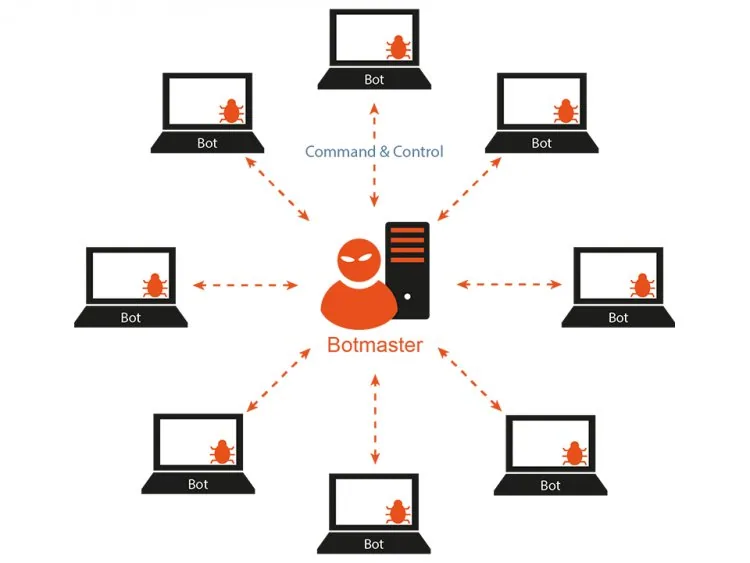
Una botnet es un conjunto o grupo de ordenadores infectados con malware y controlados por un único atacante o delincuente conocido como el «bot-herder». Un bot es una máquina individual que está bajo el control del bot-herder. También se utilizan para distribuir bots, de modo que la botnet pueda reclutar más dispositivos.[1]
¿Cuáles son los consejos para la ciberseguridad?
¿Cómo pueden las personas u organizaciones protegerse frente a las ciberamenazas? Estas son algunas de nuestras mejores recomendaciones de ciberseguridad:
- Actualice sus ordenadores y su sistema operativo:
Si actualiza su software con regularidad, se asegura de tener instaladas las actualizaciones de seguridad más recientes.
- Instale un software antivirus:
Un software antivirus, por ejemplo Kaspersky Total Security, identificará y descartará las amenazas. Para el máximo nivel de seguridad, debe mantener su software actualizado.
- Use contraseñas robustas:
Asegúrese de que sus contraseñas sean difíciles, de modo que, si alguien quiere acceder a su ordenador, no pueda adivinarlas fácilmente.
- No abra archivos adjuntos de correos electrónicos de fuentes desconocidas:
Es posible que estén infectados con malware.
- No haga clic en enlaces de correos electrónicos de fuentes desconocidas ni de sitios web extraños:
El malware a veces se difunde o se propaga al hacer clic en enlaces de correos electrónicos de remitentes extraños o de sitios web desconocidos.
- Evite usar redes Wi-Fi públicas que no sean seguras:
Está desprotegido frente a ataques man-in-the-middle si su red no es segura.
Conclusión:
La ciberseguridad se refiere al conjunto de metodologías, tecnologías y procedimientos que se utilizan para proteger la confidencialidad, la integridad y la disponibilidad de los sistemas informáticos, las redes y los datos frente a ciberataques o accesos no autorizados. Una de las partes más cruciales del mundo digital, vertiginoso y en constante cambio, es la ciberseguridad. Sus amenazas son difíciles de ignorar, por lo que aprender a protegerse de ellas y enseñar a otros a hacerlo es fundamental.
- What is Cyber Security? ; disponible en: https://www.kaspersky.com/resource-center/definitions/what-is-cyber-security.
Comparación de ciberamenazas
| Amenaza | Qué hace | Cómo reducir el riesgo |
|---|---|---|
| Phishing | Engaña a las personas para que entreguen contraseñas o dinero | Capacitación del personal, MFA, filtrado de correo electrónico |
| Ransomware | Cifra archivos y exige un pago | Copias de seguridad sin conexión, parches, mínimo privilegio |
| Malware | Virus, troyanos y spyware | Protección de endpoints, actualizaciones |
| DDoS | Satura un sitio hasta que deja de funcionar | CDN y limitación de tasa |
| Man-in-the-middle | Intercepta el tráfico en redes inseguras | HTTPS y VPN |
| Inyección SQL | Abusa de los campos de entrada para leer bases de datos | Consultas parametrizadas, validación de entradas |
| Amenazas internas | Uso indebido por parte del personal o de contratistas | Control de acceso y registros |
Cinco pasos que bloquean la mayoría de los ataques
- Active la autenticación multifactor en el correo electrónico y en las cuentas de administrador.
- Mantenga actualizados los sistemas y los plugins.
- Mantenga copias de seguridad probadas y sin conexión.
- Capacite al personal para detectar mensajes sospechosos.
- Limite quién tiene acceso de administrador.
¿Necesita una revisión? Consulte nuestros servicios de consultoría de TI y la gestión de servidores.


