
مقدمة:
تستخدم شركات كثيرة في هذا العصر الحديث الحواسيب لتتبع بياناتها وتشغيل عملياتها. فماذا ستفعل إذا كان حاسوبك يحتوي على بيانات حيوية لشركتك وسرقه منافسوك؟ يُعرَّف التهديد الأمني السيبراني بأنه وصول غير مصرح به إلى بياناتك أو أي اعتداء مدمر يهدف إلى الحصول على أذونات غير مصرح بها أو تعطيل النشاط الرقمي أو تدمير المعلومات.
ما هي التهديدات السيبرانية؟
التهديد الأمني السيبراني أو التهديد السيبراني هو فعل خبيث ضار يهدف إلى سرقة البيانات أو إتلافها من سلامة المؤسسة الرقمية واستقرارها. وهناك مجموعة واسعة من التهديدات السيبرانية تشمل فيروسات الحاسوب وهجمات حجب الخدمة والعديد من الوسائل الأخرى.
ما هدف التهديدات السيبرانية؟
الغرض من التهديدات السيبرانية هو سرقة معلومات المؤسسة الحساسة أو تعطيلها أو الحصول عليها، والوصول غير المصرح به إلى بيانات المؤسسة، وإتلاف الأصول التقنية وشبكات الحاسوب والملكية الفكرية. وقد تنشأ التهديدات من مستخدمين داخليين موثوقين وكذلك من أطراف خارجية مجهولة في مناطق بعيدة.
ما أنواع التهديدات السيبرانية؟
الجريمة الإلكترونية:
يشمل الأفراد أو المؤسسات الذين يهاجمون الأنظمة لتحقيق مكاسب مالية أو لإحداث الفوضى.
الهجوم الإلكتروني:
غالباً ما يكون جمع المعلومات مدفوعاً باعتبارات سياسية.
الإرهاب الإلكتروني:
يهدف الإرهاب الإلكتروني إلى إثارة الذعر أو القلق عبر تقويض الأنظمة الإلكترونية.
ما بعض الأساليب الشائعة المستخدمة لتهديد الأمن السيبراني؟
البرمجيات الخبيثة:
- الفيروس:
فيروس الحاسوب هو تطبيق يُثبَّت على حاسوبك دون علم المستخدم، وهو برنامج ضار ومدمر ينفذ أفعالاً خبيثة.
- برامج التجسس:
تطبيق يسجّل سراً كل ما يفعله المستخدم كي يستفيد منه المخترقون. فعلى سبيل المثال، قد تُسجَّل معلومات بطاقتك الائتمانية بواسطة برامج التجسس.
- برامج الفدية:
برامج الفدية هي نوع من البرمجيات الخبيثة تستخدم التشفير لاحتجاز بيانات الضحية كرهينة. تُشفَّر البيانات الحيوية للفرد أو المؤسسة، مما يجعل الوصول إلى الملفات أو المجلدات أو قواعد البيانات أو التطبيقات مستحيلاً. ثم يُطلب فدية مقابل استعادة الوصول.
- البرمجيات الإعلانية:
البرمجيات الإعلانية هي برنامج قد يظهر على جهازك المحمول أو حاسوبك ويعرض إعلانات منبثقة أو لافتات غير مرغوب فيها. وقد يكون هناك بدلاً من ذلك ضرر أو ضعف في إعدادات نظام التشغيل أو البرنامج يمكن للمخترقين استغلاله لاختراق جهازك ببرمجيات خبيثة، بما في ذلك بعض أشكال البرمجيات الإعلانية.
- الشبكات الروبوتية (البوتنت):
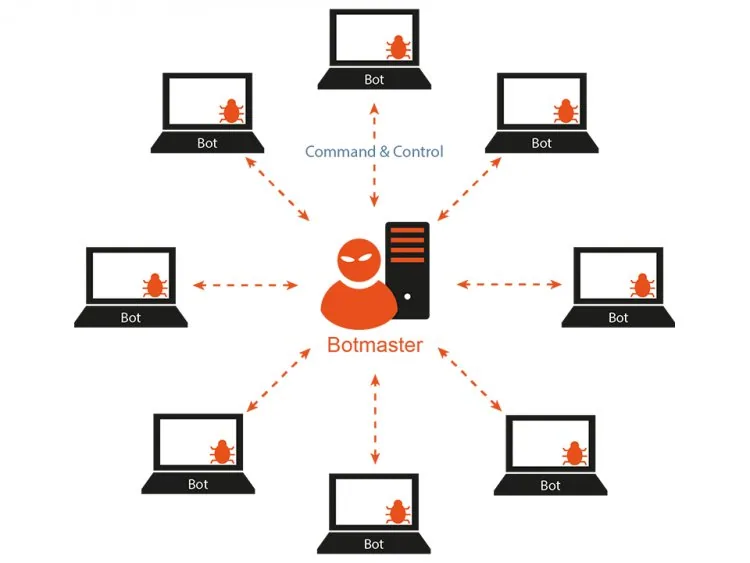
الشبكة الروبوتية (البوتنت) هي مجموعة من الحواسيب المصابة ببرمجيات خبيثة يتحكم بها مهاجم أو مجرم واحد يُعرف بـ"مشغّل الروبوتات". والروبوت هو جهاز منفرد يخضع لسيطرة مشغّل الروبوتات. كما تُستخدم لنشر الروبوتات كي تتمكن الشبكة من تجنيد أجهزة إضافية.[1]
ما نصائح السلامة الإلكترونية؟
كيف يمكن للأفراد أو المؤسسات حماية أنفسهم من التهديدات السيبرانية؟ إليك بعض أهم توصياتنا في مجال الأمن السيبراني:
- حدّث حواسيبك ونظام التشغيل:
إن تحديث برامجك بانتظام يضمن تثبيت أحدث التحديثات الأمنية.
- ثبّت برنامج مكافحة الفيروسات:
فبرامج مكافحة الفيروسات، مثل Kaspersky Total Security، تكتشف المخاطر وتتصدى لها. ولأعلى مستوى من الأمان، عليك إبقاء برامجك محدّثة.
- استخدم كلمات مرور قوية:
تأكد من أن كلمات مرورك صعبة بحيث إذا أراد أحد الوصول إلى حاسوبك فلن يسهل عليه تخمينها.
- لا تفتح المرفقات من مصادر مجهولة في البريد الإلكتروني:
من المحتمل أنها مصابة ببرمجيات خبيثة.
- لا تنقر على الروابط في رسائل البريد الإلكتروني من مصادر مجهولة أو مواقع غريبة:
ينتشر البرنامج الخبيث أحياناً أو يُنشر عبر النقر على روابط في رسائل بريد إلكتروني من مرسلين غرباء أو مواقع غير مألوفة.
- تجنب استخدام شبكات Wi-Fi العامة غير الآمنة:
أنت غير محمي من هجمات الوسيط إذا لم تكن شبكتك آمنة.
الخلاصة:
يشير الأمن السيبراني إلى مجموعة المنهجيات والتقنيات والإجراءات المستخدمة لحماية سرية أنظمة الحاسوب والشبكات والبيانات وسلامتها وتوافرها من الهجمات الإلكترونية أو الوصول غير المصرح به. ويُعد الأمن السيبراني من أهم أجزاء العالم الرقمي سريع الوتيرة ودائم التغير. ويصعب تجاهل تهديداته، لذا فإن تعلم كيفية الحماية منها وتعليم الآخرين ذلك أمر بالغ الأهمية.
- What is Cyber Security? ؛ متاح على: https://www.kaspersky.com/resource-center/definitions/what-is-cyber-security.
مقارنة بين التهديدات السيبرانية
| التهديد | ماذا يفعل | كيفية تقليل المخاطر |
|---|---|---|
| التصيّد الاحتيالي | يخدع الناس لدفعهم إلى تسليم كلمات المرور أو الأموال | تدريب الموظفين، المصادقة متعددة العوامل، تصفية البريد الإلكتروني |
| برامج الفدية | يشفّر الملفات ويطلب مبلغاً مالياً | نسخ احتياطية غير متصلة، التصحيح، أقل الامتيازات |
| البرمجيات الخبيثة | الفيروسات وأحصنة طروادة وبرامج التجسس | حماية نقاط النهاية، التحديثات |
| DDoS | يغمر الموقع حتى يتوقف عن العمل | شبكة توصيل المحتوى (CDN) وتحديد معدل الطلبات |
| هجوم الوسيط | يعترض حركة البيانات على الشبكات غير الآمنة | HTTPS وVPN |
| حقن SQL | يستغل حقول الإدخال لقراءة قواعد البيانات | استعلامات مُعلمَّة، التحقق من المدخلات |
| التهديدات الداخلية | إساءة الاستخدام من الموظفين أو المتعاقدين | التحكم في الوصول والتسجيل |
خمس خطوات تمنع معظم الهجمات
- فعّل المصادقة متعددة العوامل للبريد الإلكتروني وحسابات المسؤولين.
- حافظ على تحديث الأنظمة والإضافات.
- احتفظ بنسخ احتياطية مُختبرة وغير متصلة بالإنترنت.
- درّب الموظفين على اكتشاف الرسائل المشبوهة.
- قيّد من لديهم صلاحية المسؤول.
هل تحتاج إلى مراجعة؟ اطلع على خدمات الاستشارات التقنية وإدارة الخوادم لدينا.


