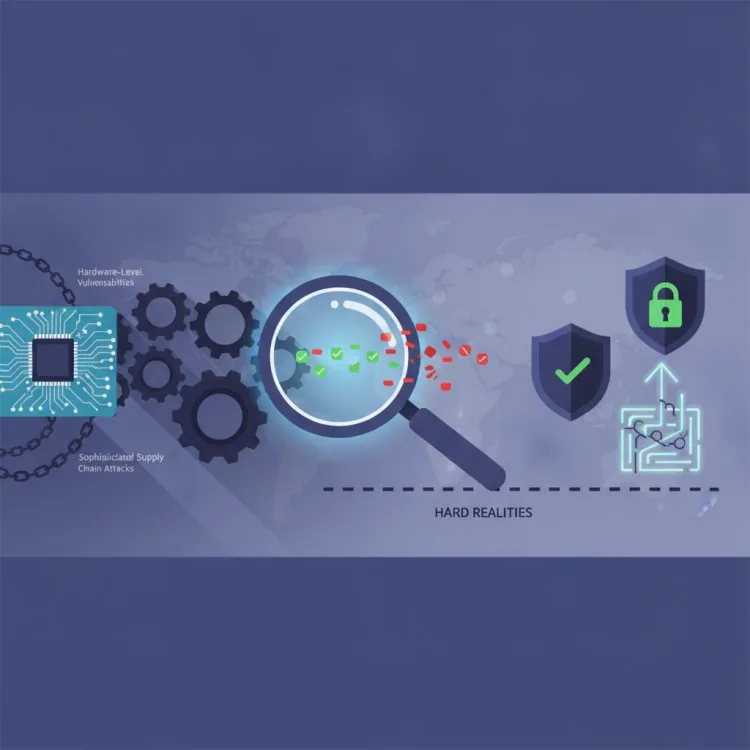
Dans le monde de la technologie, les gros titres vont vite. Une semaine, la conversation est dominée par des capacités révolutionnaires des modèles génératifs ou des jalons de l'informatique quantique ; la suivante, une révélation surprenante émerge sur les vulnérabilités de la chaîne d'approvisionnement physique, du silicium compromis ou des failles de firmware profondément enfouies. Lorsque des affaires éclatent sur des altérations malveillantes du matériel — comme des microcircuits non autorisés intégrés en secret à des appareils grand public ou d'entreprise — cela déclenche une panique immédiate dans la communauté tech.
Pour les décideurs informatiques, les développeurs et les professionnels curieux de technologie, ces incidents rappellent brutalement que notre écosystème numérique repose sur une base physique mondialisée incroyablement complexe. Mais ils créent aussi un épais brouillard de battage médiatique, de peur et de spéculation. Faire le tri dans ce bruit pour comprendre où se situent les vraies menaces techniques — et distinguer les vraies avancées d'ingénierie des risques sensationnalisés — est l'un des défis les plus importants des organisations modernes.
L'anatomie des vulnérabilités modernes de la chaîne d'approvisionnement
Pour comprendre l'état actuel de la sécurité du matériel et des infrastructures, il faut d'abord regarder comment la technologie moderne est construite. Contrairement au logiciel, qui peut être corrigé par une mise à jour à distance en quelques minutes, le matériel a une longue généalogie sinueuse. Un seul appareil peut contenir des composants fabriqués dans un pays, conditionnés dans un autre, assemblés dans un troisième, et chargés d'un firmware écrit par des équipes réparties dans le monde entier.
Ce modèle distribué apporte une efficacité et une innovation formidables, mais il élargit de façon exponentielle la surface d'attaque. Lorsque nous parlons d'altération au niveau matériel ou de micro-interconnexions non autorisées (souvent appelées familièrement « puces espionnes »), nous nous situons à l'extrémité du risque de la chaîne d'approvisionnement. Si des acteurs étatiques ont depuis longtemps la capacité d'intercepter des expéditions ou de compromettre le silicium pendant la fabrication, ces menaces sont très différentes des vulnérabilités logicielles courantes.
Pourtant, les médias tech confondent souvent vulnérabilités théoriques et exploitation active à grande échelle. Comprendre la distinction entre ce qui est *techniquement possible* dans un laboratoire de haute sécurité et ce qui est *économiquement viable* pour un attaquant du marché de masse est essentiel pour conserver une posture de sécurité équilibrée.
Distinguer le vrai du faux : la réalité des menaces matérielles avancées
Lorsque vous évaluez les risques des technologies émergentes — que vous déployiez des capteurs IoT en périphérie du réseau, utilisiez des portefeuilles matériels Web3 décentralisés ou fassiez évoluer une infrastructure cloud — il est utile d'appliquer un scepticisme rigoureux aux affirmations sensationnalistes. Voici comment séparer le mythe de la réalité :
1. Interception ciblée ou contamination de masse
Le mythe : chaque appareil du marché est secrètement piégé en usine.
La réalité : les véritables implantations au niveau matériel — modifier les plans de silicium ou insérer des micro-composants physiques sur une carte de circuit — sont extraordinairement coûteuses, difficiles à déployer à grande échelle et laissent des signatures physiques ou électriques distinctes. Ces techniques sont généralement réservées à l'espionnage ciblé de grande valeur plutôt qu'aux attaques de masse. Les menaces étendues pour le grand public ou les entreprises proviennent bien plus souvent de failles logicielles, de bogues de firmware ou de configurations cloud non sécurisées.
2. L'illusion de l'« air gap »
Le mythe : posséder physiquement le matériel garantit une souveraineté totale sur les données et la confidentialité.
La réalité : posséder l'appareil physique ne signifie pas contrôler tout son cycle de vie. Le matériel moderne repose fortement sur des firmwares complexes à code fermé et sur des services de télémétrie à distance. Si un appareil communique régulièrement avec des serveurs externes, la sécurité de ce matériel est indissociable de celle de son chemin réseau et de ses mécanismes de mise à jour logicielle.
3. La complexité comme passif
Le mythe : le matériel émergent plus avancé et multifonction est intrinsèquement plus sûr grâce aux normes d'ingénierie modernes.
La réalité : la complexité est l'ennemie de la sécurité. Plus il y a de circuits intégrés, de radios sans fil et de blocs de propriété intellectuelle tiers dans une seule puce, plus elle est difficile à auditer. La tendance aux puces hyper-spécialisées fait de la vérification de chaque millimètre carré d'un microcircuit une tâche monumentale.
Une checklist pratique pour atténuer les risques des technologies émergentes
Plutôt que de paniquer à chaque titre alarmant, les organisations et les professionnels de la tech devraient adopter une approche proactive, fondée sur des cadres, de l'intégrité du matériel et de la chaîne d'approvisionnement. Utilisez la checklist suivante pour évaluer et renforcer votre pile technologique :
- Auditez votre écosystème de fournisseurs : exigez une transparence radicale de la part des fournisseurs de matériel sur l'approvisionnement en composants de rang inférieur, les lieux de fabrication et l'origine des mises à jour de firmware.
- Mettez en œuvre une architecture réseau zero trust : ne présumez jamais qu'un appareil est sûr simplement parce qu'il se trouve physiquement dans votre périmètre ou qu'il est présenté comme sécurisé. Surveillez la télémétrie sortante et isolez les appareils IoT et en périphérie sur des VLAN restreints.
- Privilégiez un firmware vérifiable : utilisez du matériel qui prend en charge le démarrage sécurisé, l'attestation cryptographique et un firmware open source ou auditable chaque fois que possible.
- Adoptez la défense en profondeur : ne vous fiez pas à une seule couche de sécurité — qu'il s'agisse d'un boîtier physique ou d'un protocole cryptographique. Combinez des protections matérielles avec une surveillance comportementale, l'authentification multifacteur et la détection d'anomalies.
- Restez informé sur le renseignement sur les menaces : suivez des analyses de sécurité techniques et rigoureuses plutôt que les reportages grand public guidés par la panique pour comprendre les vecteurs d'exploitation réels et les mesures correctives.
Aborder l'avenir de la confiance dans le matériel
Alors que nous entrons dans une ère définie par les flux de travail automatisés, l'intelligence en périphérie et les systèmes de données distribués, les mondes physique et numérique continueront de se confondre. Les discussions récentes sur les compromissions au niveau matériel ne doivent pas paralyser le développement, ni être écartées comme de la simple science-fiction. Elles doivent plutôt servir de catalyseur à une conversation mature, à l'échelle de toute l'industrie, sur la transparence de la chaîne d'approvisionnement.
En gardant la tête froide, en exigeant davantage de responsabilité de la part des fabricants et en bâtissant des architectures résilientes qui partent du principe qu'une compromission est toujours possible, les responsables informatiques et les développeurs peuvent exploiter la puissance des technologies émergentes sans tomber dans le cycle de la peur et de l'engouement.
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step:
- Software Supply Chain Security: Cutting Through the Emerging Tech Hype
- Matériel open source et micro-automatisation : au-delà du battage de l’IoT en périphérie
- Quand la nostalgie rencontre le silicium moderne : comment la modernisation du matériel rétro façonne l’IoT en périphérie
- AI services and automation