Di dunia teknologi, berita bergerak cepat. Satu pekan, percakapan didominasi kemampuan terobosan model generatif atau tonggak komputasi kuantum; pekan berikutnya, muncul pengungkapan mengejutkan tentang kerentanan rantai pasokan fisik, silikon yang dikompromikan, atau cacat firmware yang tertanam dalam. Ketika berita tentang modifikasi perangkat keras berbahaya muncul—seperti mikrochip tidak sah yang diam-diam terintegrasi ke perangkat konsumen atau enterprise—hal itu langsung memicu kepanikan di seluruh komunitas teknologi.
Bagi pengambil keputusan IT, developer, dan profesional yang penasaran dengan teknologi, insiden-insiden ini menjadi pengingat tegas bahwa ekosistem digital kita bertumpu pada fondasi fisik global yang sangat kompleks. Namun, insiden ini juga menciptakan kabut tebal hype, ketakutan, dan spekulasi. Menyaring kebisingan ini untuk memahami di mana ancaman teknis yang nyata berada—dan memisahkan terobosan rekayasa yang sesungguhnya dari risiko yang disensasionalkan—adalah salah satu tantangan paling kritis yang dihadapi organisasi modern.
Anatomi Kerentanan Rantai Pasokan Modern
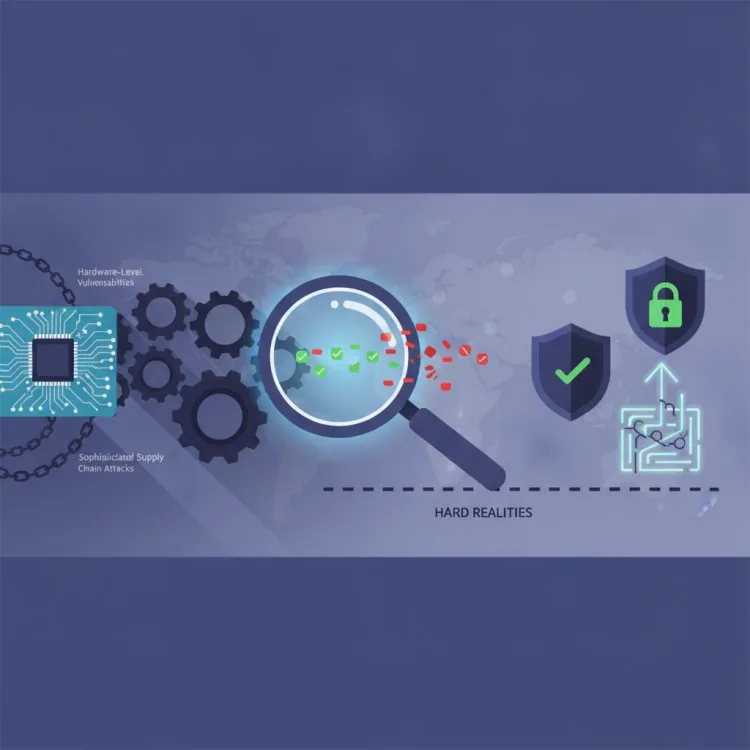
Untuk memahami kondisi keamanan perangkat keras dan infrastruktur saat ini, kita harus lebih dulu melihat bagaimana teknologi modern dibangun. Tidak seperti software yang dapat ditambal lewat pembaruan over-the-air dalam hitungan menit, perangkat keras memiliki silsilah yang panjang dan berliku. Satu perangkat bisa memuat komponen yang difabrikasi di satu negara, dikemas di negara lain, dirakit di negara ketiga, dan dimuat firmware yang ditulis tim terdistribusi di seluruh dunia.
Model terdistribusi ini menghasilkan efisiensi dan inovasi luar biasa, tetapi memperluas permukaan serangan secara eksponensial. Ketika kita membahas manipulasi tingkat perangkat keras atau interkoneksi mikro yang tidak sah (sering disebut secara awam sebagai "spy chip"), kita berbicara tentang ujung ekstrem risiko rantai pasokan. Meskipun aktor negara sejak lama mampu mencegat pengiriman atau membobol silikon saat fabrikasi, ancaman ini sangat berbeda dari kerentanan software standar.
Namun, media teknologi sering mencampuradukkan kerentanan teoretis dengan eksploitasi aktif yang meluas. Memahami perbedaan antara apa yang *secara teknis mungkin* di laboratorium berkeamanan tinggi dan apa yang *layak secara ekonomi* bagi penyerang pasar massal sangat penting untuk menjaga postur keamanan yang seimbang.
Memisahkan Fakta dari Fiksi: Realitas Ancaman Perangkat Keras Tingkat Lanjut
Saat mengevaluasi risiko teknologi baru—baik Anda memasang sensor IoT di edge jaringan, menggunakan dompet perangkat keras Web3 terdesentralisasi, maupun menskalakan infrastruktur cloud—ada baiknya menerapkan skeptisisme yang ketat terhadap klaim sensasional. Berikut cara memisahkan hype dari realitas:
1. Intersepsi Terarah vs. Kontaminasi Massal
Hype: Setiap perangkat di pasaran bebas diam-diam disadap sejak di pabrik.
Realitasnya: Implantasi tingkat perangkat keras yang sesungguhnya—mengubah tata letak silikon atau menyisipkan mikro-komponen fisik ke papan sirkuit—sangat mahal, sulit diskalakan, dan meninggalkan jejak fisik atau elektrik yang khas. Teknik ini biasanya disediakan untuk spionase bernilai tinggi yang sangat terarah, bukan serangan pasar massal. Ancaman konsumen atau enterprise yang luas jauh lebih sering berakar pada eksploitasi software, bug firmware, atau konfigurasi cloud yang tidak aman.
2. Ilusi "Air-Gapped"
Hype: Kepemilikan perangkat keras fisik menjamin kedaulatan data dan privasi total.
Realitasnya: Memiliki perangkat fisik tidak berarti Anda mengendalikan seluruh siklus hidupnya. Perangkat keras modern sangat bergantung pada firmware closed-source yang kompleks dan layanan telemetri jarak jauh. Jika sebuah perangkat rutin berkomunikasi dengan server eksternal, keamanan perangkat keras itu terkait erat dengan keamanan jalur jaringan dan mekanisme pembaruan softwarenya.
3. Kompleksitas sebagai Beban
Hype: Perangkat keras teknologi baru yang lebih canggih dan multifungsi secara inheren lebih aman karena standar rekayasa modern.
Realitasnya: Kompleksitas adalah musuh keamanan. Semakin banyak sirkuit terintegrasi, radio nirkabel, dan blok kekayaan intelektual pihak ketiga yang dijejalkan ke dalam satu keping silikon, semakin sulit untuk diaudit. Tren menuju chip yang sangat terspesialisasi berarti memverifikasi setiap milimeter persegi mikrochip telah menjadi tugas yang sangat besar.
Daftar Periksa Praktis untuk Memitigasi Risiko Teknologi Baru
Alih-alih panik pada setiap berita yang mengkhawatirkan, organisasi dan profesional teknologi sebaiknya menerapkan pendekatan proaktif berbasis kerangka kerja terhadap integritas perangkat keras dan rantai pasokan. Gunakan daftar periksa berikut untuk mengevaluasi dan memperketat tech stack Anda:
- Audit Ekosistem Vendor Anda: Tuntut transparansi radikal dari pemasok perangkat keras mengenai sumber komponen sub-tier, lokasi manufaktur, dan asal-usul pembaruan firmware.
- Terapkan Arsitektur Jaringan Zero-Trust: Jangan pernah berasumsi suatu perangkat aman hanya karena secara fisik berada di dalam perimeter Anda atau dipasarkan sebagai aman. Pantau telemetri keluar dan isolasi perangkat IoT dan edge pada VLAN yang dibatasi.
- Prioritaskan Firmware yang Dapat Diverifikasi: Gunakan perangkat keras yang mendukung mekanisme secure boot, atestasi kriptografi, dan firmware open-source atau yang dapat diaudit bila memungkinkan.
- Terapkan Defense-in-Depth: Jangan bergantung pada satu lapisan keamanan—baik itu casing fisik maupun protokol kriptografi. Gabungkan pengaman perangkat keras dengan pemantauan perilaku, autentikasi multi-faktor, dan deteksi anomali.
- Tetap Terdidik tentang Threat Intelligence: Ikuti analisis keamanan teknis yang ketat, bukan pemberitaan arus utama yang digerakkan kepanikan, untuk memahami vektor eksploitasi yang sebenarnya dan langkah perbaikannya.
Menavigasi Masa Depan Kepercayaan Perangkat Keras
Seiring kita melangkah lebih dalam ke era yang ditentukan oleh alur kerja otomatis, kecerdasan edge, dan sistem data terdistribusi, dunia fisik dan digital akan terus menyatu. Diskusi terbaru seputar kompromi tingkat perangkat keras tidak boleh melumpuhkan pengembangan, dan tidak pula diabaikan sebagai fiksi ilmiah belaka. Sebaliknya, ini harus menjadi katalis bagi percakapan yang matang dan menyeluruh di industri tentang transparansi rantai pasokan.
Dengan berkepala dingin, menuntut akuntabilitas lebih baik dari produsen, dan membangun arsitektur tangguh yang berasumsi kompromi selalu mungkin terjadi, para pemimpin IT dan developer dapat memanfaatkan kekuatan teknologi baru tanpa terjebak dalam siklus ketakutan dan hype.
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: