Teknoloji dünyasında manşetler hızlı hareket eder. Bir hafta konuşmalara üretken modellerdeki çığır açan yetenekler veya kuantum bilişim kilometre taşları hâkim olur; ertesi hafta fiziksel tedarik zinciri açıkları, ele geçirilmiş silikon veya derinlere gömülü donanım yazılımı kusurları hakkında şaşırtıcı bir ifşa ortaya çıkar. Tüketici veya kurumsal cihazlara gizlice yerleştirilmiş yetkisiz mikroçipler gibi kötü niyetli donanım değişikliklerine dair haberler çıktığında, teknoloji topluluğunda anında panik yaşanır.
BT karar vericileri, geliştiriciler ve teknolojiye meraklı profesyoneller için bu olaylar, dijital ekosistemimizin inanılmaz derecede karmaşık, küreselleşmiş bir fiziksel temele dayandığını çarpıcı biçimde hatırlatıyor. Ancak aynı zamanda kalın bir abartı, korku ve spekülasyon sisi de yaratıyorlar. Bu gürültüyü ayıklayarak gerçek teknik tehditlerin nerede olduğunu anlamak ve gerçek mühendislik atılımlarını sansasyonelleştirilmiş risklerden ayırmak, modern kuruluşların karşı karşıya olduğu en kritik zorluklardan biridir.
Modern Tedarik Zinciri Açıklarının Anatomisi
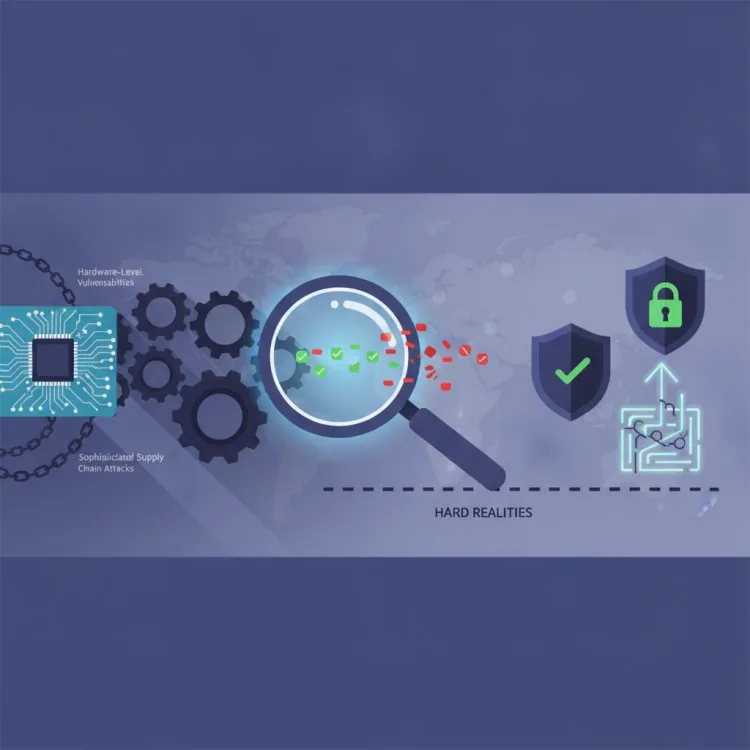
Donanım ve altyapı güvenliğinin mevcut durumunu anlamak için önce modern teknolojinin nasıl üretildiğine bakmalıyız. Dakikalar içinde havadan (OTA) güncellemeyle yamalanabilen yazılımın aksine, donanımın uzun ve dolambaçlı bir soyağacı vardır. Tek bir cihaz bir ülkede üretilmiş, başka birinde paketlenmiş, üçüncüsünde monte edilmiş ve dünya çapında dağıtık ekiplerin yazdığı donanım yazılımıyla yüklenmiş bileşenler içerebilir.
Bu dağıtık model inanılmaz verimlilik ve inovasyon sağlar, ancak saldırı yüzeyini katlanarak genişletir. Donanım seviyesinde kurcalamayı veya yetkisiz mikro ara bağlantıları (halk arasında "casus çipler" olarak anılır) konuştuğumuzda, tedarik zinciri riskinin uç noktasına bakıyoruz. Devlet destekli aktörler sevkiyatları ele geçirme veya üretim sırasında silikonu tehlikeye atma yeteneğine uzun süredir sahip olsa da, bu tehditler standart yazılım açıklarından çok farklıdır.
Ancak teknoloji medyası çoğu zaman kuramsal açıkları yaygın, aktif istismarla karıştırıyor. Yüksek güvenlikli bir laboratuvarda *teknik olarak mümkün* olan ile kitlesel pazara yönelik bir saldırgan için *ekonomik olarak uygulanabilir* olan arasındaki farkı anlamak, dengeli bir güvenlik duruşunu sürdürmek için şarttır.
Gerçeği Kurgudan Ayırmak: Gelişmiş Donanım Tehditlerinin Gerçeği
Gelişmekte olan teknoloji risklerini değerlendirirken (ister ağ ucunda IoT sensörleri dağıtıyor, ister merkeziyetsiz Web3 donanım cüzdanları kullanıyor, ister bulut altyapısını ölçeklendiriyor olun) sansasyonel iddialara titiz bir şüphecilik uygulamak yardımcı olur. Abartıyı gerçeklikten şöyle ayırabilirsiniz:
1. Hedefli Müdahale ve Kitlesel Bulaştırma
Abartı: Açık pazardaki her cihaz fabrikada gizlice dinleme cihazıyla donatılmıştır.
Gerçek: Gerçek donanım seviyesinde implantasyonlar, yani silikon yerleşimlerini değiştirmek veya bir devre kartına fiziksel mikro bileşenler eklemek, olağanüstü pahalıdır, ölçeklendirmesi zordur ve belirgin fiziksel veya elektriksel izler bırakır. Bu teknikler genellikle kitlesel pazar saldırıları için değil, yüksek değerli, son derece hedefli casusluk için ayrılmıştır. Geniş tüketici veya kurumsal tehditlerin kökeninde çok daha sık yazılım istismarları, donanım yazılımı hataları veya güvensiz bulut yapılandırmaları bulunur.
2. "Hava Boşluklu" (Air-Gapped) Yanılgısı
Abartı: Fiziksel donanıma sahip olmak tam veri egemenliğini ve gizliliği garanti eder.
Gerçek: Fiziksel cihaza sahip olmak, tüm yaşam döngüsünü denetlediğiniz anlamına gelmez. Modern donanım, karmaşık, kapalı kaynaklı donanım yazılımına (firmware) ve uzak telemetri servislerine büyük ölçüde dayanır. Bir cihaz düzenli olarak harici sunucularla iletişim kuruyorsa, o donanımın güvenliği ağ yolunun ve yazılım güncelleme mekanizmalarının güvenliğiyle ayrılmaz biçimde bağlantılıdır.
3. Yükümlülük Olarak Karmaşıklık
Abartı: Daha gelişmiş, çok işlevli yeni teknoloji donanımları modern mühendislik standartları sayesinde doğası gereği daha güvenlidir.
Gerçek: Karmaşıklık güvenliğin düşmanıdır. Tek bir silikon parçasına ne kadar çok entegre devre, kablosuz radyo ve üçüncü taraf fikri mülkiyet bloğu sığdırılırsa, denetlemek o kadar zorlaşır. Aşırı uzmanlaşmış çiplere yönelik eğilim, bir mikroçipin her milimetrekaresini doğrulamanın devasa bir görev hâline geldiği anlamına gelir.
Gelişmekte Olan Teknoloji Risklerini Azaltmak İçin Pratik Bir Kontrol Listesi
Her çarpıcı manşet karşısında paniğe kapılmak yerine, kuruluşlar ve teknoloji profesyonelleri donanım ve tedarik zinciri bütünlüğüne proaktif, çerçeve odaklı bir yaklaşım benimsemelidir. Teknoloji yığınınızı değerlendirmek ve sıkılaştırmak için şu kontrol listesini kullanın:
- Tedarikçi Ekosisteminizi Denetleyin: Donanım tedarikçilerinden alt kademe bileşen tedariki, üretim lokasyonları ve donanım yazılımı güncelleme kaynağı konusunda radikal şeffaflık talep edin.
- Sıfır Güven Ağ Mimarisini Uygulayın: Bir cihazı yalnızca çevrenizin içinde fiziksel olarak bulunduğu veya güvenli olarak markalandığı için güvenli varsaymayın. Giden telemetriyi izleyin ve IoT ile uç cihazları kısıtlı VLAN'larda yalıtın.
- Doğrulanabilir Donanım Yazılımına Öncelik Verin: Mümkün olduğunca güvenli önyükleme mekanizmalarını, kriptografik doğrulamayı (attestation) ve açık kaynaklı veya denetlenebilir donanım yazılımını destekleyen donanımlar kullanın.
- Derinlemesine Savunmayı Benimseyin: Fiziksel bir muhafaza ya da kriptografik bir protokol olsun, tek bir güvenlik katmanına güvenmeyin. Donanım korumalarını davranışsal izleme, çok faktörlü kimlik doğrulama ve anormallik tespitiyle birleştirin.
- Tehdit İstihbaratı Konusunda Bilgili Kalın: Gerçek istismar vektörlerini ve giderme adımlarını anlamak için ana akım panik odaklı haberler yerine titiz, teknik güvenlik analizlerini takip edin.
Donanım Güveninin Geleceğinde Yol Almak
Otomatik iş akışları, uç zekâ ve dağıtık veri sistemleriyle tanımlanan bir çağa daha derin ilerledikçe, fiziksel ve dijital dünyalar bulanıklaşmaya devam edecek. Donanım seviyesindeki ihlallere dair son tartışmalar geliştirmeyi felç etmemeli, salt bilim kurgu olarak da bir kenara atılmamalıdır. Bunun yerine, tedarik zinciri şeffaflığı konusunda olgun, sektör çapında bir sohbet için katalizör olmalıdır.
Soğukkanlılığı koruyarak, üreticilerden daha iyi hesap verebilirlik talep ederek ve ödünün her zaman mümkün olduğunu varsayan dirençli mimariler kurarak, BT liderleri ve geliştiriciler korku ve abartı döngüsüne kurban gitmeden gelişmekte olan teknolojilerin gücünden yararlanabilir.
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: