ٹیکنالوجی کی دنیا میں سرخیاں تیزی سے بدلتی ہیں۔ ایک ہفتے گفتگو جنریٹو ماڈلز کی انقلابی صلاحیتوں یا کوانٹم کمپیوٹنگ کے سنگ میلوں پر حاوی ہوتی ہے؛ اگلے ہفتے طبعی سپلائی چین کمزوریوں، متاثرہ سلیکون یا گہرائی میں جڑی فرم ویئر خامیوں کے بارے میں چونکا دینے والا انکشاف سامنے آتا ہے۔ جب بدنیتی پر مبنی ہارڈ ویئر تبدیلیوں، جیسے صارف یا انٹرپرائز ڈیوائسز میں خفیہ طور پر شامل غیر مجاز مائیکرو چپس، کی خبریں پھوٹتی ہیں تو ٹیک کمیونٹی میں فوری گھبراہٹ پھیل جاتی ہے۔
IT فیصلہ سازوں، ڈیولپرز اور ٹیک میں دلچسپی رکھنے والے پروفیشنلز کے لیے یہ واقعات ایک واضح یاد دہانی ہیں کہ ہمارا ڈیجیٹل ایکو سسٹم ایک انتہائی پیچیدہ، عالمی طبعی بنیاد پر کھڑا ہے۔ تاہم یہ ہائپ، خوف اور قیاس آرائی کی گھنی دھند بھی پیدا کرتے ہیں۔ اس شور میں سے گزر کر یہ سمجھنا کہ حقیقی تکنیکی خطرات کہاں ہیں، اور اصل انجینئرنگ کامیابیوں کو سنسنی خیز خطرات سے الگ کرنا، جدید اداروں کو درپیش سب سے اہم چیلنجز میں سے ایک ہے۔
جدید سپلائی چین کمزوریوں کی ساخت
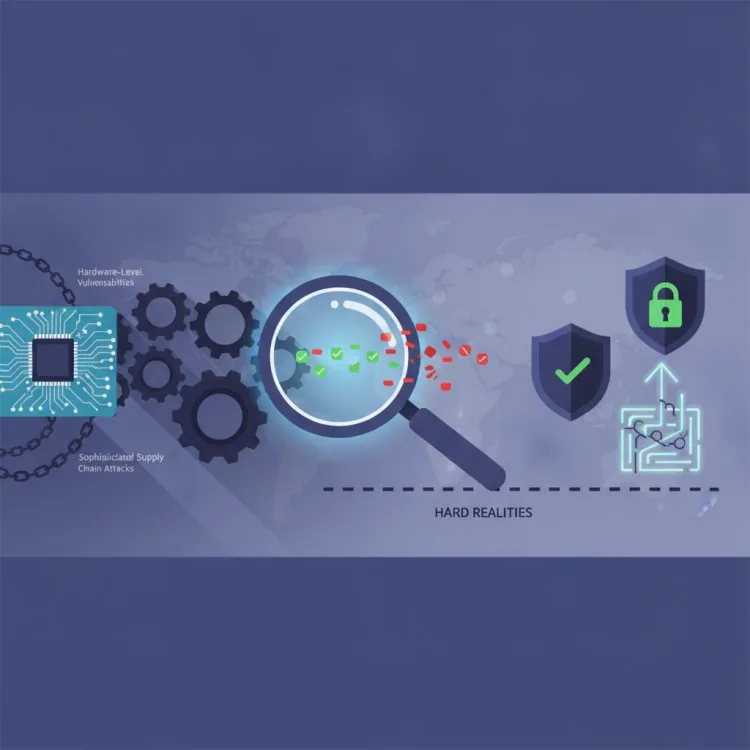
ہارڈ ویئر اور انفراسٹرکچر سیکیورٹی کی موجودہ حالت سمجھنے کے لیے ہمیں پہلے دیکھنا ہوگا کہ جدید ٹیکنالوجی کیسے بنتی ہے۔ سافٹ ویئر کے برعکس، جسے منٹوں میں اوور دی ایئر اپ ڈیٹ کے ذریعے پیچ کیا جا سکتا ہے، ہارڈ ویئر کا ایک طویل، پیچیدہ نسب ہوتا ہے۔ ایک ڈیوائس میں ایسے اجزا ہو سکتے ہیں جو ایک ملک میں تیار ہوئے، دوسرے میں پیک ہوئے، تیسرے میں اسمبل ہوئے اور جن میں دنیا بھر کی تقسیم شدہ ٹیموں کا لکھا فرم ویئر لوڈ کیا گیا ہو۔
یہ تقسیم شدہ ماڈل شاندار کارکردگی اور جدت پیدا کرتا ہے، لیکن حملے کی سطح کو کئی گنا بڑھا دیتا ہے۔ جب ہم ہارڈ ویئر سطح کی چھیڑ چھاڑ یا غیر مجاز مائیکرو انٹر کنیکٹس (جنہیں عام بول چال میں "اسپائی چپس" کہا جاتا ہے) کی بات کرتے ہیں تو ہم سپلائی چین خطرے کے انتہائی سرے کو دیکھ رہے ہوتے ہیں۔ اگرچہ ریاستی عناصر کے پاس طویل عرصے سے ترسیلات کو روکنے یا تیاری کے دوران سلیکون کو متاثر کرنے کی صلاحیت رہی ہے، یہ خطرات معیاری سافٹ ویئر کمزوریوں سے بہت مختلف ہیں۔
پھر بھی ٹیک میڈیا اکثر نظریاتی کمزوریوں کو وسیع، فعال استحصال کے ساتھ گڈ مڈ کر دیتا ہے۔ اس فرق کو سمجھنا کہ ہائی سیکیورٹی لیبارٹری میں *تکنیکی طور پر ممکن* کیا ہے اور عام مارکیٹ کے حملہ آور کے لیے *معاشی طور پر قابل عمل* کیا ہے، متوازن سیکیورٹی موقف برقرار رکھنے کے لیے ضروری ہے۔
حقیقت کو افسانے سے الگ کرنا: جدید ہارڈ ویئر خطرات کی حقیقت
ابھرتی ٹیک کے خطرات کا جائزہ لیتے وقت، چاہے آپ نیٹ ورک ایج پر IoT سینسرز لگا رہے ہوں، غیر مرکزی Web3 ہارڈ ویئر والٹس استعمال کر رہے ہوں یا کلاؤڈ انفراسٹرکچر بڑھا رہے ہوں، سنسنی خیز دعووں پر سخت شک کا اطلاق مفید ہے۔ ہائپ کو حقیقت سے الگ کرنے کا طریقہ یہ ہے:
1۔ ہدفی مداخلت بمقابلہ بڑے پیمانے پر آلودگی
ہائپ: کھلی مارکیٹ میں ہر ڈیوائس فیکٹری میں خفیہ طور پر جاسوسی کے آلے سے لیس ہے۔
حقیقت: حقیقی ہارڈ ویئر سطح کی امپلانٹیشنز، یعنی سلیکون لے آؤٹس میں ترمیم یا سرکٹ بورڈ پر طبعی مائیکرو اجزا ڈالنا، غیر معمولی طور پر مہنگی، وسیع پیمانے پر مشکل اور واضح طبعی یا برقی نشانات چھوڑنے والی ہوتی ہیں۔ یہ تکنیکیں عموماً اعلیٰ قدر کی، انتہائی ہدفی جاسوسی کے لیے مخصوص ہوتی ہیں نہ کہ عام مارکیٹ کے حملوں کے لیے۔ وسیع صارف یا انٹرپرائز خطرات کہیں زیادہ اکثر سافٹ ویئر استحصال، فرم ویئر بگز یا غیر محفوظ کلاؤڈ کنفیگریشنز میں جڑے ہوتے ہیں۔
2۔ "ایئر گیپڈ" کا فریب
ہائپ: طبعی ہارڈ ویئر کی ملکیت مکمل ڈیٹا خودمختاری اور پرائیویسی کی ضمانت دیتی ہے۔
حقیقت: طبعی ڈیوائس کا مالک ہونے کا مطلب یہ نہیں کہ آپ اس کے پورے لائف سائیکل کو کنٹرول کرتے ہیں۔ جدید ہارڈ ویئر پیچیدہ، بند سورس فرم ویئر اور ریموٹ ٹیلی میٹری سروسز پر بہت انحصار کرتا ہے۔ اگر کوئی ڈیوائس باقاعدگی سے بیرونی سرورز سے رابطہ کرتی ہے تو اس ہارڈ ویئر کی سیکیورٹی اس کے نیٹ ورک راستے اور سافٹ ویئر اپ ڈیٹ میکانزم کی سیکیورٹی سے ناقابل علیحدگی طور پر جڑی ہے۔
3۔ پیچیدگی بطور بوجھ
ہائپ: زیادہ جدید، کثیر المقاصد ابھرتی ٹیک ہارڈ ویئر جدید انجینئرنگ معیارات کی وجہ سے فطری طور پر زیادہ محفوظ ہے۔
حقیقت: پیچیدگی سیکیورٹی کی دشمن ہے۔ سلیکون کے ایک ٹکڑے میں جتنے زیادہ انٹیگریٹڈ سرکٹس، وائرلیس ریڈیوز اور تھرڈ پارٹی انٹلیکچوئل پراپرٹی بلاکس ہوں، آڈٹ اتنا ہی مشکل ہوتا ہے۔ انتہائی مخصوص چپس کے رجحان کا مطلب ہے کہ مائیکرو چپ کے ہر مربع ملی میٹر کی تصدیق ایک بہت بڑا کام بن گیا ہے۔
ابھرتی ٹیک کے خطرات کم کرنے کے لیے عملی چیک لسٹ
ہر خوفناک سرخی پر گھبرانے کے بجائے، اداروں اور ٹیک پروفیشنلز کو ہارڈ ویئر اور سپلائی چین کی سالمیت کے لیے فعال، فریم ورک پر مبنی طریقہ اپنانا چاہیے۔ اپنے ٹیک اسٹیک کو جانچنے اور مضبوط کرنے کے لیے درج ذیل چیک لسٹ استعمال کریں:
- اپنے وینڈر ایکو سسٹم کا آڈٹ کریں: ہارڈ ویئر سپلائرز سے ان کے ذیلی درجے کے اجزا کی سورسنگ، مینوفیکچرنگ مقامات اور فرم ویئر اپ ڈیٹ کے ماخذ کے بارے میں مکمل شفافیت کا مطالبہ کریں۔
- زیرو ٹرسٹ نیٹ ورک آرکیٹیکچر نافذ کریں: کسی ڈیوائس کو صرف اس لیے محفوظ نہ سمجھیں کہ وہ جسمانی طور پر آپ کی حد کے اندر ہے یا محفوظ کے طور پر برانڈڈ ہے۔ آؤٹ باؤنڈ ٹیلی میٹری کی نگرانی کریں اور IoT اور ایج ڈیوائسز کو محدود VLANs پر الگ رکھیں۔
- قابل تصدیق فرم ویئر کو ترجیح دیں: جہاں ممکن ہو ایسا ہارڈ ویئر استعمال کریں جو سیکیور بوٹ میکانزم، کرپٹوگرافک تصدیق اور اوپن سورس یا قابل آڈٹ فرم ویئر کو سپورٹ کرتا ہو۔
- گہرائی میں دفاع اپنائیں: سیکیورٹی کی کسی ایک تہہ پر انحصار نہ کریں، چاہے وہ فزیکل انکلوژر ہو یا کرپٹوگرافک پروٹوکول۔ ہارڈ ویئر تحفظات کو رویے کی نگرانی، ملٹی فیکٹر توثیق اور بے ضابطگی کی نشاندہی کے ساتھ ملائیں۔
- خطرے کی انٹیلی جنس سے باخبر رہیں: اصل استحصالی ویکٹرز اور تدارکی اقدامات سمجھنے کے لیے مرکزی دھارے کی خوف زدہ رپورٹنگ کے بجائے سخت، تکنیکی سیکیورٹی تجزیات کی پیروی کریں۔
ہارڈ ویئر پر اعتماد کے مستقبل میں راستہ تلاش کرنا
جیسے جیسے ہم خودکار ورک فلوز، ایج انٹیلی جنس اور تقسیم شدہ ڈیٹا سسٹمز سے متعین دور میں گہرے جاتے ہیں، طبعی اور ڈیجیٹل دنیائیں دھندلی ہوتی رہیں گی۔ ہارڈ ویئر سطح کے سمجھوتوں کے حالیہ مباحث کو ترقی کو مفلوج نہیں کرنا چاہیے، اور نہ ہی انہیں محض سائنس فکشن کہہ کر ٹال دینا چاہیے۔ بلکہ انہیں سپلائی چین کی شفافیت پر پختہ، صنعت گیر گفتگو کے لیے محرک بننا چاہیے۔
ٹھنڈے دماغ سے کام لے کر، مینوفیکچررز سے بہتر جوابدہی کا مطالبہ کر کے، اور ایسے لچکدار آرکیٹیکچرز بنا کر جو یہ فرض کرتے ہیں کہ سمجھوتہ ہمیشہ ممکن ہے، IT لیڈرز اور ڈیولپرز خوف اور ہائپ کے چکر کا شکار ہوئے بغیر ابھرتی ٹیکنالوجیز کی طاقت سے فائدہ اٹھا سکتے ہیں۔
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: