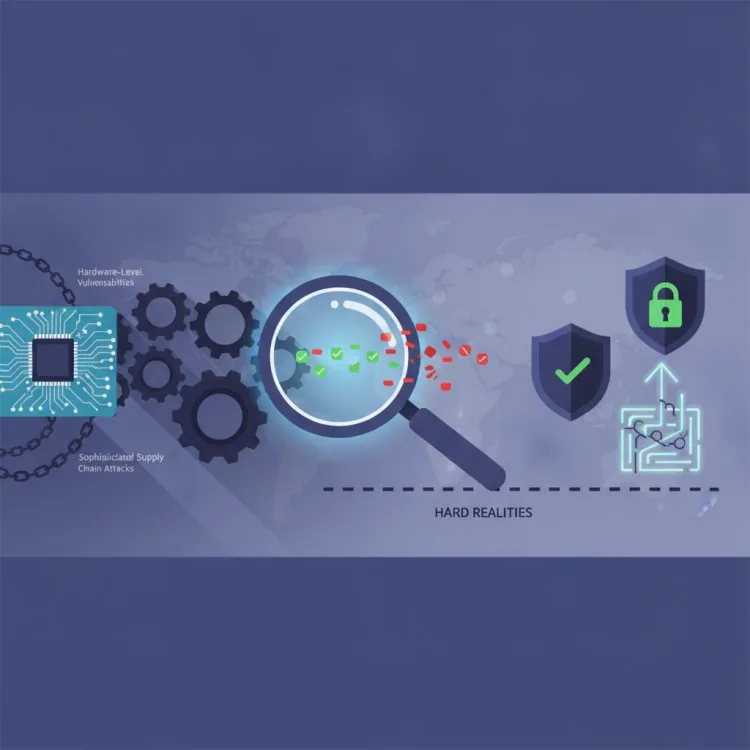
প্রযুক্তির দুনিয়ায় শিরোনাম দ্রুত বদলায়। এক সপ্তাহে আলোচনায় থাকে জেনারেটিভ মডেল বা কোয়ান্টাম কম্পিউটিংয়ের যুগান্তকারী সক্ষমতা; পরের সপ্তাহে ভৌত সাপ্লাই চেইন ভঙ্গুরতা, আপসকৃত সিলিকন বা গভীরে প্রোথিত ফার্মওয়্যার ত্রুটি নিয়ে চমকপ্রদ তথ্য সামনে আসে। ভোক্তা বা এন্টারপ্রাইজ ডিভাইসে গোপনে যুক্ত অননুমোদিত মাইক্রোচিপের মতো দূষিত হার্ডওয়্যার পরিবর্তনের খবর ফাঁস হলে প্রযুক্তি সম্প্রদায়ে তাৎক্ষণিক আতঙ্ক ছড়ায়।
আইটি সিদ্ধান্তগ্রহণকারী, ডেভেলপার ও প্রযুক্তি-আগ্রহী পেশাজীবীদের জন্য এসব ঘটনা কঠোরভাবে মনে করিয়ে দেয় যে আমাদের ডিজিটাল ইকোসিস্টেম এক অবিশ্বাস্য রকম জটিল, বিশ্বায়িত ভৌত ভিত্তির ওপর দাঁড়িয়ে। তবে এগুলো হাইপ, ভয় ও জল্পনার ঘন কুয়াশাও তৈরি করে। এই কোলাহল ভেদ করে প্রকৃত প্রযুক্তিগত হুমকি কোথায় তা বোঝা—এবং প্রকৃত প্রকৌশল অগ্রগতিকে চাঞ্চল্যকর ঝুঁকি থেকে আলাদা করা—আধুনিক প্রতিষ্ঠানগুলোর সামনে সবচেয়ে গুরুত্বপূর্ণ চ্যালেঞ্জগুলোর একটি।
আধুনিক সাপ্লাই চেইন ভঙ্গুরতার গঠন
হার্ডওয়্যার ও অবকাঠামো নিরাপত্তার বর্তমান অবস্থা বুঝতে প্রথমে দেখতে হবে আধুনিক প্রযুক্তি কীভাবে তৈরি হয়। সফটওয়্যারের মতো নয়, যা মিনিটের মধ্যে ওভার-দ্য-এয়ার আপডেটে প্যাচ করা যায়, হার্ডওয়্যারের রয়েছে দীর্ঘ, আঁকাবাঁকা বংশপরিচয়। একটি ডিভাইসে এমন উপাদান থাকতে পারে যা এক দেশে তৈরি, অন্য দেশে প্যাকেজ করা, তৃতীয় দেশে সংযোজিত এবং বিশ্বজুড়ে ছড়ানো টিমের লেখা ফার্মওয়্যার দিয়ে লোড করা।
এই বিতরিত মডেল অবিশ্বাস্য দক্ষতা ও উদ্ভাবন আনে, কিন্তু আক্রমণ পরিসরকে ঘাতগুণে বাড়িয়ে দেয়। হার্ডওয়্যার-স্তরের টেম্পারিং বা অননুমোদিত মাইক্রো-ইন্টারকানেক্ট (প্রায়ই কথ্য ভাষায় "স্পাই চিপ" বলা হয়) নিয়ে আলোচনার সময় আমরা সাপ্লাই চেইন ঝুঁকির চরম প্রান্ত দেখছি। রাষ্ট্রীয় শক্তিগুলো দীর্ঘকাল ধরে চালান আটকানো বা ফ্যাব্রিকেশনের সময় সিলিকন আপস করার সক্ষমতা রাখলেও, এই হুমকিগুলো সাধারণ সফটওয়্যার ভঙ্গুরতা থেকে সম্পূর্ণ আলাদা।
তবু প্রযুক্তি মিডিয়া প্রায়ই তাত্ত্বিক ভঙ্গুরতাকে ব্যাপক, সক্রিয় শোষণের সাথে গুলিয়ে ফেলে। উচ্চ-নিরাপত্তা পরীক্ষাগারে *প্রযুক্তিগতভাবে সম্ভব* কী এবং গণবাজারের আক্রমণকারীর জন্য *অর্থনৈতিকভাবে লাভজনক* কী, এই পার্থক্য বোঝা ভারসাম্যপূর্ণ নিরাপত্তা অবস্থান বজায় রাখতে অপরিহার্য।
সত্য ও কল্পনা আলাদা করা: উন্নত হার্ডওয়্যার হুমকির বাস্তবতা
উদীয়মান প্রযুক্তির ঝুঁকি মূল্যায়ন করার সময়—আপনি নেটওয়ার্ক এজে IoT সেন্সর স্থাপন করুন, বিকেন্দ্রীভূত Web3 হার্ডওয়্যার ওয়ালেট ব্যবহার করুন বা ক্লাউড অবকাঠামো স্কেল করুন—চাঞ্চল্যকর দাবির প্রতি কঠোর সংশয় প্রয়োগ করা সহায়ক। হাইপ ও বাস্তবতা আলাদা করার উপায় এখানে:
১. লক্ষ্যভিত্তিক আড়িপাতা বনাম গণ-দূষণ
হাইপ: খোলা বাজারের প্রতিটি ডিভাইসে কারখানাতেই গোপনে আড়ি পাতার যন্ত্র বসানো আছে।
বাস্তবতা: প্রকৃত হার্ডওয়্যার-স্তরের ইমপ্ল্যান্টেশন—সিলিকন লেআউট পরিবর্তন বা সার্কিট বোর্ডে ভৌত মাইক্রো-কম্পোনেন্ট বসানো—অত্যন্ত ব্যয়বহুল, স্কেল করা কঠিন এবং স্বতন্ত্র ভৌত বা বৈদ্যুতিক চিহ্ন রেখে যায়। এসব কৌশল সাধারণত গণবাজারের আক্রমণের জন্য নয়, উচ্চমূল্যের, অত্যন্ত লক্ষ্যভিত্তিক গুপ্তচরবৃত্তির জন্য সংরক্ষিত। ব্যাপক ভোক্তা বা এন্টারপ্রাইজ হুমকির মূল অনেক বেশি ক্ষেত্রে সফটওয়্যার এক্সপ্লয়েট, ফার্মওয়্যার বাগ বা অনিরাপদ ক্লাউড কনফিগারেশনে নিহিত।
2. "এয়ার-গ্যাপড" ভ্রম
হাইপ: ভৌত হার্ডওয়্যারের মালিকানা সম্পূর্ণ ডেটা সার্বভৌমত্ব ও গোপনীয়তার নিশ্চয়তা দেয়।
বাস্তবতা: ভৌত ডিভাইসের মালিক হওয়া মানে তার পুরো জীবনচক্র আপনার নিয়ন্ত্রণে থাকা নয়। আধুনিক হার্ডওয়্যার জটিল, ক্লোজড-সোর্স ফার্মওয়্যার ও রিমোট টেলিমেট্রি সেবার ওপর ব্যাপকভাবে নির্ভরশীল। কোনো ডিভাইস নিয়মিত বাহ্যিক সার্ভারের সাথে যোগাযোগ করলে সেই হার্ডওয়্যারের নিরাপত্তা তার নেটওয়ার্ক পথ ও সফটওয়্যার আপডেট ব্যবস্থার নিরাপত্তার সাথে অবিচ্ছেদ্যভাবে যুক্ত।
3. দায় হিসেবে জটিলতা
হাইপ: আধুনিক ইঞ্জিনিয়ারিং মানের কারণে আরও উন্নত, বহুমুখী উদীয়মান প্রযুক্তির হার্ডওয়্যার সহজাতভাবেই বেশি নিরাপদ।
বাস্তবতা: জটিলতা নিরাপত্তার শত্রু। একটি সিলিকন খণ্ডে যত বেশি ইন্টিগ্রেটেড সার্কিট, ওয়্যারলেস রেডিও ও থার্ড-পার্টি ইন্টেলেকচুয়াল প্রপার্টি ব্লক ঠাসা হয়, অডিট করা তত কঠিন হয়। অতি-বিশেষায়িত চিপের প্রবণতার অর্থ হলো মাইক্রোচিপের প্রতিটি বর্গ মিলিমিটার যাচাই করা এক বিশাল কাজ হয়ে উঠেছে।
উদীয়মান প্রযুক্তির ঝুঁকি প্রশমনের একটি ব্যবহারিক চেকলিস্ট
প্রতিটি উদ্বেগজনক শিরোনামে আতঙ্কিত না হয়ে প্রতিষ্ঠান ও প্রযুক্তি পেশাজীবীদের হার্ডওয়্যার ও সাপ্লাই চেইন অখণ্ডতার জন্য সক্রিয়, ফ্রেমওয়ার্কভিত্তিক পদ্ধতি অবলম্বন করা উচিত। আপনার টেক স্ট্যাক মূল্যায়ন ও আরও শক্তিশালী করতে নিচের চেকলিস্ট ব্যবহার করুন:
- আপনার ভেন্ডর ইকোসিস্টেম অডিট করুন: হার্ডওয়্যার সরবরাহকারীদের কাছ থেকে তাদের সাব-টিয়ার কম্পোনেন্ট সংগ্রহ, উৎপাদন স্থান এবং ফার্মওয়্যার আপডেটের উৎস সম্পর্কে সম্পূর্ণ স্বচ্ছতা দাবি করুন।
- জিরো-ট্রাস্ট নেটওয়ার্ক আর্কিটেকচার প্রয়োগ করুন: কোনো ডিভাইস কেবল আপনার সীমানার ভেতরে ভৌতভাবে আছে বা নিরাপদ বলে ব্র্যান্ড করা বলেই তা নিরাপদ ধরে নেবেন না। বহির্গামী টেলিমেট্রি পর্যবেক্ষণ করুন এবং IoT ও এজ ডিভাইসকে সীমাবদ্ধ VLAN-এ আলাদা রাখুন।
- যাচাইযোগ্য ফার্মওয়্যারকে অগ্রাধিকার দিন: যেখানে সম্ভব সিকিউর বুট ব্যবস্থা, ক্রিপ্টোগ্রাফিক অ্যাটেস্টেশন এবং ওপেন-সোর্স বা অডিটযোগ্য ফার্মওয়্যার সমর্থন করে এমন হার্ডওয়্যার ব্যবহার করুন।
- ডিফেন্স-ইন-ডেপথ গ্রহণ করুন: কেবল একটি নিরাপত্তা স্তরের ওপর নির্ভর করবেন না—তা ভৌত আবরণ হোক বা ক্রিপ্টোগ্রাফিক প্রোটোকল। হার্ডওয়্যার সুরক্ষার সাথে আচরণগত মনিটরিং, মাল্টি-ফ্যাক্টর অথেন্টিকেশন ও অসঙ্গতি শনাক্তকরণ মেলান।
- হুমকি গোয়েন্দা তথ্য সম্পর্কে সচেতন থাকুন: প্রকৃত এক্সপ্লয়েট ভেক্টর ও প্রতিকারের ধাপ বুঝতে আতঙ্কনির্ভর মূলধারার প্রতিবেদনের বদলে কঠোর, প্রযুক্তিগত নিরাপত্তা বিশ্লেষণ অনুসরণ করুন।
হার্ডওয়্যার বিশ্বাসের ভবিষ্যৎ পথ চলা
স্বয়ংক্রিয় ওয়ার্কফ্লো, এজ ইন্টেলিজেন্স ও বিতরিত ডেটা সিস্টেম দ্বারা সংজ্ঞায়িত এক যুগে আমরা যত গভীরে যাচ্ছি, ভৌত ও ডিজিটাল জগতের সীমারেখা তত ঝাপসা হতে থাকবে। হার্ডওয়্যার-স্তরের আপসের সাম্প্রতিক আলোচনা ডেভেলপমেন্টকে অচল করা উচিত নয়, আবার নিছক কল্পবিজ্ঞান বলে উড়িয়েও দেওয়া উচিত নয়। বরং এগুলো সাপ্লাই চেইন স্বচ্ছতা নিয়ে একটি পরিণত, শিল্প-ব্যাপী আলোচনার অনুঘটক হওয়া উচিত।
শান্ত মাথায় থেকে, নির্মাতাদের কাছ থেকে আরও ভালো জবাবদিহিতা দাবি করে এবং আপস সবসময়ই সম্ভব ধরে নিয়ে স্থিতিস্থাপক আর্কিটেকচার গড়ে আইটি নেতা ও ডেভেলপাররা ভয় ও হাইপের চক্রের শিকার না হয়েই উদীয়মান প্রযুক্তির শক্তি কাজে লাগাতে পারেন।
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: