No mundo da tecnologia, as manchetes correm rápido. Em uma semana, a conversa é dominada por capacidades inovadoras de modelos generativos ou por marcos da computação quântica; na seguinte, surge uma revelação alarmante sobre vulnerabilidades da cadeia de suprimentos física, silício comprometido ou falhas de firmware profundamente embutidas. Quando surgem notícias sobre alterações maliciosas de hardware, como microchips não autorizados integrados secretamente a dispositivos de consumo ou corporativos, isso desencadeia pânico imediato na comunidade de tecnologia.
Para gestores de TI, desenvolvedores e profissionais curiosos por tecnologia, esses incidentes são um lembrete contundente de que o nosso ecossistema digital repousa sobre uma base física globalizada e incrivelmente complexa. No entanto, também criam uma densa névoa de exagero, medo e especulação. Filtrar esse ruído para entender onde estão as ameaças técnicas reais, e separar avanços genuínos de engenharia de riscos sensacionalistas, é um dos desafios mais críticos das organizações modernas.
A anatomia das vulnerabilidades modernas da cadeia de suprimentos
Para entender o estado atual da segurança de hardware e infraestrutura, precisamos primeiro olhar como a tecnologia moderna é construída. Diferentemente do software, que pode receber um patch por atualização over-the-air em minutos, o hardware tem uma origem longa e sinuosa. Um único dispositivo pode conter componentes fabricados em um país, encapsulados em outro, montados em um terceiro e carregados com firmware escrito por equipes distribuídas pelo mundo.
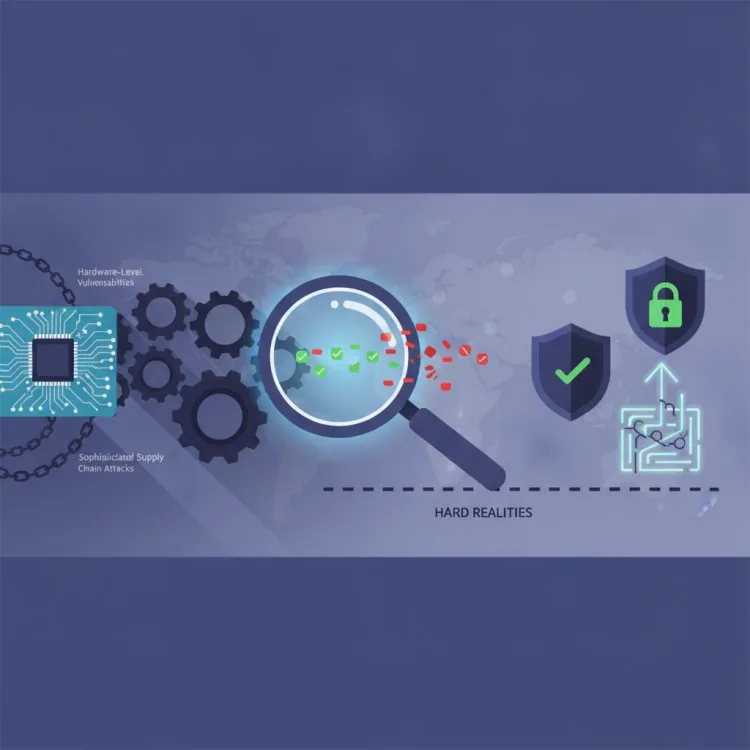
Esse modelo distribuído gera eficiência e inovação incríveis, mas amplia exponencialmente a superfície de ataque. Quando falamos de adulteração em nível de hardware ou de microinterconexões não autorizadas (muitas vezes chamadas coloquialmente de "chips espiões"), estamos no extremo do risco da cadeia de suprimentos. Embora atores estatais há muito tenham capacidade de interceptar remessas ou comprometer o silício durante a fabricação, essas ameaças são muito diferentes das vulnerabilidades de software comuns.
No entanto, a mídia de tecnologia muitas vezes confunde vulnerabilidades teóricas com exploração ativa e generalizada. Entender a diferença entre o que é *tecnicamente possível* em um laboratório de alta segurança e o que é *economicamente viável* para um atacante de mercado de massa é essencial para manter uma postura de segurança equilibrada.
Separando fato de ficção: a realidade das ameaças avançadas ao hardware
Ao avaliar os riscos de tecnologias emergentes, seja ao implantar sensores IoT na borda da rede, usar carteiras de hardware Web3 descentralizadas ou escalar infraestrutura de nuvem, vale aplicar um ceticismo rigoroso a afirmações sensacionalistas. Veja como separar o exagero da realidade:
1. Interceptação direcionada vs. contaminação em massa
O exagero: todo dispositivo no mercado aberto vem secretamente grampeado de fábrica.
A realidade: implantes reais em nível de hardware, como modificar layouts de silício ou inserir microcomponentes físicos em uma placa de circuito, são extraordinariamente caros, difíceis de escalar e deixam assinaturas físicas ou elétricas distintas. Essas técnicas costumam ser reservadas para espionagem de alto valor e altamente direcionada, e não para ataques em massa. Ameaças amplas a consumidores ou empresas têm origem muito mais frequente em exploits de software, bugs de firmware ou configurações inseguras na nuvem.
2. A ilusão do "air gap"
O exagero: a posse do hardware físico garante soberania total sobre os dados e privacidade.
A realidade: possuir o dispositivo físico não significa controlar todo o seu ciclo de vida. O hardware moderno depende fortemente de firmware complexo de código fechado e de serviços de telemetria remota. Se um dispositivo se comunica regularmente com servidores externos, a segurança desse hardware está inextricavelmente ligada à segurança do seu caminho de rede e dos seus mecanismos de atualização de software.
3. A complexidade como passivo
O exagero: hardware de tecnologia emergente mais avançado e multifuncional é inerentemente mais seguro graças aos padrões modernos de engenharia.
A realidade: a complexidade é inimiga da segurança. Quanto mais circuitos integrados, rádios sem fio e blocos de propriedade intelectual de terceiros são reunidos em uma única peça de silício, mais difícil é auditá-la. A tendência de chips hiperespecializados faz com que verificar cada milímetro quadrado de um microchip se tornasse uma tarefa monumental.
Uma lista de verificação prática para mitigar os riscos de tecnologias emergentes
Em vez de entrar em pânico a cada manchete alarmante, organizações e profissionais de tecnologia devem adotar uma abordagem proativa, baseada em frameworks, para a integridade do hardware e da cadeia de suprimentos. Use a lista de verificação a seguir para avaliar e reforçar a sua pilha tecnológica:
- Audite o seu ecossistema de fornecedores: exija transparência radical dos fornecedores de hardware sobre a origem dos componentes de camadas inferiores, os locais de fabricação e a procedência das atualizações de firmware.
- Implemente uma arquitetura de rede de confiança zero: nunca presuma que um dispositivo é seguro apenas por estar fisicamente dentro do seu perímetro ou por ser anunciado como seguro. Monitore a telemetria de saída e isole dispositivos IoT e de borda em VLANs restritas.
- Priorize firmware verificável: use hardware que ofereça suporte a mecanismos de secure boot, atestação criptográfica e firmware de código aberto ou auditável sempre que possível.
- Adote a defesa em profundidade: não dependa de uma única camada de segurança, seja um invólucro físico ou um protocolo criptográfico. Combine proteções de hardware com monitoramento comportamental, autenticação multifator e detecção de anomalias.
- Mantenha-se informado sobre inteligência de ameaças: acompanhe análises de segurança técnicas e rigorosas, em vez de reportagens alarmistas da mídia geral, para entender os vetores reais de exploração e as etapas de correção.
Navegando o futuro da confiança em hardware
À medida que avançamos em uma era definida por fluxos de trabalho automatizados, inteligência de borda e sistemas de dados distribuídos, os mundos físico e digital continuarão a se misturar. As discussões recentes sobre comprometimentos em nível de hardware não devem paralisar o desenvolvimento, nem ser descartadas como mera ficção científica. Em vez disso, devem servir de catalisador para uma conversa madura, em todo o setor, sobre a transparência da cadeia de suprimentos.
Mantendo a cabeça fria, exigindo mais responsabilidade dos fabricantes e construindo arquiteturas resilientes que pressupõem que o comprometimento é sempre possível, líderes de TI e desenvolvedores podem aproveitar o poder das tecnologias emergentes sem cair no ciclo de medo e exagero.
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: