En el mundo de la tecnología, los titulares avanzan rápido. Una semana, la conversación la dominan avances en modelos generativos o hitos de la computación cuántica; a la siguiente, surge una revelación sorprendente sobre vulnerabilidades en la cadena de suministro física, silicio comprometido o fallos de firmware profundamente incrustados. Cuando se difunden noticias sobre alteraciones maliciosas de hardware, como microchips no autorizados integrados en secreto en dispositivos de consumo o empresariales, se desata de inmediato el pánico en la comunidad tecnológica.
Para los responsables de decisiones de TI, los desarrolladores y los profesionales con curiosidad tecnológica, estos incidentes son un duro recordatorio de que nuestro ecosistema digital descansa sobre una base física globalizada e increíblemente compleja. Sin embargo, también generan una densa niebla de bombo, miedo y especulación. Filtrar ese ruido para entender dónde están las amenazas técnicas reales, y separar los verdaderos avances de ingeniería de los riesgos sensacionalizados, es uno de los desafíos más críticos que enfrentan las organizaciones modernas.
La anatomía de las vulnerabilidades modernas de la cadena de suministro
Para entender el estado actual de la seguridad del hardware y de la infraestructura, primero debemos ver cómo se construye la tecnología moderna. A diferencia del software, que se puede parchear mediante una actualización inalámbrica en minutos, el hardware tiene un linaje largo y sinuoso. Un solo dispositivo puede contener componentes fabricados en un país, empaquetados en otro, ensamblados en un tercero y cargados con firmware escrito por equipos distribuidos por todo el mundo.
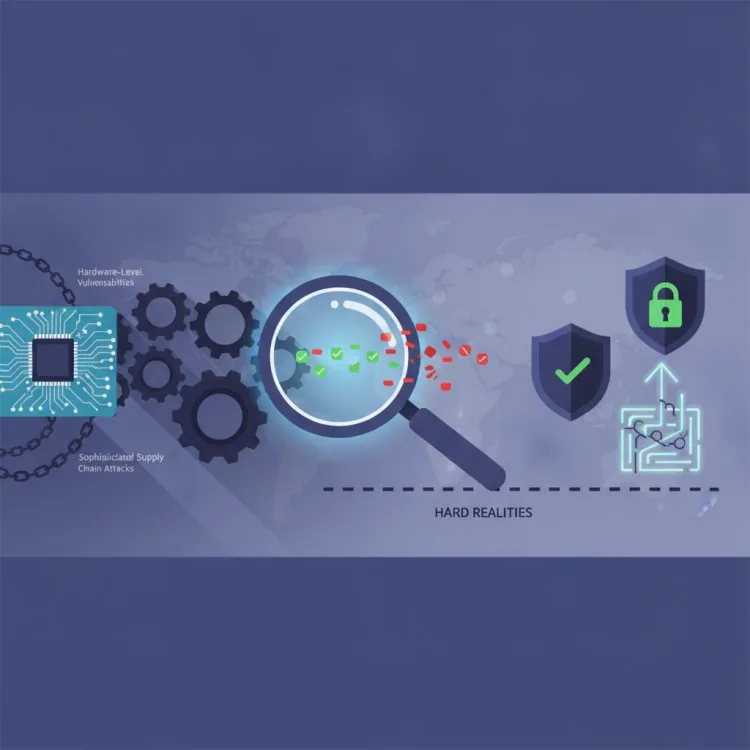
Este modelo distribuido genera una eficiencia e innovación increíbles, pero expande la superficie de ataque de forma exponencial. Cuando hablamos de manipulación a nivel de hardware o de microinterconexiones no autorizadas (a menudo llamadas coloquialmente «chips espía»), nos referimos al extremo del riesgo en la cadena de suministro. Aunque los actores estatales llevan tiempo con la capacidad de interceptar envíos o comprometer el silicio durante la fabricación, estas amenazas son muy distintas de las vulnerabilidades de software habituales.
Sin embargo, los medios tecnológicos suelen confundir las vulnerabilidades teóricas con una explotación activa y generalizada. Entender la diferencia entre lo que es *técnicamente posible* en un laboratorio de alta seguridad y lo que es *económicamente viable* para un atacante de mercado masivo es esencial para mantener una postura de seguridad equilibrada.
Separar los hechos de la ficción: la realidad de las amenazas avanzadas al hardware
Al evaluar los riesgos de las tecnologías emergentes, ya sea que estés desplegando sensores IoT en el perímetro de la red, utilizando monederos de hardware Web3 descentralizados o escalando infraestructura en la nube, conviene aplicar un escepticismo riguroso ante las afirmaciones sensacionalistas. Así se separa el bombo de la realidad:
1. Interceptación dirigida frente a contaminación masiva
El bombo: todos los dispositivos del mercado abierto llevan un micrófono espía instalado en fábrica.
La realidad: las verdaderas implantaciones a nivel de hardware (modificar diseños de silicio o insertar microcomponentes físicos en una placa de circuito) son extraordinariamente caras, difíciles de escalar y dejan firmas físicas o eléctricas distintivas. Estas técnicas suelen reservarse para el espionaje de alto valor y muy dirigido, y no para ataques de mercado masivo. Las amenazas generalizadas contra consumidores o empresas tienen su origen con mucha más frecuencia en exploits de software, errores de firmware o configuraciones de nube inseguras.
2. La ilusión del «air gap»
El bombo: poseer físicamente el hardware garantiza la soberanía total de los datos y la privacidad.
La realidad: ser dueño del dispositivo físico no significa controlar todo su ciclo de vida. El hardware moderno depende en gran medida de firmware complejo de código cerrado y de servicios de telemetría remota. Si un dispositivo se comunica con regularidad con servidores externos, la seguridad de ese hardware está inextricablemente ligada a la seguridad de su ruta de red y de sus mecanismos de actualización de software.
3. La complejidad como lastre
El bombo: el hardware tecnológico emergente más avanzado y multifuncional es intrínsecamente más seguro gracias a los estándares de ingeniería modernos.
La realidad: la complejidad es enemiga de la seguridad. Cuantos más circuitos integrados, radios inalámbricas y bloques de propiedad intelectual de terceros se concentran en una sola pieza de silicio, más difícil es auditarla. La tendencia hacia chips hiperespecializados hace que verificar cada milímetro cuadrado de un microchip se haya convertido en una tarea monumental.
Una lista de verificación práctica para mitigar los riesgos de las tecnologías emergentes
En lugar de entrar en pánico ante cada titular alarmante, las organizaciones y los profesionales de la tecnología deberían adoptar un enfoque proactivo, basado en marcos de trabajo, para la integridad del hardware y de la cadena de suministro. Usa la siguiente lista de verificación para evaluar y reforzar tu pila tecnológica:
- Audita tu ecosistema de proveedores: exige a los proveedores de hardware una transparencia radical sobre el origen de sus componentes de subnivel, sus ubicaciones de fabricación y la procedencia de las actualizaciones de firmware.
- Implementa una arquitectura de red de confianza cero: nunca asumas que un dispositivo es seguro solo porque está físicamente dentro de tu perímetro o se promociona como seguro. Monitorea la telemetría saliente y aísla los dispositivos IoT y perimetrales en VLAN restringidas.
- Prioriza el firmware verificable: utiliza hardware que admita mecanismos de arranque seguro, atestación criptográfica y firmware de código abierto o auditable siempre que sea posible.
- Adopta la defensa en profundidad: no confíes en una sola capa de seguridad, ya sea una carcasa física o un protocolo criptográfico. Combina las salvaguardas de hardware con monitoreo del comportamiento, autenticación multifactor y detección de anomalías.
- Mantente informado sobre inteligencia de amenazas: sigue análisis de seguridad rigurosos y técnicos en lugar de la cobertura mediática alarmista, para comprender los vectores de explotación reales y los pasos de remediación.
Navegar el futuro de la confianza en el hardware
A medida que avanzamos hacia una era definida por flujos de trabajo automatizados, inteligencia perimetral y sistemas de datos distribuidos, los mundos físico y digital seguirán difuminándose. Las discusiones recientes sobre compromisos a nivel de hardware no deberían paralizar el desarrollo ni descartarse como simple ciencia ficción. Al contrario, deben actuar como catalizador de una conversación madura, en todo el sector, sobre la transparencia de la cadena de suministro.
Manteniendo la cabeza fría, exigiendo mayor responsabilidad a los fabricantes y construyendo arquitecturas resilientes que asuman que el compromiso siempre es posible, los líderes de TI y los desarrolladores pueden aprovechar el poder de las tecnologías emergentes sin caer en el ciclo de miedo y exageración.
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step:
- Software Supply Chain Security: Cutting Through the Emerging Tech Hype
- Hardware de código abierto y microautomatización: más allá del bombo del IoT en el borde
- Cuando la nostalgia se une al silicio moderno: cómo la modernización de hardware retro está dando forma al IoT en el borde
- AI services and automation