तकनीक की दुनिया में सुर्खियाँ तेज़ी से बदलती हैं। एक सप्ताह चर्चा जनरेटिव मॉडल की अभूतपूर्व क्षमताओं या क्वांटम कंप्यूटिंग की उपलब्धियों पर हावी रहती है; अगले सप्ताह भौतिक सप्लाई चेन कमज़ोरियों, समझौता किए गए सिलिकॉन या गहराई में जड़े फ़र्मवेयर दोषों के बारे में चौंकाने वाला खुलासा सामने आता है। जब दुर्भावनापूर्ण हार्डवेयर परिवर्तनों की खबरें आती हैं — जैसे उपभोक्ता या एंटरप्राइज़ डिवाइस में गुप्त रूप से जोड़ी गई अनधिकृत माइक्रोचिप — तो पूरे टेक समुदाय में तुरंत घबराहट फैल जाती है।
IT निर्णयकर्ताओं, डेवलपर्स और तकनीक में रुचि रखने वाले पेशेवरों के लिए ये घटनाएँ कड़ी याद दिलाती हैं कि हमारा डिजिटल इकोसिस्टम एक अत्यंत जटिल, वैश्वीकृत भौतिक नींव पर टिका है। हालाँकि, ये प्रचार, डर और अटकलों की घनी धुंध भी पैदा करते हैं। इस शोर को छानकर यह समझना कि असली तकनीकी खतरे कहाँ हैं — और वास्तविक इंजीनियरिंग सफलताओं को सनसनीखेज़ जोखिमों से अलग करना — आधुनिक संगठनों के सामने सबसे अहम चुनौतियों में से एक है।
आधुनिक सप्लाई चेन कमज़ोरियों की संरचना
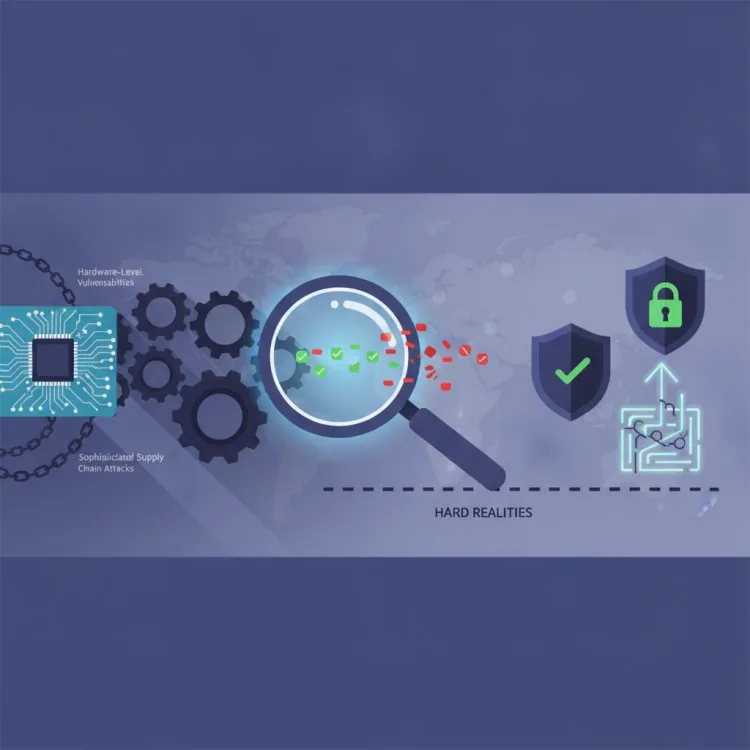
हार्डवेयर और इंफ्रास्ट्रक्चर सुरक्षा की मौजूदा स्थिति समझने के लिए हमें पहले देखना होगा कि आधुनिक तकनीक कैसे बनाई जाती है। सॉफ़्टवेयर के विपरीत, जिसे ओवर-द-एयर अपडेट से मिनटों में पैच किया जा सकता है, हार्डवेयर की एक लंबी, घुमावदार वंशावली होती है। एक डिवाइस में ऐसे कंपोनेंट हो सकते हैं जो एक देश में बने, दूसरे में पैक हुए, तीसरे में असेंबल हुए और दुनिया भर में फैली टीमों द्वारा लिखे फ़र्मवेयर के साथ लोड किए गए।
यह वितरित मॉडल अद्भुत दक्षता और नवाचार देता है, लेकिन हमले की सतह को घातांकीय रूप से बढ़ा देता है। जब हम हार्डवेयर-स्तर की छेड़छाड़ या अनधिकृत माइक्रो-इंटरकनेक्ट (जिन्हें बोलचाल में अक्सर "स्पाई चिप" कहा जाता है) की बात करते हैं, तो हम सप्लाई चेन जोखिम के चरम छोर को देख रहे होते हैं। जहाँ राष्ट्र-स्तरीय तत्वों के पास लंबे समय से शिपमेंट रोकने या निर्माण के दौरान सिलिकॉन से समझौता करने की क्षमता रही है, ये खतरे मानक सॉफ़्टवेयर कमज़ोरियों से बहुत अलग हैं।
फिर भी, टेक मीडिया अक्सर सैद्धांतिक कमज़ोरियों को व्यापक, सक्रिय शोषण के साथ मिला देता है। उच्च-सुरक्षा प्रयोगशाला में *तकनीकी रूप से संभव* क्या है और बड़े पैमाने के हमलावर के लिए *आर्थिक रूप से व्यावहारिक* क्या है, इसके अंतर को समझना संतुलित सुरक्षा रुख बनाए रखने के लिए ज़रूरी है।
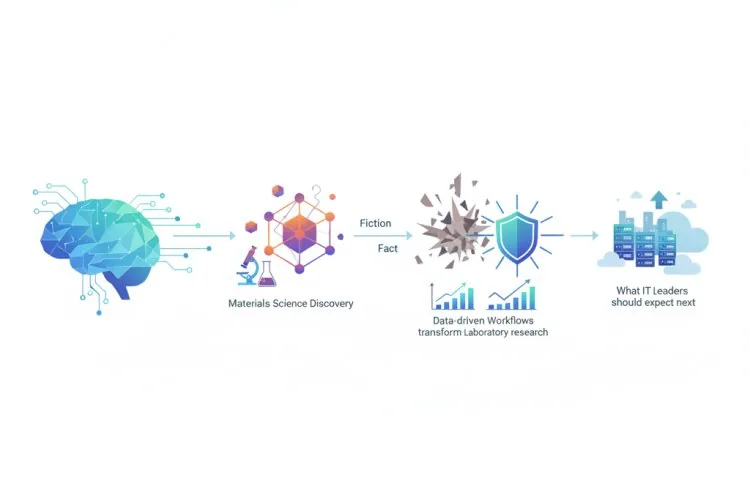
तथ्य को कल्पना से अलग करना: उन्नत हार्डवेयर खतरों की वास्तविकता
उभरती तकनीक के जोखिमों का मूल्यांकन करते समय — चाहे आप नेटवर्क एज पर IoT सेंसर लगा रहे हों, विकेंद्रीकृत Web3 हार्डवेयर वॉलेट उपयोग कर रहे हों, या क्लाउड इंफ्रास्ट्रक्चर स्केल कर रहे हों — सनसनीखेज़ दावों पर कठोर संशयवाद लागू करना मददगार होता है। प्रचार को वास्तविकता से अलग करने का तरीका यह है:
1. लक्षित अवरोधन बनाम बड़े पैमाने पर संदूषण
प्रचार: खुले बाज़ार में उपलब्ध हर डिवाइस में फ़ैक्टरी में गुप्त रूप से जासूसी उपकरण लगा होता है।
वास्तविकता: सच्चे हार्डवेयर-स्तर के इम्प्लांटेशन — सिलिकॉन लेआउट बदलना या सर्किट बोर्ड पर भौतिक माइक्रो-कंपोनेंट लगाना — असाधारण रूप से महँगे, बड़े पैमाने पर करने में कठिन होते हैं और अलग भौतिक या विद्युतीय निशान छोड़ते हैं। ये तकनीकें आमतौर पर बड़े पैमाने के हमलों के बजाय उच्च-मूल्य, अत्यधिक लक्षित जासूसी के लिए आरक्षित होती हैं। व्यापक उपभोक्ता या एंटरप्राइज़ खतरे कहीं अधिक बार सॉफ़्टवेयर एक्सप्लॉइट, फ़र्मवेयर बग या असुरक्षित क्लाउड कॉन्फ़िगरेशन में जड़ें रखते हैं।
2. "एयर-गैप्ड" का भ्रम
प्रचार: भौतिक हार्डवेयर का स्वामित्व पूर्ण डेटा संप्रभुता और गोपनीयता की गारंटी देता है।
वास्तविकता: भौतिक डिवाइस का मालिक होने का अर्थ यह नहीं कि आप उसके पूरे जीवनचक्र को नियंत्रित करते हैं। आधुनिक हार्डवेयर जटिल, क्लोज़्ड-सोर्स फ़र्मवेयर और रिमोट टेलीमेट्री सेवाओं पर बहुत निर्भर है। अगर कोई डिवाइस नियमित रूप से बाहरी सर्वरों से संवाद करता है, तो उस हार्डवेयर की सुरक्षा उसके नेटवर्क मार्ग और सॉफ़्टवेयर अपडेट तंत्र की सुरक्षा से अटूट रूप से जुड़ी है।
3. देनदारी के रूप में जटिलता
प्रचार: अधिक उन्नत, बहु-कार्यात्मक उभरते टेक हार्डवेयर आधुनिक इंजीनियरिंग मानकों के कारण स्वाभाविक रूप से अधिक सुरक्षित होते हैं।
वास्तविकता: जटिलता सुरक्षा की दुश्मन है। एक ही सिलिकॉन के टुकड़े में जितने ज़्यादा इंटीग्रेटेड सर्किट, वायरलेस रेडियो और थर्ड-पार्टी इंटेलेक्चुअल प्रॉपर्टी ब्लॉक भरे जाते हैं, उसका ऑडिट करना उतना ही कठिन होता है। अति-विशेषीकृत चिप की प्रवृत्ति का अर्थ है कि माइक्रोचिप के हर वर्ग मिलीमीटर को सत्यापित करना एक विशाल कार्य बन गया है।
उभरती तकनीक के जोखिम घटाने की व्यावहारिक चेकलिस्ट
हर चिंताजनक सुर्खी पर घबराने के बजाय, संगठनों और टेक पेशेवरों को हार्डवेयर और सप्लाई चेन की अखंडता के लिए सक्रिय, फ्रेमवर्क-संचालित दृष्टिकोण अपनाना चाहिए। अपने टेक स्टैक का मूल्यांकन और उसे मज़बूत करने के लिए इस चेकलिस्ट का उपयोग करें:
- अपने वेंडर इकोसिस्टम का ऑडिट करें: हार्डवेयर आपूर्तिकर्ताओं से उनके सब-टियर कंपोनेंट सोर्सिंग, निर्माण स्थानों और फ़र्मवेयर अपडेट की उत्पत्ति के बारे में पूर्ण पारदर्शिता की माँग करें।
- ज़ीरो-ट्रस्ट नेटवर्क आर्किटेक्चर लागू करें: केवल इसलिए किसी डिवाइस को सुरक्षित न मानें कि वह भौतिक रूप से आपकी परिधि के अंदर है या सुरक्षित के रूप में ब्रांडेड है। आउटबाउंड टेलीमेट्री की निगरानी करें और IoT व एज डिवाइस को प्रतिबंधित VLAN पर अलग रखें।
- सत्यापन योग्य फ़र्मवेयर को प्राथमिकता दें: जहाँ संभव हो, सिक्योर बूट तंत्र, क्रिप्टोग्राफ़िक एटेस्टेशन और ओपन-सोर्स या ऑडिट योग्य फ़र्मवेयर का समर्थन करने वाले हार्डवेयर का उपयोग करें।
- डिफ़ेंस-इन-डेप्थ अपनाएँ: सुरक्षा की किसी एक परत पर निर्भर न रहें — चाहे वह भौतिक आवरण हो या क्रिप्टोग्राफ़िक प्रोटोकॉल। हार्डवेयर सुरक्षा उपायों को व्यवहारिक निगरानी, मल्टी-फ़ैक्टर ऑथेंटिकेशन और विसंगति पहचान के साथ जोड़ें।
- थ्रेट इंटेलिजेंस से अवगत रहें: वास्तविक एक्सप्लॉइट वेक्टर और निवारण चरण समझने के लिए घबराहट-प्रेरित मुख्यधारा रिपोर्टिंग के बजाय कठोर, तकनीकी सुरक्षा विश्लेषण पढ़ें।
हार्डवेयर भरोसे के भविष्य की राह
जैसे-जैसे हम स्वचालित वर्कफ़्लो, एज इंटेलिजेंस और वितरित डेटा सिस्टम से परिभाषित युग में गहरे उतर रहे हैं, भौतिक और डिजिटल दुनिया की रेखाएँ धुँधली होती रहेंगी। हार्डवेयर-स्तर के समझौतों को लेकर हाल की चर्चाएँ विकास को पंगु नहीं बनानी चाहिए, न ही उन्हें महज़ विज्ञान-कथा कहकर टाला जाना चाहिए। बल्कि उन्हें सप्लाई चेन पारदर्शिता पर एक परिपक्व, उद्योग-व्यापी चर्चा के लिए उत्प्रेरक बनना चाहिए।
संयम रखकर, निर्माताओं से बेहतर जवाबदेही माँगकर, और ऐसे मज़बूत आर्किटेक्चर बनाकर जो मानते हों कि समझौता हमेशा संभव है, IT लीडर और डेवलपर डर और प्रचार के चक्र का शिकार हुए बिना उभरती तकनीकों की शक्ति का उपयोग कर सकते हैं।
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: