In der Welt der Technologie ziehen Schlagzeilen schnell vorbei. In einer Woche dominieren bahnbrechende Fähigkeiten generativer Modelle oder Meilensteine im Quantencomputing das Gespräch; in der nächsten taucht eine erschreckende Enthüllung über Schwachstellen in der physischen Lieferkette, kompromittiertes Silizium oder tief eingebettete Firmware-Fehler auf. Wenn Berichte über böswillige Hardware-Manipulationen aufkommen – etwa nicht autorisierte Mikrochips, die heimlich in Verbraucher- oder Unternehmensgeräte integriert wurden –, löst das sofort Panik in der Tech-Community aus.
Für IT-Entscheider, Entwickler und technikinteressierte Fachleute sind diese Vorfälle eine deutliche Erinnerung daran, dass unser digitales Ökosystem auf einem unglaublich komplexen, globalisierten physischen Fundament ruht. Sie erzeugen aber auch einen dichten Nebel aus Hype, Angst und Spekulation. Dieses Rauschen zu durchdringen, um zu verstehen, wo die echten technischen Bedrohungen liegen – und tatsächliche Ingenieurdurchbrüche von sensationsgetriebenen Risiken zu trennen –, ist eine der größten Herausforderungen moderner Organisationen.
Die Anatomie moderner Lieferketten-Schwachstellen
Um den aktuellen Stand der Hardware- und Infrastruktursicherheit zu verstehen, müssen wir zuerst betrachten, wie moderne Technologie gebaut wird. Anders als Software, die sich per Over-the-Air-Update in Minuten patchen lässt, hat Hardware eine lange, verschlungene Herkunft. Ein einzelnes Gerät kann Komponenten enthalten, die in einem Land gefertigt, in einem anderen verpackt, in einem dritten montiert und mit Firmware geladen wurden, die von verteilten Teams rund um den Globus geschrieben wurde.
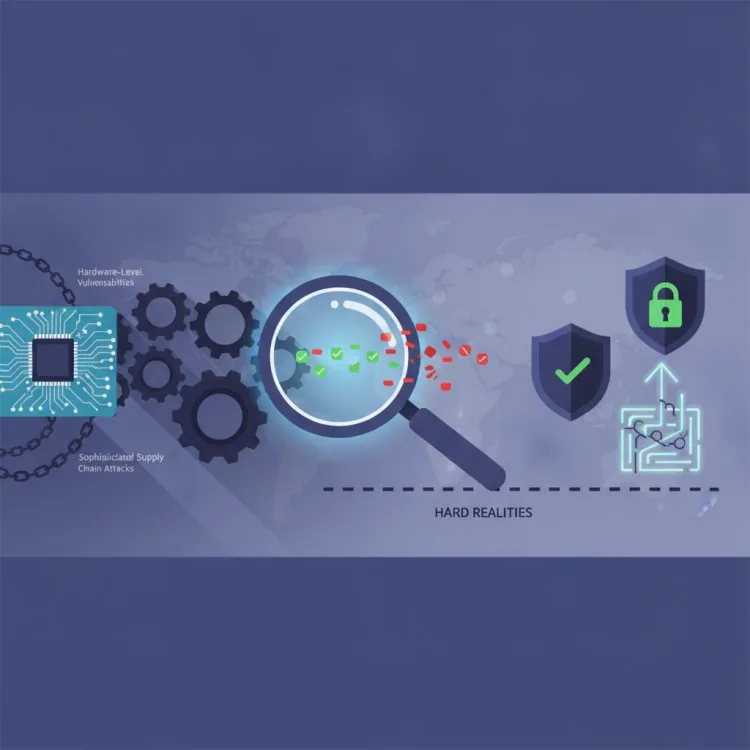
Dieses verteilte Modell sorgt für enorme Effizienz und Innovation, vergrößert aber die Angriffsfläche exponentiell. Wenn wir über Manipulationen auf Hardware-Ebene oder unautorisierte Mikroverbindungen sprechen (umgangssprachlich oft „Spionagechips“ genannt), betrachten wir das extreme Ende des Lieferkettenrisikos. Staatliche Akteure besitzen zwar seit Langem die Fähigkeit, Lieferungen abzufangen oder Silizium während der Fertigung zu kompromittieren, doch diese Bedrohungen unterscheiden sich stark von gewöhnlichen Software-Schwachstellen.
Dennoch vermengen die Tech-Medien oft theoretische Schwachstellen mit weit verbreiteter, aktiver Ausnutzung. Den Unterschied zwischen dem, was in einem Hochsicherheitslabor *technisch möglich* ist, und dem, was für einen Massenmarkt-Angreifer *wirtschaftlich sinnvoll* ist, zu verstehen, ist entscheidend für eine ausgewogene Sicherheitshaltung.
Fakten von Fiktion trennen: Die Realität fortgeschrittener Hardware-Bedrohungen
Wenn Sie Risiken neuer Technologien bewerten – ob Sie IoT-Sensoren am Netzwerkrand einsetzen, dezentrale Web3-Hardware-Wallets nutzen oder Cloud-Infrastruktur skalieren –, hilft es, sensationellen Behauptungen mit rigoroser Skepsis zu begegnen. So trennen Sie Hype von Realität:
1. Gezieltes Abfangen vs. Massenkontamination
Der Hype: Jedes Gerät auf dem freien Markt ist ab Werk heimlich verwanzt.
Die Realität: Echte Hardware-Implantate – das Verändern von Chip-Layouts oder das Einfügen physischer Mikrokomponenten auf eine Leiterplatte – sind außerordentlich teuer, schwer skalierbar und hinterlassen deutliche physische oder elektrische Spuren. Diese Techniken sind in der Regel hochwertiger, gezielter Spionage vorbehalten und nicht Massenangriffen. Breite Bedrohungen für Verbraucher oder Unternehmen haben weit häufiger ihre Ursache in Software-Exploits, Firmware-Fehlern oder unsicheren Cloud-Konfigurationen.
2. Die Illusion des „Air Gap“
Der Hype: Physischer Hardware-Besitz garantiert vollständige Datensouveränität und Privatsphäre.
Die Realität: Wer das physische Gerät besitzt, kontrolliert noch lange nicht seinen gesamten Lebenszyklus. Moderne Hardware verlässt sich stark auf komplexe, proprietäre Firmware und Remote-Telemetriedienste. Wenn ein Gerät regelmäßig mit externen Servern kommuniziert, ist die Sicherheit dieser Hardware untrennbar mit der Sicherheit ihres Netzwerkpfads und ihrer Software-Update-Mechanismen verbunden.
3. Komplexität als Risikofaktor
Der Hype: Fortschrittlichere, multifunktionale Hardware neuer Technologien ist dank moderner Ingenieursstandards von Natur aus sicherer.
Die Realität: Komplexität ist der Feind der Sicherheit. Je mehr integrierte Schaltkreise, Funkmodule und IP-Blöcke von Drittanbietern in ein einzelnes Stück Silizium gepackt werden, desto schwerer ist es zu prüfen. Der Trend zu hochspezialisierten Chips bedeutet, dass die Verifikation jedes Quadratmillimeters eines Mikrochips zu einer gewaltigen Aufgabe geworden ist.
Eine praktische Checkliste zur Minderung von Risiken neuer Technologien
Statt bei jeder alarmierenden Schlagzeile in Panik zu geraten, sollten Organisationen und Technikfachleute einen proaktiven, rahmenwerkgestützten Ansatz für die Integrität von Hardware und Lieferkette wählen. Nutzen Sie die folgende Checkliste, um Ihren Tech-Stack zu bewerten und abzusichern:
- Ihr Lieferanten-Ökosystem prüfen: Fordern Sie von Hardwarelieferanten radikale Transparenz über die Herkunft ihrer Unterkomponenten, Fertigungsstandorte und die Herkunft von Firmware-Updates.
- Zero-Trust-Netzwerkarchitektur umsetzen: Gehen Sie nie davon aus, dass ein Gerät sicher ist, nur weil es sich physisch innerhalb Ihres Perimeters befindet oder als sicher beworben wird. Überwachen Sie ausgehende Telemetrie und isolieren Sie IoT- und Edge-Geräte in eingeschränkten VLANs.
- Überprüfbare Firmware bevorzugen: Nutzen Sie Hardware, die Secure-Boot-Mechanismen, kryptografische Attestierung und nach Möglichkeit Open-Source- oder prüfbare Firmware unterstützt.
- Defense-in-Depth einführen: Verlassen Sie sich nicht auf eine einzelne Sicherheitsebene – sei es ein physisches Gehäuse oder ein kryptografisches Protokoll. Kombinieren Sie Hardware-Schutzmaßnahmen mit Verhaltensüberwachung, Multi-Faktor-Authentifizierung und Anomalieerkennung.
- Über Threat Intelligence auf dem Laufenden bleiben: Folgen Sie fundierten, technischen Sicherheitsanalysen statt panikgetriebener Mainstream-Berichterstattung, um tatsächliche Angriffsvektoren und Gegenmaßnahmen zu verstehen.
Die Zukunft des Hardware-Vertrauens meistern
Je tiefer wir in eine Ära vordringen, die von automatisierten Workflows, Edge-Intelligenz und verteilten Datensystemen geprägt ist, desto mehr verschwimmen die physische und die digitale Welt. Die jüngsten Diskussionen über Kompromittierungen auf Hardware-Ebene sollten die Entwicklung nicht lähmen, aber auch nicht als bloße Science-Fiction abgetan werden. Stattdessen sollten sie als Katalysator für ein reifes, branchenweites Gespräch über Transparenz in der Lieferkette dienen.
Wer einen kühlen Kopf bewahrt, bessere Rechenschaft von den Herstellern fordert und widerstandsfähige Architekturen aufbaut, die stets von einer möglichen Kompromittierung ausgehen, kann die Kraft neuer Technologien nutzen, ohne dem Kreislauf aus Angst und Hype zum Opfer zu fallen.
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: