В мире технологий заголовки сменяются быстро. На одной неделе в центре внимания прорывные возможности генеративных моделей или вехи квантовых вычислений; на следующей появляется ошеломляющее открытие об уязвимостях физической цепочки поставок, скомпрометированном кремнии или глубоко встроенных изъянах прошивки. Когда появляются истории о вредоносных аппаратных изменениях — например, о несанкционированных микрочипах, тайно встроенных в потребительские или корпоративные устройства, — это немедленно вызывает панику в технологическом сообществе.
Для ИТ-руководителей, разработчиков и технически любознательных специалистов эти инциденты — суровое напоминание о том, что наша цифровая экосистема опирается на невероятно сложный глобализированный физический фундамент. Однако они же создают густой туман шумихи, страха и домыслов. Разобраться в этом шуме, понять, где скрываются реальные технические угрозы, и отделить настоящие инженерные прорывы от сенсационных рисков — одна из важнейших задач современных организаций.
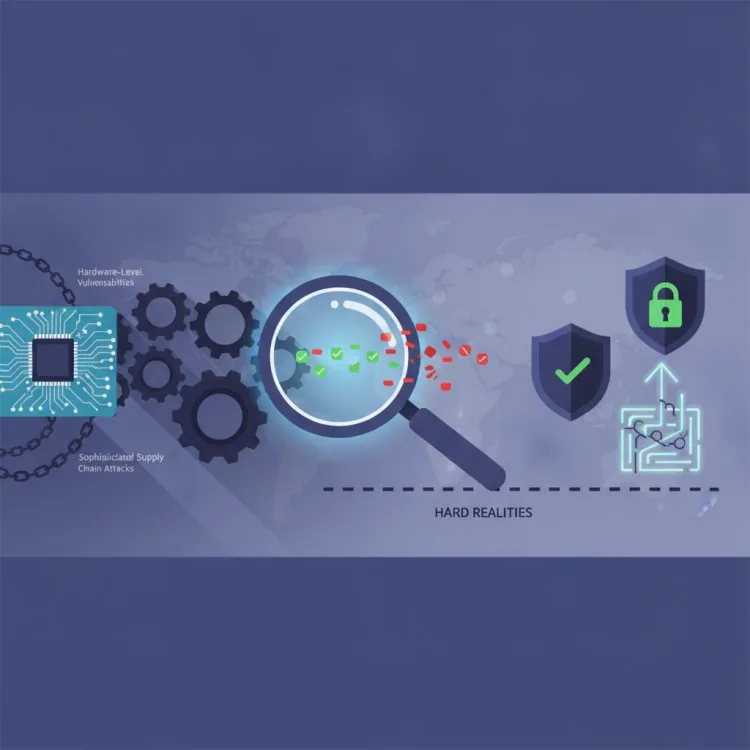
Анатомия современных уязвимостей цепочки поставок
Чтобы понять текущее состояние безопасности оборудования и инфраструктуры, нужно сначала посмотреть, как создаются современные технологии. В отличие от программного обеспечения, которое можно исправить обновлением по воздуху за считаные минуты, у оборудования длинная извилистая родословная. Одно устройство может содержать компоненты, изготовленные в одной стране, упакованные в другой, собранные в третьей и загруженные прошивкой, написанной распределёнными командами по всему миру.
Эта распределённая модель даёт невероятную эффективность и инновации, но экспоненциально расширяет поверхность атаки. Когда мы говорим об аппаратном вмешательстве или несанкционированных микросоединениях (в просторечии «шпионские чипы»), речь идёт о крайнем проявлении риска цепочки поставок. Хотя государственные акторы давно способны перехватывать поставки или компрометировать кремний при производстве, такие угрозы сильно отличаются от стандартных программных уязвимостей.
Тем не менее технические СМИ часто смешивают теоретические уязвимости с массовой активной эксплуатацией. Понимание разницы между тем, что *технически возможно* в высокозащищённой лаборатории, и тем, что *экономически целесообразно* для атакующего массового рынка, необходимо для сбалансированного подхода к безопасности.
Отделяем факты от вымысла: реальность передовых аппаратных угроз
При оценке рисков новых технологий — будь то развёртывание IoT-датчиков на периферии сети, использование децентрализованных аппаратных кошельков Web3 или масштабирование облачной инфраструктуры — полезно применять строгий скептицизм к сенсационным заявлениям. Вот как отделить шумиху от реальности:
1. Целевой перехват против массового заражения
Шумиха: каждое устройство на открытом рынке тайно оснащено «жучком» ещё на фабрике.
Реальность: настоящие аппаратные импланты — изменение топологии кремния или установка физических микрокомпонентов на печатную плату — чрезвычайно дороги, плохо масштабируются и оставляют отчётливые физические или электрические следы. Такие методы обычно применяются для ценного, строго целевого шпионажа, а не для массовых атак. Широкие угрозы для потребителей или предприятий гораздо чаще коренятся в программных эксплойтах, ошибках прошивки или небезопасных облачных конфигурациях.
2. Иллюзия «воздушного зазора»
Шумиха: владение физическим оборудованием гарантирует полный суверенитет над данными и конфиденциальность.
Реальность: владение физическим устройством не означает, что вы контролируете весь его жизненный цикл. Современное оборудование сильно зависит от сложной прошивки с закрытым исходным кодом и служб удалённой телеметрии. Если устройство регулярно обменивается данными с внешними серверами, безопасность этого оборудования неразрывно связана с безопасностью его сетевого пути и механизмов обновления ПО.
3. Сложность как слабость
Шумиха: более продвинутое многофункциональное оборудование новых технологий по умолчанию безопаснее благодаря современным инженерным стандартам.
Реальность: сложность — враг безопасности. Чем больше интегральных схем, радиомодулей и блоков сторонней интеллектуальной собственности помещено в один кусок кремния, тем сложнее его проверить. Тенденция к узкоспециализированным чипам означает, что проверка каждого квадратного миллиметра микросхемы стала колоссальной задачей.
Практический чек-лист по снижению рисков новых технологий
Вместо паники из-за каждого тревожного заголовка организациям и технологическим специалистам стоит принять проактивный подход к целостности оборудования и цепочки поставок, основанный на методологиях. Используйте следующий чек-лист, чтобы оценить и усилить ваш технологический стек:
- Проверьте экосистему поставщиков: требуйте радикальной прозрачности от поставщиков оборудования в отношении закупки компонентов второго уровня, мест производства и происхождения обновлений прошивки.
- Внедрите архитектуру сети с нулевым доверием: никогда не считайте устройство безопасным только потому, что оно физически находится внутри вашего периметра или позиционируется как защищённое. Отслеживайте исходящую телеметрию и изолируйте IoT- и периферийные устройства в ограниченных VLAN.
- Отдавайте приоритет проверяемой прошивке: по возможности используйте оборудование с поддержкой безопасной загрузки, криптографической аттестации и прошивкой с открытым или поддающимся аудиту кодом.
- Применяйте многоуровневую защиту: не полагайтесь на единственный уровень безопасности — будь то физический корпус или криптографический протокол. Сочетайте аппаратные средства защиты с поведенческим мониторингом, многофакторной аутентификацией и обнаружением аномалий.
- Следите за разведкой угроз: читайте строгие технические анализы безопасности, а не паническую массовую прессу, чтобы понимать реальные векторы эксплуатации и шаги по устранению.
Навигация по будущему доверия к оборудованию
По мере того как мы всё глубже входим в эпоху автоматизированных процессов, периферийного интеллекта и распределённых систем данных, граница между физическим и цифровым мирами будет продолжать стираться. Недавние обсуждения компрометации на аппаратном уровне не должны парализовать разработку, но и не стоит отмахиваться от них как от научной фантастики. Они должны стать катализатором зрелого общеотраслевого разговора о прозрачности цепочек поставок.
Сохраняя хладнокровие, требуя от производителей большей ответственности и строя устойчивые архитектуры, исходящие из того, что компрометация всегда возможна, ИТ-руководители и разработчики могут использовать возможности новых технологий, не становясь жертвами цикла страха и шумихи.
More about supply chain security
Want to go further with supply chain security? These Netstech guides and services are a good next step: